 cybercrewinc/cve-2026-36341
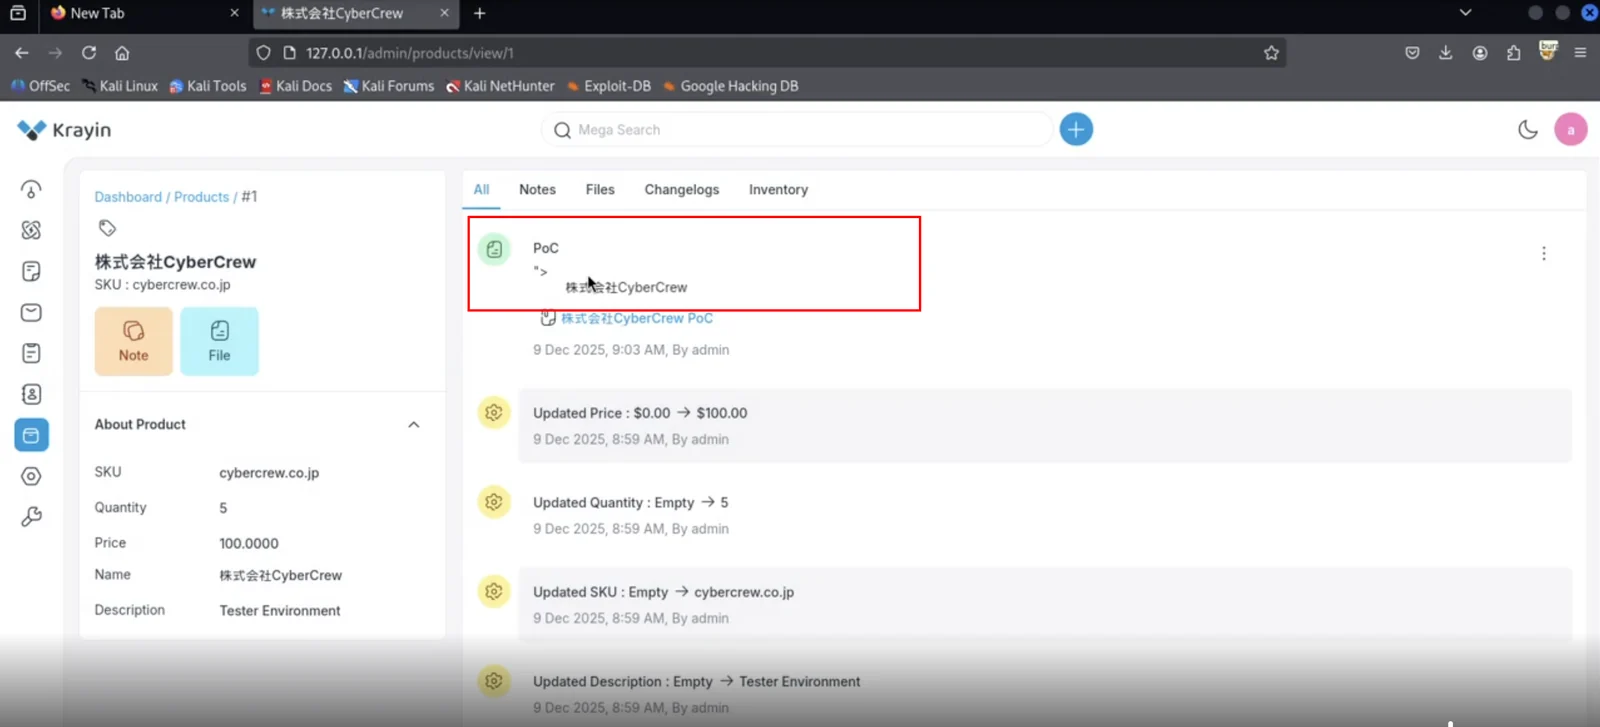
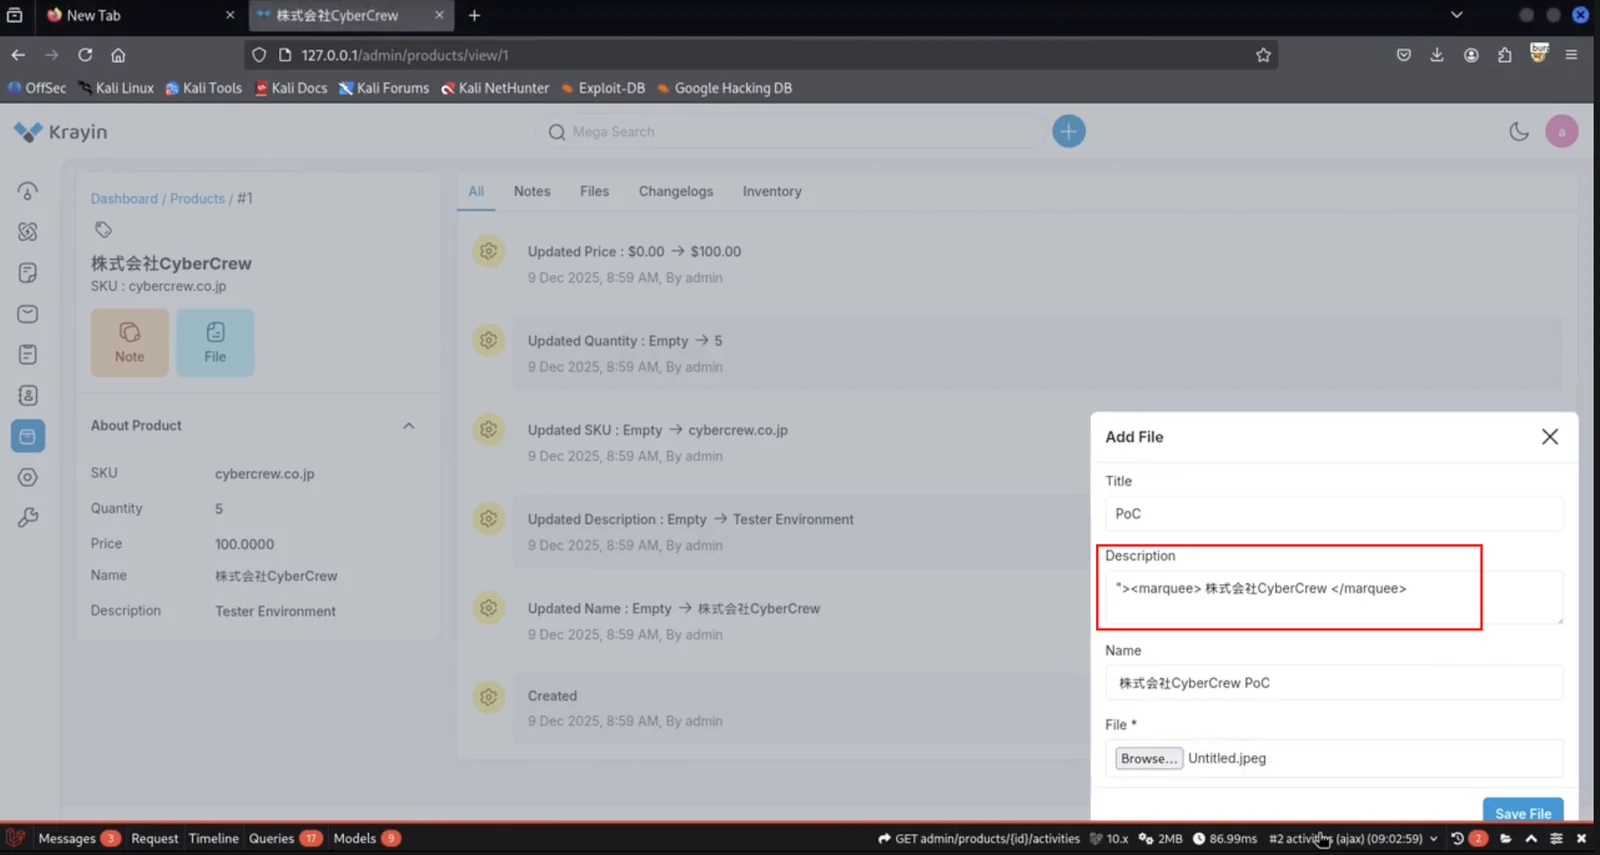
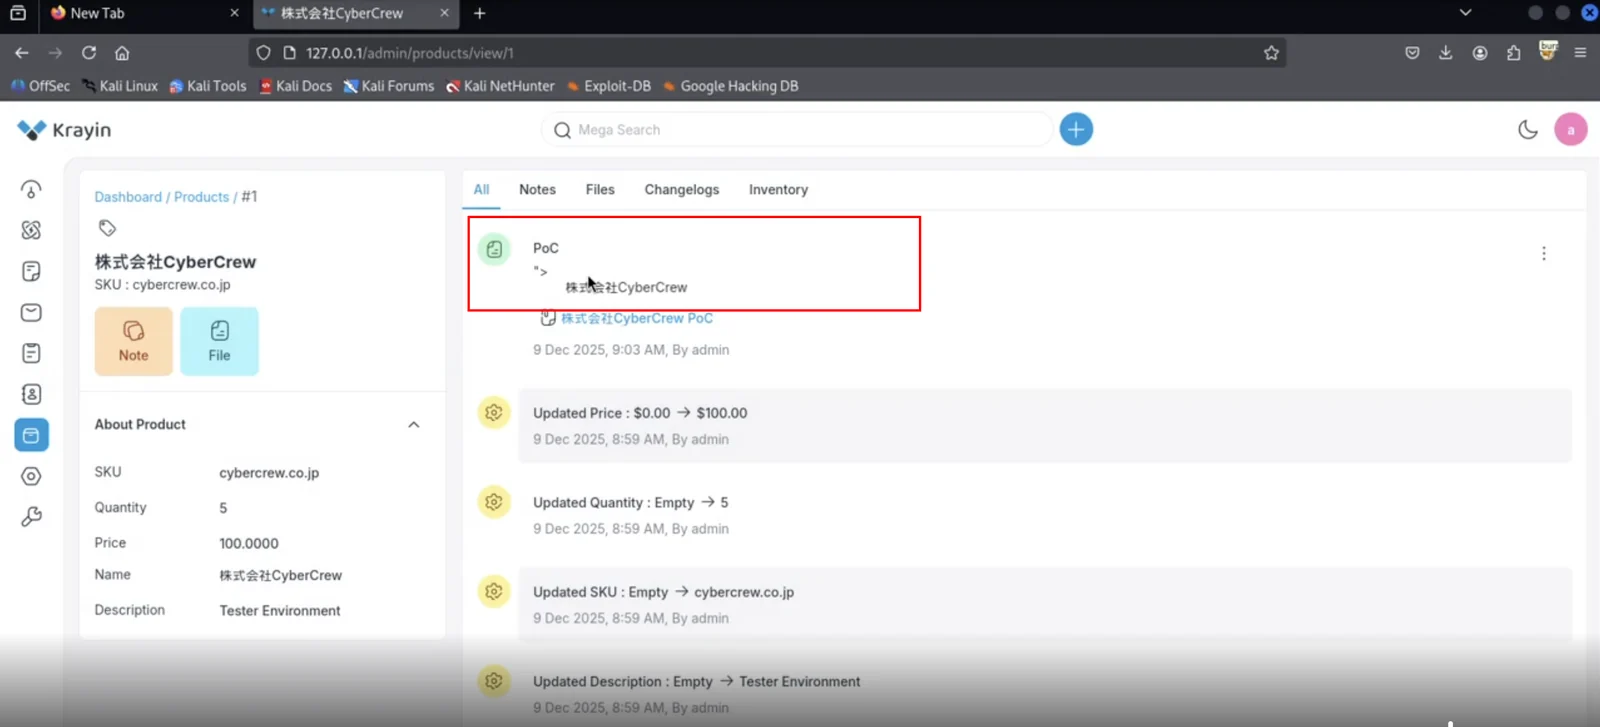
ثغرة البرمجة النصية عبر المواقع (XSS) موجودة في Webkul Krayin CRM (حقن HTML)

CVE: CVE-2026-36341
تعتبر هذه الثغرة خطيرة بشكل خاص لأنها تؤثر على لوحة التحكم الإدارية. في العديد من سير عمل CRM، يقوم المديرون أو المسؤولون ذوو المستوى الأعلى بمراجعة الأنشطة التي يسجلها الموظفون. من خلال حقن حمولة في سجل "مكالمة" أو "اجتماع" بسيط، يمكن للمهاجم استهداف الحسابات ذات الامتيازات العالية دون تفاعل مباشر مع الضحية.
https://github.com/krayin/laravel-crm/pull/2401
https://github.com/krayin/laravel-crm/releases/tag/v2.1.6
فيديو إثبات المفهوم: https://cyber.spool.co.jp/wp-content/uploads/2026/04/krayin-html-injection.mp4
innerHTML مع بيانات المستخدم؛ استخدم textContent بدلاً من ذلك.