Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
zBang — أداة تقييم مخاطر Active Directory تفحص التهديدات المتعلقة بالحسابات المميزة، المسؤولين المخفيين (shadow admins)، برمجية Skeleton Key الخبيثة، إساءة استخدام تاريخ SID (SID history abuse)، SPNs الخطرة، وسوء تكوين تفويض Kerberos عبر استعلامات LDAP للقراءة فقط. | Kitploit
أدوات/GitHubGitHub/cyberark/zbang
تصعيد الامتيازاتتحليل الثغرات الأمنيةاختبار الاختراق
GitHubcyberark/zbang

zBang

أداة تقييم مخاطر Active Directory تفحص التهديدات المتعلقة بالحسابات المميزة، المسؤولين المخفيين (shadow admins)، برمجية Skeleton Key الخبيثة، إساءة استخدام تاريخ SID (SID history abuse)، SPNs الخطرة، وسوء تكوين تفويض Kerberos عبر استعلامات LDAP للقراءة فقط.

عرض المستودع
3426240منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

zBang هي أداة خاصة لتقييم المخاطر تكتشف تهديدات الحسابات المتميزة المحتملة في الشبكة الممسوحة.

يمكن للمؤسسات وفرق الاختراق الأحمر استخدام zBang لتحديد متجهات الهجوم المحتملة وتحسين الوضع الأمني للشبكة. يمكن تحليل النتائج باستخدام الواجهة الرسومية أو عن طريق مراجعة ملفات الإخراج الخام.

يمكن العثور على مزيد من التفاصيل حول zBang في مقال مدونة Big zBang Theory بواسطة @Hechtov:
https://www.cyberark.com/threat-research-blog/the-big-zbang-theory-a-new-open-source-tool/

الأداة مبنية من خمس وحدات مسح مختلفة:

  1. فحص ACLight - يكتشف الحسابات الأكثر تميزًا التي يجب حمايتها، بما في ذلك المشرفين الخفيين المشبوهين (Shadow Admins).
  2. فحص Skeleton Key - يكتشف وحدات تحكم المجال التي قد تكون مصابة ببرنامج ضار من نوع Skeleton Key.
  3. فحص SID History - يكتشف الامتيازات المخفية في حسابات المجال التي تحتوي على SID ثانوي (سمة SID History).
  4. فحص RiskySPNs - يكتشف التكوين الخطير لـ SPNs الذي قد يؤدي إلى سرقة بيانات اعتماد مسؤولي المجال (Domain Admins).
  5. فحص Mystique - يكتشف تكوين التفويض الخطير لـ Kerberos في الشبكة.

لتسهيل الأمر، تتوفر أيضًا ورقة بيانات موجزة حول zBang:
https://github.com/cyberark/zBang/blob/master/zBang%20Summarized%20Data%20Sheet.pdf

متطلبات التنفيذ

  1. تشغيلها بأي مستخدم مجال. لا تتطلب عمليات المسح امتيازات إضافية؛ تقوم الأداة باستعلامات LDAP للقراءة فقط إلى وحدة تحكم المجال (DC).
  2. تشغيل الأداة من جهاز منضم إلى مجال (جهاز يعمل بنظام Windows).
  3. إصدار PowerShell 3 أو أعلى و.NET 4.5 (يأتي افتراضيًا في Windows 8/2012 وما فوق).

دليل البدء السريع

  1. قم بتنزيل وتشغيل إصدار الإصدار من مستودع GitHub هذا رابط أو قم بتجميعه باستخدام المترجم المفضل لديك.
    • في بعض الأحيان، عند التنزيل عبر المتصفح، ستحتاج إلى "إلغاء حظر" ملف zBang.exe الذي تم تنزيله.
  2. في شاشة الافتتاح، اختر عمليات المسح التي ترغب في تنفيذها.
    في المثال التالي، تم اختيار جميع عمليات المسح الخمسة:
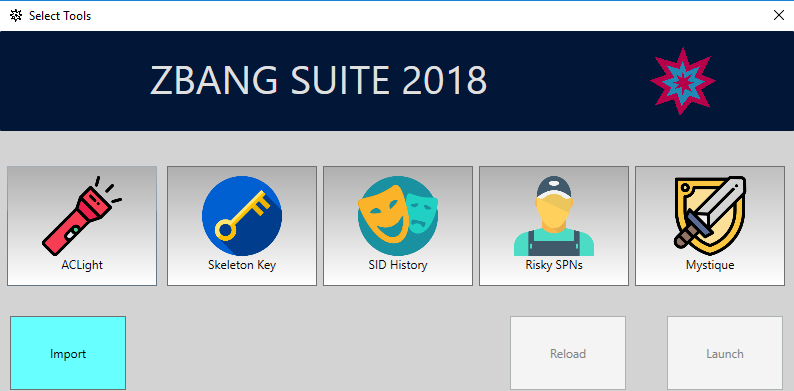
  1. لعرض نتائج العرض التوضيحي، انقر فوق "إعادة تحميل".
    تأتي أداة zBang مع بيانات عرض توضيحي مدمجة مسبقًا؛ يمكنك عرض نتائج عمليات المسح المختلفة والتفاعل مع الواجهة الرسومية.
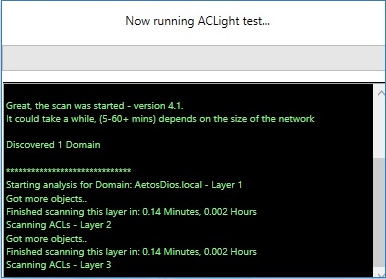
  2. لبدء عمليات مسح جديدة في شبكتك، انقر فوق "تشغيل". ستظهر نافذة جديدة تعرض حالة عمليات المسح المختلفة.
  1. عند اكتمال عمليات المسح، ستظهر رسالة تفيد بأن النتائج تم تصديرها إلى ملف zip خارجي.
  1. سيكون ملف النتائج المضغوط في نفس مجلد zBang وسيكون له اسم فريد مع وقت وتاريخ المسح. يمكنك أيضًا استيراد النتائج السابقة إلى واجهة zBang الرسومية دون الحاجة إلى إعادة تشغيل عمليات المسح.
    لاستيراد النتائج السابقة، انقر فوق "استيراد" في شاشة الافتتاح لـ zBang.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








