

 crimsonforge-io/king-phisher
محاكاة حملات تصيد احتيالي واقعية مع جمع بيانات الاعتماد، وتتبع البريد الإلكتروني، واستنساخ صفحات الهبوط لتدريب الوعي الأمني واختبار الاختراق المصرح به.


مجموعة أدوات حملات التصيد
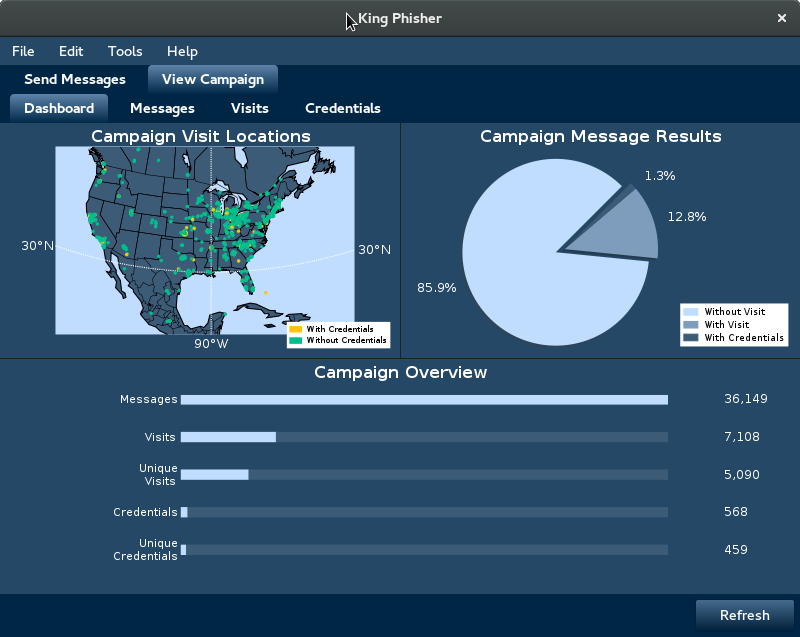
للحصول على تعليمات التثبيت، يرجى الاطلاع على ملف INSTALL.md. بعد التثبيت، للحصول على تعليمات البدء، يرجى الاطلاع على الويكي.
King Phisher هي أداة لاختبار وتعزيز وعي المستخدم من خلال محاكاة هجمات التصيد الواقعية. تتميز ببنية سهلة الاستخدام ومرنة للغاية تتيح التحكم الكامل في كل من رسائل البريد الإلكتروني ومحتوى الخادم. يمكن استخدام King Phisher لتشغيل حملات تتراوح من التدريب البسيط على الوعي إلى سيناريوهات أكثر تعقيدًا حيث يتم تقديم محتوى يوعي به المستخدم لسرقة بيانات الاعتماد.
يجب استخدام King Phisher فقط في التطبيقات القانونية عند الحصول على إذن صريح من المؤسسة المستهدفة.
احصل على أحدث إصدار مستقر من صفحة إصدارات GitHub أو استخدم git لسحب المشروع من المصدر.
يمكن توسيع كل من العميل والخادم بوظائف توفرها الإضافات. يتم تضمين عدد صغير من الإضافات مع King Phisher والإضافات الإضافية متاحة في مستودع الإضافات.
يمكن العثور على ملفات القوالب لكل من الرسائل وصفحات الخادم في مستودع King Phisher للقوالب المنفصل. يجب تقديم أي مساهمات بخصوص القوالب أيضًا عبر طلب سحب إلى مستودع القوالب.
يتم توفير توثيق لمستخدمي التطبيق على صفحة الويكي للمشروع. يتضمن هذا خطوات لمساعدة المستخدمين الجدد على البدء بحملاتهم الأولى. يتم الاحتفاظ بالوثائق التقنية الإضافية المخصصة للمطورين بشكل منفصل كما هو موضح في القسم أدناه.
يستخدم King Phisher Sphinx للتوثيق التقني الداخلي. يمكن إنشاء هذا التوثيق من المصدر
باستخدام الأمر sphinx-build -b html docs/source docs/html. يتم استضافة أحدث التوثيق
بلطف على ReadTheDocs في
king-phisher.readthedocs.io.
يتم تنسيق قوالب رسائل العميل باستخدام محرك القوالب Jinja2 وتدعم عددًا من المتغيرات. يتم تضمين هذه هنا كمرجع، تحقق من صفحة الويكي للقوالب للحصول على توثيق شامل.
| اسم المتغير | قيمة المتغير |
|---|---|
| client.company_name | اسم الشركة المستهدفة |
| client.email_address | عنوان البريد الإلكتروني للهدف |
| client.first_name | الاسم الأول للهدف |
| client.last_name | اسم العائلة للهدف |
| client.message_id | المعرف التتبعي الفريد (هذا هو نفس uid) |
| sender.email | عنوان البريد الإلكتروني في حقل "البريد الإلكتروني المصدر (MIME)" |
| sender.friendly_alias | قيمة حقل "الاسم المستعار الودود" |
| sender.reply_to | قيمة حقل "الرد على" |
| url.tracking_dot | URL لصورة تستخدم لتتبع الرسالة |
| url.webserver | URL لخادم التصيد مع معامل uid |
| url.webserver_raw | URL لخادم التصيد بدون أي معاملات |
| tracking_dot_image_tag | صورة التتبع في وسم `````` منسق مسبقًا |
| uid | المعرف التتبعي الفريد (هذا هو نفس client.message_id) |
المعرف uid هو الأكثر أهمية، ويجب أن يكون موجودًا في الروابط التي تحتويها الرسائل.
يتم إصدار King Phisher بموجب ترخيص BSD 3-clause، لمزيد من التفاصيل انظر ملف LICENSE.
شكر خاص (اختبار الجودة / اختبار بيتا):
فريق تطوير King Phisher:
