 cr4sh/windowsregistryrootkit
روتكيت للنواة، يعيش داخل بيانات قيم سجل Windows

روتكيت على مستوى النواة، يعيش داخل بيانات قيمة سجل ويندوز.
بواسطة Oleksiuk Dmytro (المعروف بـ Cr4sh)
http://twitter.com/d_olex
http://blog.cr4.sh
[email protected]
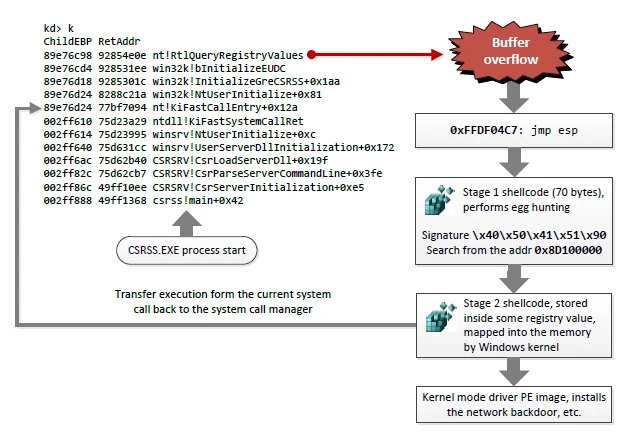
يستغل الروتكيت ثغرة يوم الصفر في win32k.sys (تجاوز سعة المخزن المؤقت في الدالة win32k!bInitializeEUDC()) للحصول على التنفيذ عند بدء تشغيل نظام التشغيل.
الميزات:
باب خلفي شبكي قائم على NDIS (+ meterpreter/bind_tcp).
لتجنب اكتشاف الشيفرة القابلة للتنفيذ غير المعروفة، ينقل نفسه في الذاكرة فوق الأقسام القابلة للتجاهل في بعض برامج تشغيل ويندوز الافتراضية.
غير قابل للاكتشاف تمامًا بواسطة أدوات مكافحة الروتكيت العامة.
يعمل على Windows 7 (SP0, SP1) x86.
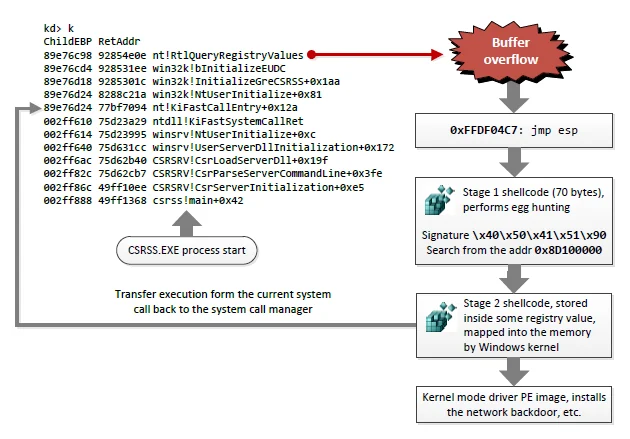
قُدّم هذا الروتكيت في الأصل في مؤتمر ZeroNights 2012 خلال محاضرتي.
راجع الشرائح ومقاطع الفيديو لمزيد من المعلومات: https://raw.githubusercontent.com/Cr4sh/blog/master/windows-registry-rootkit/Applied-anti-forensics.pdf
