
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
redxor — كشف برمجيات Linux الخبيثة C2 RedXOR - عرض توضيحي | Kitploit

أدوات/GitHubGitHub/corelight/redxor
أدوات دفاعيةتحليل البرمجيات الخبيثةاستخبارات التهديداتكشف التسللالتعلم والتعليممختبرات وتدريب عملي
GitHubcorelight/redxor

redxor

كشف برمجيات Linux الخبيثة C2 RedXOR - عرض توضيحي

عرض المستودع
3337منذ 5 سنواتلم تتم المراجعة بعد
مشاركة

برمجية لينكس الخبيثة C2 'RedXOR' - مثال على الكشف

تُعد هذه الحزمة بمثابة عرض توضيحي لكيفية استخدام Zeek للكشف عن الباب الخلفي "redXOR" الخاص بنظام لينكس باستخدام الأساليب القائمة على الحالة.

المراجع:

  • مدونة Corelight
  • https://www.intezer.com/blog/malware-analysis/new-linux-backdoor-redxor-likely-operated-by-chinese-nation-state-actor/

إن اكتشاف التهديدات على مستوى أدنى من IOCs التقليدية (مثل C2 IPs والنطاقات وuri) يحقق كشفًا أكثر متانة. وهذا أمر مهم، لأن أي تغييرات على هذه العوامل التقليدية (النطاق/IP/uri وما إلى ذلك) غالبًا ما يعدّلها المهاجم بسهولة، مما يؤدي إلى فشل عمليات الكشف البسيطة القائمة على IOCs. ومن الفوائد الأخرى لاستخدام منطق الكشف السلوكي ذي المستوى الأدنى (كما هو مقدم في هذه الحزمة) أنه أقل عرضة بكثير للاكتشافات الإيجابية الكاذبة.

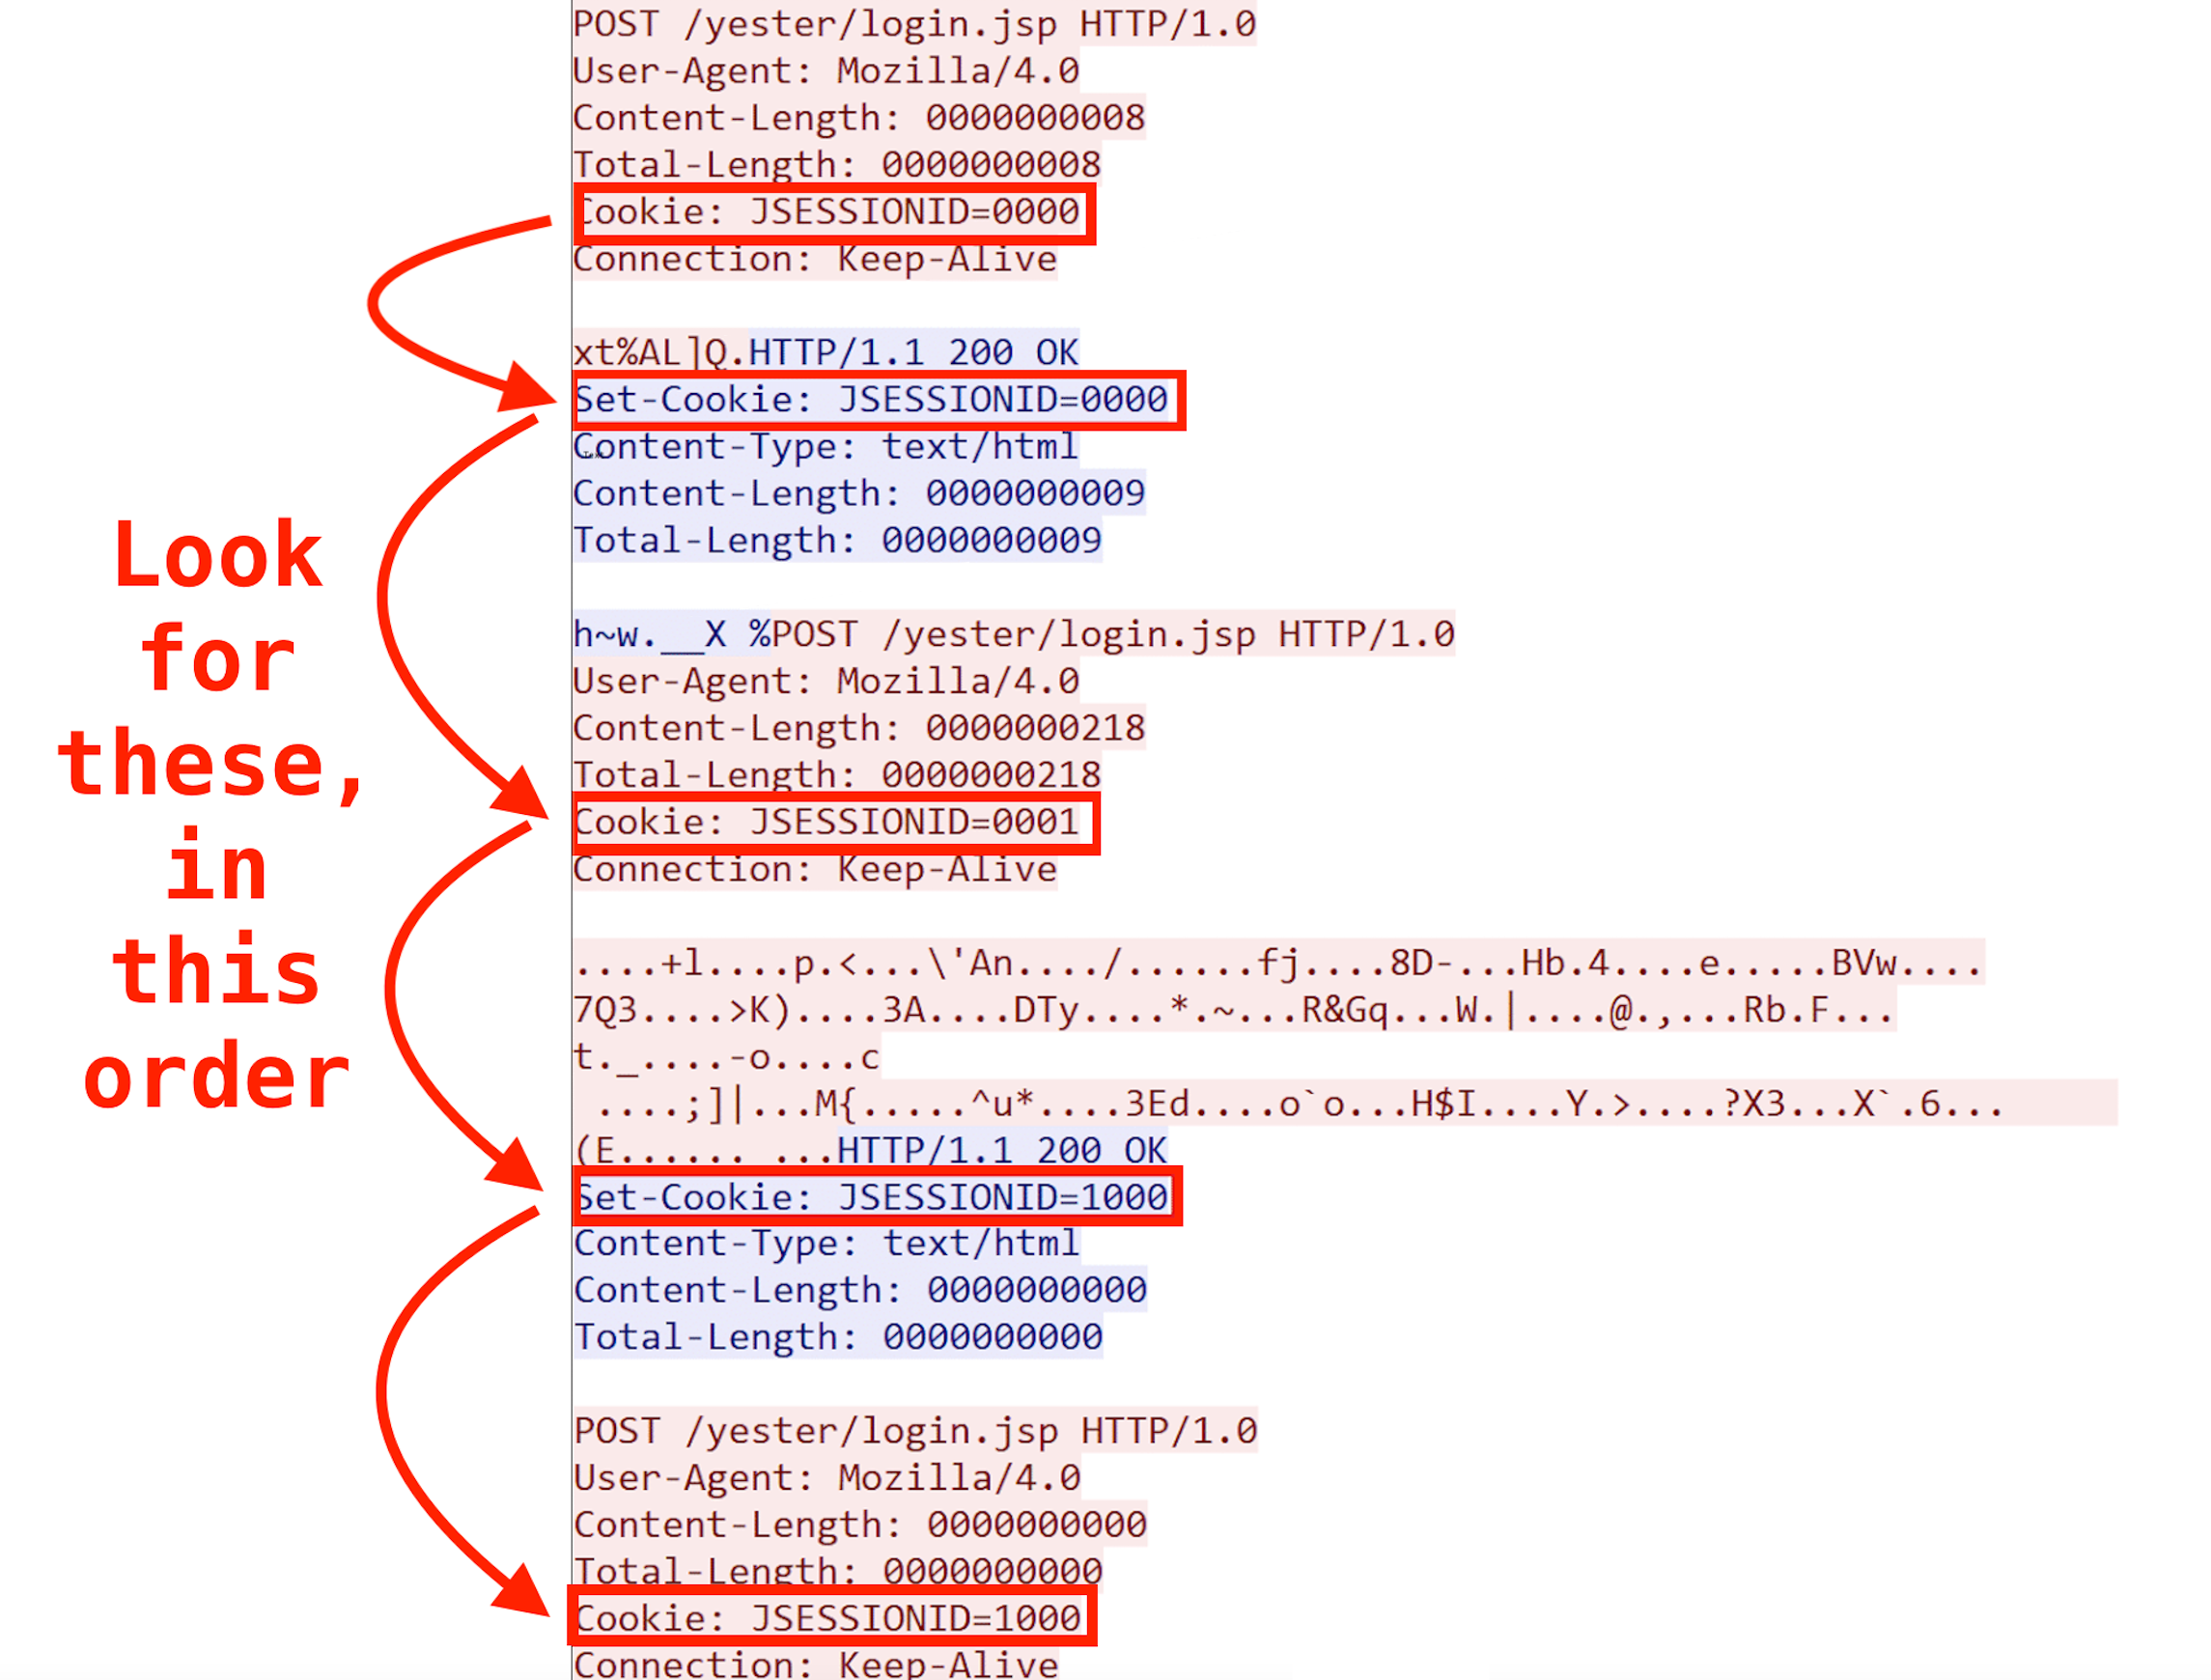
يعتمد منطق الكشف الذي نستخدمه في هذا العرض على البحث عن نمط متتالٍ من معاملات Cookie. ويتطلب ذلك نهجًا قائمًا على الحالة - وهو مناسب تمامًا لمحرك الكشف القائم على الأحداث في Zeek.

توجد طرق أخرى متنوعة لاكتشاف هذه البرمجية الخبيثة باستخدام Zeek. وقد أُعد هذا السكربت كعرض توضيحي بأسلوب تعليمي لإحدى هذه التقنيات، ووقع الاختيار عليه لأنه يبرز كيف يمكن استخدام حفظ الحالة في Zeek بطريقة بديهية وعملية إلى حد ما لاكتشاف برمجيات C2 الخبيثة الحديثة.
يعود الفضل إلى Intezer في أبحاثهم حول RedXOR، ويُرجى الرجوع إلى هذا التقرير للحصول على وصف منخفض المستوى للبرمجية الخبيثة. https://www.intezer.com/blog/malware-analysis/new-linux-backdoor-redxor-likely-operated-by-chinese-nation-state-actor/

أُعد السكربت انطلاقًا من تجريد لملف pcap الفعلي، الذي تعذر مشاركته بصيغته الأصلية لاحتوائه على معلومات حساسة. وقد أُعد هذا التجريد بواسطة فريق أبحاث Intezer وتمت مشاركته مع مختبرات Corelight لغرض كتابة هذا العرض التوضيحي.

تُظهر العلامات الحمراء في المخطط التالي منطق الكشف القائم على الحالة الذي يستخدمه السكربت على مستوى عالٍ. وإضافة إلى ذلك، فإن السكربت نفسه غني بالتعليقات، وذلك لوصف الأسباب والتفكير الكامن وراء بعض الجوانب التقنية الأكثر تعقيدًا.
alt text
(الفضل في لقطة الشاشة الأصلية من Wireshark يعود إلى Intezer)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





