
 completetech-security/tinypool-options-rce-check
مدقّق أدلة Tinypool دون اتصال لـ CVE-2026-104849. أدلة حزمة worker-pool والخيارات. Python مستقل؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة دون اتصال بالشبكة لـ CVE-2026-104849 — ثغرة تلويث النموذج الأولي (prototype pollution) عبر خيارات عامل Tinypool (الاسم البديل GHSA-85c8-ppgw-ccpr).
تقارن إصدارات tinypool التي يبلّغ عنها المشغّل مع قواعد الاستشارة الأمنية المراجَعة، وتكتب تقارير بصيغة CSV أو JSON أو HTML. وهي مخصّصة لفرز أدلة الإصدارات فقط: فهي لا تتصل بأي مواقع ويب، ولا تستورد شيفرة التطبيق، ولا تشغّل مدير حزم، ولا تنفّذ حمولات استغلال، ويُبلَّغ دائمًا عن قابلية الاستغلال بالحالة not_tested.
يغطي هذا المستودع CVE-2026-104849 فقط. لا تفحص الأداة الأنظمة المنشورة، ولا تجلب قوائم الحزم، ولا تحلّل الشيفرة المصدرية، ولا تختبر قابلية الاستغلال. إنها تقرأ الإصدارات والملاحظات الاختيارية التي تقدّمها، وتُبلّغ عمّا تعنيه تلك الادعاءات وفقًا للقواعد المراجَعة.
لا يمكن لعنوان URL عام أن يوفّر جردًا للحزم المثبّتة. احصل على الإصدار الدقيق ومصدر كل نسخة حزمة منشورة؛ فالإعلانات وإصدارات محطات العمل المحلية ليست دليلًا على النشر. استخدم الأداة فقط مع الجرد الذي تملك صلاحية تقييمه.
tinypool_options_rce_check.py وتشغيله بمفرده؛ لا حاجة إلى مستودع مرافق وقت التشغيل..github/workflows/tests.yml) الاختبارات المحلية فقط و--help على Python 3.10 و3.14 على Ubuntu وWindows.# Assess one reported version; the default format is csv
python tinypool_options_rce_check.py --version 2.1.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python tinypool_options_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any entry is potentially affected
python tinypool_options_rce_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local tests
python tinypool_options_rce_check.py --help
python -m unittest -v
examples/inventory.example.json هو إدخال اصطناعي (2.1.2، التسمية example-package-instance، جميع الملاحظات null). بدون --output، يذهب التقرير إلى stdout.
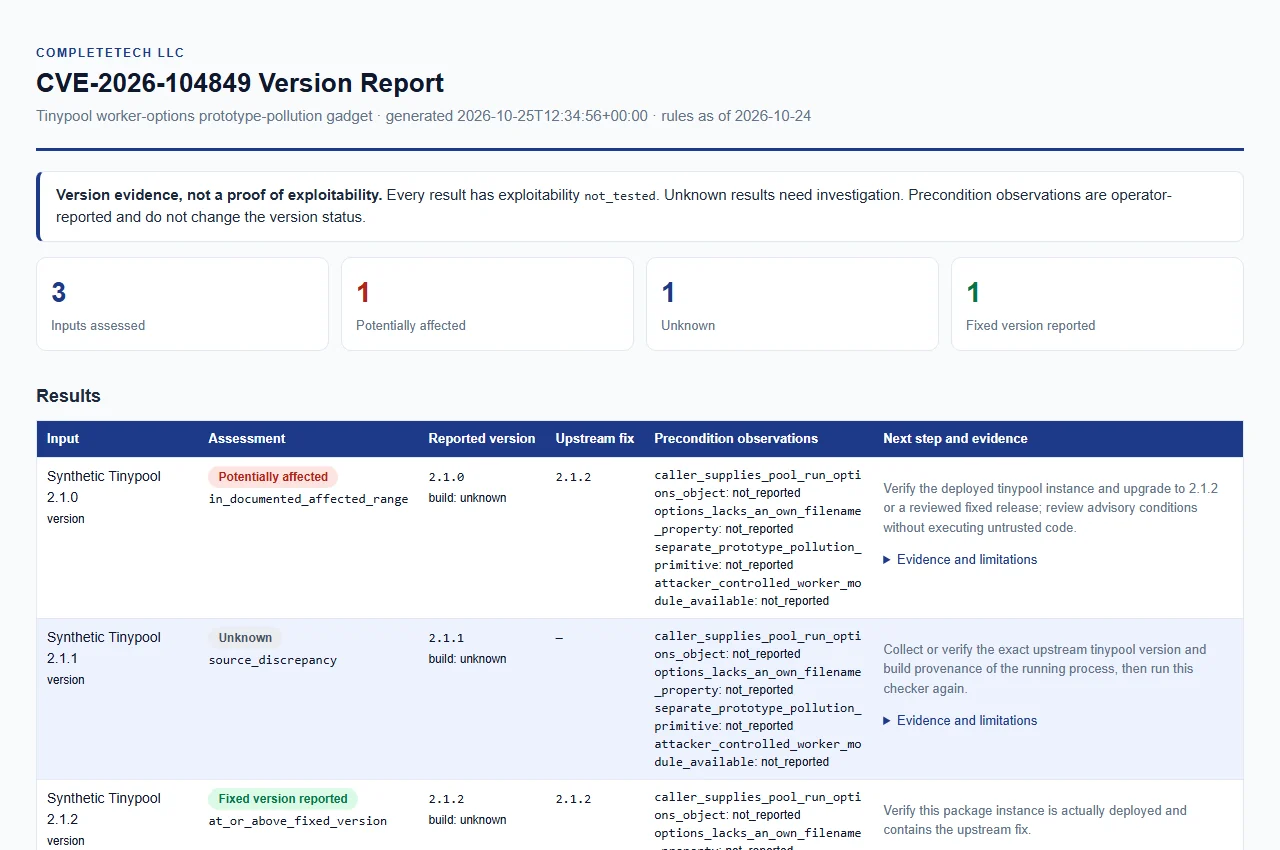
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
تم استرجاع الاستشارة الأساسية وقاعدة البيانات المُدقَّقة في 2026-10-24 (rules_as_of في كل تقرير).
| الإصدار المُبلَّغ عنه في المثال | النتيجة |
|---|---|
| 2.0.9 | potentially_affected |
| 2.1.0 | potentially_affected |
| 2.1.1 | unknown |
| 2.1.2 | fixed_version_reported |
| 2.1.3 | fixed_version_reported |
| 2.2.0 | unknown |
| 3.0.0 | unknown |
0.0.0 حتى 2.1.0 ضمناً.2.1.x، مُصلَح في 2.1.2. تبقى الخطوط المستقبلية مجهولة بدلاً من استقراء ادعاء بوجود تصحيح.2.1.1. يختلف نطاق المشرف (<=2.1.0) ونطاق GitHub Reviewed (<2.1.2) عند هذه النقطة، لذا يُبلَّغ عنه كـ unknown ولا يُبلَّغ عنه أبدًا كسليم. احصل على أدلة من المشرف.pool.run(task) وحده ليس هو المُحفِّز الموثَّق.تُقارَن فقط إصدارات MAJOR.MINOR.PATCH المستقرة العادية. يُقبَل حرف v واحد بادئ ومسافات ASCII المحيطة.
| الحالة | المعنى |
|---|---|
potentially_affected | الإصدار المُبلَّغ عنه ضمن الفترة المتأثرة الموثَّقة. هذا ليس تأكيدًا لقابلية الاستغلال: لم يتم إثبات الشروط المسبقة وقابلية الاستغلال. |
fixed_version_reported | الإصدار المُبلَّغ عنه عند التصحيح أو أعلى منه ضمن خط 2.1.x المُدقَّق. هذا يصف ادعاءً بشأن الإصدار فقط؛ ولا يشهد أبدًا بوجود تصحيح مُثبَّت أو بالسلامة. |
unknown | الأدلة غير كافية للتصنيف. هذه ليست نتيجة سليمة ولا اكتشافًا. |
كل نتيجة تحتفظ بـ exploitability: not_tested. قيمة evidence_type هي operator_reported_version؛ وقيمة evidence_confidence هي insufficient لحالة unknown وlow فيما عدا ذلك.
تحمل كل نتيجة أيضًا version_status أكثر تحديدًا:
version_status | الحالة | السبب |
|---|---|---|
in_documented_affected_range | potentially_affected | الإصدار ضمن 0.0.0–2.1.0. |
at_or_above_fixed_version | fixed_version_reported | الإصدار هو 2.1.2 أو أحدث ضمن 2.1.x. |
source_discrepancy | unknown | الإصدار هو 2.1.1، حيث تختلف المصادر. |
outside_reviewed_range | unknown | الإصدار خارج الفترة المتأثرة والخط المُصلَح المُدقَّق؛ لا يُستنتج أي استنتاج بشأن السلامة أو ثغرة أخرى. |
vendor_build_unverified | unknown | build_source هو بناء مخصص أو من المورّد، وهو يحتاج إلى أدلة تصحيح مستقلة. |
qualified_version_unverified | unknown | الإصدارات الأولية أو nightly/rc أو ذات اللاحقة تحتاج إلى تحقق من المورّد. |
unrecognized_or_partial_version | unknown | نص الإصدار مشوّه أو جزئي. |
version_not_disclosed | unknown | لم يُبلَّغ عن أي إصدار. غياب البيانات الوصفية لا يثبت أن بيئة التشغيل غير متأثرة. |
الإخفاقات التشغيلية (وسائط خاطئة، أو إدخال غير قابل للقراءة أو غير صالح، أو أخطاء في الإخراج) ليست نتائج تقييم. تخرج بحالة 2 ولا يُبلَّغ عنها أبدًا كـ unknown أو سليمة.
تصف الاستشارة شروطًا يجب أن تتحقق لكي يكون للـ gadget أهمية. يمكنك تسجيل ملاحظاتك الخاصة عنها:
| ملاحظة المشغّل الاختيارية | المعنى |
|---|---|
caller_supplies_pool_run_options_object | يوفّر المستدعي كائن خيارات pool.run |
options_lacks_an_own_filename_property | تفتقر الخيارات إلى خاصية filename خاصة بها |
separate_prototype_pollution_primitive | بدائية تلويث النموذج الأولي منفصلة |
attacker_controlled_worker_module_available | وحدة worker خاضعة لتحكم المهاجم متاحة |






