

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
sonicwall-sma1000-cve-2026-102258-check — مدقّق أدلة SonicWall SMA1000 دون اتصال لـ CVE-2026-102258. أدلة الإصدار المُبلَّغ عنه والتكوين. Python مستقل؛ تقارير JSON/CSV/HTML؛ لا حمولات استغلال. | Kitploit
أدوات/GitHubGitHub/completetech-security/sonicwall-sma1000-cve-2026-102258-check
أدوات دفاعيةماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةتدقيق التكوينجمع المعلوماتالأدوات والمكونات
GitHubcompletetech-security/sonicwall-sma1000-cve-2026-102258-check

sonicwall-sma1000-cve-2026-102258-check

مشاركة

مدقّق أدلة SonicWall SMA1000 دون اتصال لـ CVE-2026-102258. أدلة الإصدار المُبلَّغ عنه والتكوين. Python مستقل؛ تقارير JSON/CSV/HTML؛ لا حمولات استغلال.

عرض المستودعالموقع الإلكتروني
1منذ 24 أياملم تتم المراجعة بعد

sonicwall-sma1000-cve-2026-102258-check بواسطة CompleteTech LLC

Tests Python 3.10+ No runtime dependencies AGPL-3.0 or commercial license

sonicwall-sma1000-cve-2026-102258-check

أداة فحص مستقلة وغير متصلة بالشبكة لـ CVE-2026-102258: ثغرة برمجة نصية عبر المواقع مخزّنة (stored cross-site scripting) في واجهة AMC لأجهزة SonicWall SMA1000 (الطرازات 6210 و7210 و8200v).

تقرأ الأداة إصدارات البناء (builds) وقوائم الجرد (inventories) التي تقدّمها وتقارنها بجدول الإصدارات المنشور من المورّد. لا تتصل بأي هدف ولا ترسل أي حمولات استغلال. تبقى الأدلة المفقودة أو المؤهّلة أو المخصّصة أو المتعارضة أو غير المشمولة ضمن حالة unknown.

المحتويات

  • النطاق
  • المتطلبات
  • البدء السريع
  • معاينة تقرير اصطناعي
  • حدود الإصدارات
  • الاستخدام
  • قراءة النتائج
  • صيغ الإخراج والعقد
  • حالة الخروج والمقاطعة
  • القيود
  • المصادر وقراءات إضافية
  • المساهمة والأمان والترخيص

النطاق

  • CVE-2026-102258 فقط. يغطي نشرة المورّد ثغرات أخرى؛ وهذه الثغرة مستقلة عنها ويُتعامل معها هنا وحدها.
  • غير متصلة بالشبكة وتعتمد على الإصدار فقط. لا يوجد وضع شبكي. تأتي المدخلات من قيم سطر الأوامر ومن ملفات JSON أو CSV محلية.
  • أدلة، لا تحقّق. رقم البناء هو معلومة أفاد بها مشغّل النظام. وهو ليس دليلًا على الحالة المنشورة فعليًا، ولا تختبر الأداة إمكانية الاستغلال.
  • طرازات SMA1000: 6210 و7210 و8200v فقط. المنتجات الأخرى من SonicWall خارج النطاق.

المتطلبات

  • Python 3.10 أو أحدث، مع المكتبة القياسية فقط. لا توجد تبعيات وقت تشغيل ولا حاجة إلى أي أداة فحص أخرى.
  • تشغّل CI اختبارات الوحدة المحلية فقط على Ubuntu وWindows وmacOS باستخدام Python 3.10 و3.14.

البدء السريع

نفّذ هذه الأوامر من نسخة مستنسخة من المستودع:

# Classify one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102258_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a script-free HTML report
python sonicwall_sma1000_cve_2026_102258_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options
python sonicwall_sma1000_cve_2026_102258_check.py --help

# Run the local-only test suite
python -m unittest -v

يتضمن الجرد الاصطناعي عمدًا نتائج ومجهولات، لذا فإن أمره المثال يخرج بالرمز 1. يرفض --output الكتابة فوق report.html موجود إلا إذا أُضيف --force.
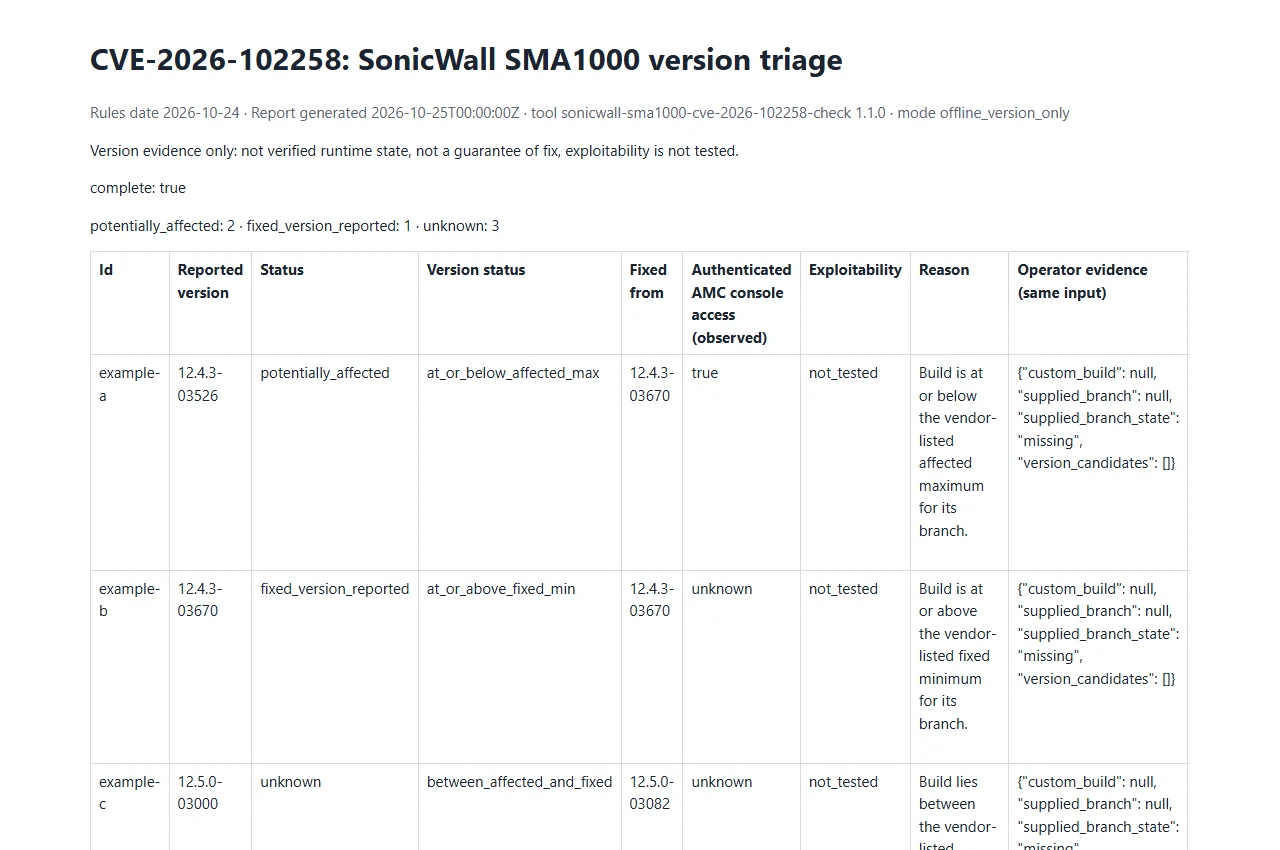
معاينة التقرير الاصطناعي

تقرير اصطناعي لـ SonicWall SMA1000

افتح التقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.

حدود الإصدارات

القواعد مؤرخة 2026-10-24 ومصدرها إشعار منتج SonicWall (SNWLID-2026-0017).

الفرعمتأثر حتىمُصلَح ابتداءً من
12.4.312.4.3-0352612.4.3-03670
12.5.012.5.0-0295212.5.0-03082
  • تتم المقارنة حسب رقم البناء ضمن الفرع نفسه بالضبط. تُعدّ عمليات البناء الواقعة بين الحدّين المتأثر والمُصلَح unknown، وكذلك الفروع الأخرى وكل قيمة يتعذر تحليلها.
  • صياغة المورّد هي "and older" / "and higher"، لذا يُبلَّغ عن أي بناء أعلى من الحد الأدنى المُصلَح لفرع ما على أنه مُصلَح، وتُقرأ عمليات البناء غير المبطّنة مثل 12.4.3-3526 حسب رقم البناء. راجع المرجع للتفاصيل.
  • البناء المُصلَح المُبلَّغ عنه ليس إثباتًا لتطبيق الترقيع. والبناء المتأثر المُبلَّغ عنه ليس تأكيدًا لقابلية الاستغلال.

الاستخدام

python sonicwall_sma1000_cve_2026_102258_check.py [--version BUILD] [--branch BRANCH] [--model MODEL]
    [--authenticated-console-access true|false|unknown] [--inventory FILE] [--csv-list FILE]
    [--format json|csv|html] [--output FILE] [--force] [--strict]

مطلوب واحد على الأقل من --version أو --inventory أو --csv-list؛ وإلا فإن التشغيل يُعد خطأً تشغيلياً.

الخيارالغرض
--version BUILDإصدار بناء مُبلَّغ عنه بالصيغة الصارمة <major>.<minor>.<patch>-<build> (قابل للتكرار).
--branch BRANCHتحقق متقاطع اختياري من الفرع لقيم --version. الفرع الذي لا يتوافق مع البناء يعطي unknown.
--model MODELطراز اختياري (6210 أو 7210 أو 8200v) لقيم --version. الطراز غير المشمول يعطي unknown.
--authenticated-console-accessملاحظة المشغّل (true أو false أو unknown، الافتراضي unknown) لقيم --version. لا تغيّر أبداً تقييم الإصدار.
--inventory FILEجرد JSON: كائن أو مصفوفة من المدخلات مع schema_version: 1 (قابل للتكرار).
--csv-list FILEقائمة CSV مع رأس يتضمن version (قابل للتكرار).
--formatjson (الافتراضي) أو csv أو html.
--output FILEكتابة التقرير إلى ملف بدلاً من stdout. لا يُستبدل ملف موجود إلا إذا تم تمرير --force.
--forceالسماح لـ --output باستبدال ملف موجود.
--strictاحتساب نتائج unknown كـ findings لحالة الخروج.

قواعد الإدخال، باختصار (يحتوي المرجع على المخطط الكامل):

  • يجب أن تكون عمليات البناء صارمة: بدون بادئة v، أو لاحقة ما قبل الإصدار أو لاحقة المورّد. يتم تقليم مسافة ASCII وعلامة الجدولة وCR وLF فقط.
  • تقبل مدخلات الجرد id الاختياري (أو label)، وversion، وversion_candidates، وbranch، وmodel، وauthenticated_console_access، وcustom_build. الأنواع الخاطئة أو إصدارات المخطط الخاطئة هي أخطاء تشغيلية.
  • الحقول أو الأعمدة غير المعروفة، والمفاتيح أو الرؤوس المكررة، وCSV المشوّه، والروابط الرمزية، والملفات غير العادية هي أخطاء تشغيلية. الإصدار المفقود هو unknown.
  • الحدود: 1 MiB لكل ملف إدخال، و10,000 مدخل لكل تشغيل، و128 حرفاً لكل حقل.
  • لا يمكن أن تكون المدخلات أيضاً مخرجات تقرير، حتى مع --force؛ استخدم مسار إخراج جديد.

احتفظ بالجرد والتقارير والأهداف الحقيقية خارج التحكم في الإصدارات.

قراءة النتائج

تحمل كل نتيجة status:

statusالمعنى
potentially_affectedعند أو أقل من الحد الأقصى المتأثر المدرج لفرع مدرج. ليس تأكيداً على قابلية الاستغلال.
fixed_version_reportedعند أو أعلى من الحد الأدنى المُصلَح المدرج. ليس ضماناً لحالة الترقيع.
unknownكل ما عدا ذلك. ليس آمناً أبداً.

يوضح version_status الأكثر تفصيلاً السبب: at_or_below_affected_max، وat_or_above_fixed_min، وbetween_affected_and_fixed، وbranch_not_covered، وversion_not_disclosed، وmalformed_version، وconflicting_versions، وcustom_build، وproduct_not_covered، وbranch_mismatch، وmalformed_branch.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






