
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
sonicwall-sma1000-cve-2026-102257-check — مدقّق أدلة SonicWall SMA1000 دون اتصال لـ CVE-2026-102257. أدلة الإصدار المُبلَّغ عنه والتكوين. Python مستقل؛ تقارير JSON/CSV/HTML؛ لا حمولات استغلال. | Kitploit
أدوات/GitHubGitHub/completetech-security/sonicwall-sma1000-cve-2026-102257-check
أدوات دفاعيةماسحات الثغرات الأمنيةتحليل الثغرات الأمنيةتدقيق التكوينأمن الشبكاتالاستجابة للحوادث
GitHubcompletetech-security/sonicwall-sma1000-cve-2026-102257-check

sonicwall-sma1000-cve-2026-102257-check

مشاركة

مدقّق أدلة SonicWall SMA1000 دون اتصال لـ CVE-2026-102257. أدلة الإصدار المُبلَّغ عنه والتكوين. Python مستقل؛ تقارير JSON/CSV/HTML؛ لا حمولات استغلال.

عرض المستودعالموقع الإلكتروني
1منذ 24 أياملم تتم المراجعة بعد

sonicwall-sma1000-cve-2026-102257-check من CompleteTech LLC

Tests Python 3.10+ No runtime dependencies AGPL-3.0 or commercial license

sonicwall-sma1000-cve-2026-102257-check

فرز دون اتصال يعتمد على الإصدار فقط لـ CVE-2026-102257: اجتياز مسار أرشيف AMC في SonicWall SMA1000 (6210، 7210، 8200v). يقارن أداة الفحص سلاسل البناء التي يوفّرها المشغّل مع جدول البناء المتأثر والمُصلَّح الخاص بالبائع، ويُخرج النتائج بصيغة JSON أو CSV أو HTML خالٍ من النصوص البرمجية.

لا يتصل الأداة بأي هدف، ولا يفحص أي جهاز، ولا يرسل أي حمولات استغلال. تبقى الأدلة المفقودة أو المؤهَّلة أو المخصّصة أو المتعارضة أو غير المشمولة ضمن حالة unknown.

المحتويات

  • النطاق والحدود الواقعية
  • المتطلبات
  • البدء السريع
  • معاينة تقرير اصطناعي
  • قواعد الإصدار
  • الاستخدام
  • المخرجات
  • حالة الخروج
  • ملفات المخرجات والانقطاعات
  • بيانات التهديد الخارجية
  • المصادر والإسناد
  • التوثيق
  • المساهمة والأمان والترخيص

النطاق والحدود الواقعية

  • نشرة أمنية واحدة فقط. يغطي هذا المستودع CVE-2026-102257 على طرازات SonicWall SMA1000: 6210 و7210 و8200v. أما منتجات SonicWall الأخرى فهي خارج النطاق، وهذا الثغرة الأمنية مستقلة عن الثغرات الأخرى الواردة في نشرة البائع نفسها.
  • دليل الإصدار، وليس الحالة المتحقَّق منها. سلسلة البناء هي ادعاء من الشخص الذي قدّمها. فالإبلاغ عن بناء مُصلَّح ليس إثباتًا على تطبيق الترقيع، والإبلاغ عن بناء متأثر ليس تأكيدًا على قابلية الاستغلال.
  • قيمة exploitability هي دائمًا not_tested. لا تمتلك الأداة وضعًا شبكيًا، ولا تشغّل أي شيفرة تطبيقية، ولا ترسل أي حمولات استغلال. ولا يُدَّعى إجراء أي تقييم لهدف منشور.
  • المجهول ليس آمنًا أبدًا. تُعدّ جميع الحالات التالية unknown: عمليات البناء الواقعة في الفجوة بين الحدّين المتأثر والمُصلَّح، والفروع غير المدرجة في جدول البائع، وعمليات البناء المخصّصة، والقيم المتعارضة أو المشوّهة، والإصدارات المفقودة.
  • ملاحظات التهيئة مجرد تلميحات. تسجّل الملاحظة الاختيارية authenticated_archive_handling (حقل جرد أو --authenticated-archive-handling true|false|unknown) معالجة أرشيف AMC الموثّق التي يوفّرها المشغّل. وهي لا تغيّر تقييم الإصدار أبدًا، وليست دليلًا على قابلية الوصول أو على التهيئة الفعّالة.

المتطلبات

  • Python 3.10 أو أحدث. تشغّل CI إصدارَي Python 3.10 و3.14 على Linux وWindows وmacOS.
  • المكتبة القياسية فقط؛ لا يوجد شيء لتثبيته. ولا تُشترط أي أداة فحص أخرى وقت التشغيل.
  • مدخلات محلية فقط: قيم --version على سطر الأوامر، أو جرد JSON، أو قوائم CSV. لا تمتلك الأداة أي مدخل عبر URL أو الشبكة.

البدء السريع

# Assess one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102257_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a standalone HTML report
python sonicwall_sma1000_cve_2026_102257_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102257_check.py --help

# Run the local-only test suite
python -m unittest -v

يتضمن الجرد الاصطناعي عمدًا نتائج ومجهولات، لذا فإن أمره المثالي يخرج بالرمز 1. احتفظ بالجرد والتقارير والأهداف الحقيقية خارج نظام التحكم بالإصدارات.
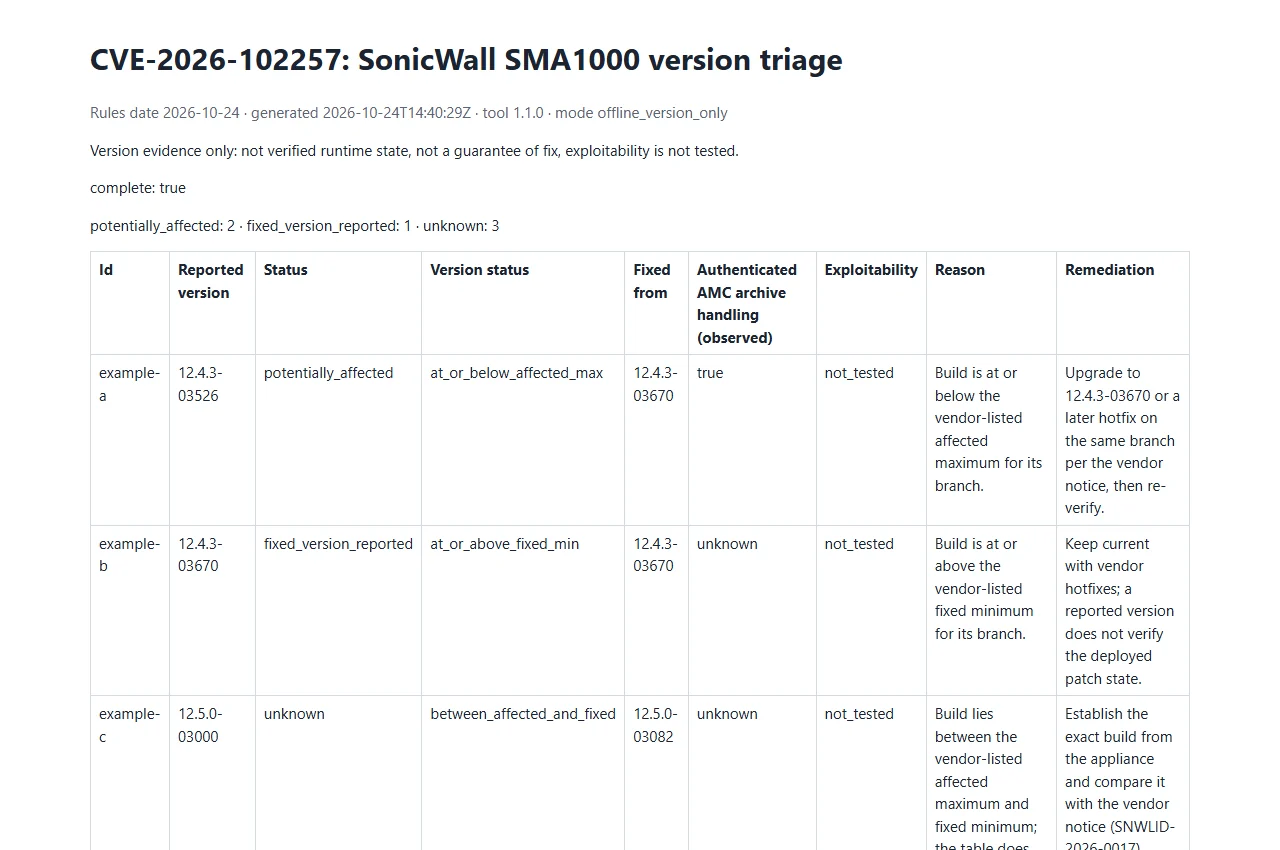
معاينة التقرير الاصطناعي

تقرير اصطناعي لـ SonicWall SMA1000

افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.

قواعد الإصدارات

تاريخ القاعدة 2026-10-24، من إشعار منتج SonicWall SNWLID-2026-0017.

الفرعمتأثر حتىمُصلَح ابتداءً من
12.4.312.4.3-0352612.4.3-03670
12.5.012.5.0-0295212.5.0-03082
  • تُقارن البِناءات برقم البناء ضمن الفرع الدقيق نفسه. تذكر الجهة المصنّعة "والإصدارات الأقدم" و"والإصدارات الأحدث"، لذا فإن 12.4.3-9999999 هي fixed_version_reported، ويُقرأ 12.4.3-3526 غير المُكمَّل بالأصفار كرقم بناء 3526 (من 1 إلى 8 أرقام؛ الأصفار البادئة اختيارية).
  • البِناءات الواقعة في الفجوة بين الحدّين المتأثر والمُصلَح تكون unknown.
  • الفروع الأخرى، بما في ذلك الأقدم منها (لا يذكر الإشعار تغطيتها)، وكل قيمة غير قابلة للتحليل تكون unknown.
  • تُغطى فقط طرازات SMA1000 من 6210 و7210 و8200v؛ أي طراز آخر يكون unknown.

الاستخدام

قدّم واحدًا على الأقل من --version أو --inventory أو --csv-list؛ بدون أي إدخال يخرج المدقّق بالرمز 2. يمكن دمج المصادر، ويمكن تمرير الأعلام المعلَّمة كقابلة للتكرار أكثر من مرة.

الخيارالغرض
--version BUILDالبناء المُبلَّغ عنه المراد تقييمه (قابل للتكرار). صيغة صارمة <major>.<minor>.<patch>-<build>، مثل 12.4.3-03526. بدون v بادئة أو إصدار أولي أو لاحقة من الجهة المصنّعة.
--branch BRANCHتحقّق متقاطع اختياري للفرع، مثل 12.4.3. ينطبق على قيم --version. الفرع الذي لا يتوافق مع البناء يعطي unknown.
--model MODELطراز اختياري: 6210 أو 7210 أو 8200v. ينطبق على قيم --version. الطراز غير المُغطى يعطي unknown.
--authenticated-archive-handling true|false|unknownملاحظة المشغّل فقط (الافتراضي unknown). ينطبق على قيم --version؛ لا يغيّر version_status أبدًا.
--inventory FILEجرد JSON، كائن أو مصفوفة (قابل للتكرار).
--csv-list FILEقائمة CSV برأس يتضمن version (قابلة للتكرار).
--format json|csv|htmlصيغة التقرير. الافتراضي json.
--output FILEكتابة التقرير إلى ملف بدلًا من stdout. يرفض الكتابة فوق ملف موجود.
--forceالسماح لـ --output باستبدال ملف موجود.
--strictاحتساب نتائج unknown كـ نتائج بالنسبة لحالة الخروج.

ملفات الإدخال

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








