 completetech-security/sonicwall-sma1000-cve-2026-102256-check
مدقّق أدلة SonicWall SMA1000 دون اتصال لـ CVE-2026-102256. أدلة الإصدار المُبلَّغ عنه والتكوين. Python مستقل؛ تقارير JSON/CSV/HTML؛ لا حمولات استغلال.





فرز دون اتصال يعتمد على الإصدار فقط لـ CVE-2026-102256: تنفيذ تعليمات برمجية عن بُعد مُصادَق عليه في SonicWall SMA1000 (الطرازات 6210 و7210 و8200v). تقارن الأداة سلاسل البناء المقدَّمة من المشغّل وقوائم الجرد مع جدول الإصدارات المنشور من المورّد، وتُبلّغ عن إحدى ثلاث حالات لكل أصل. لا تتصل الأداة بأي هدف، ولا ترسل حمولات استغلال، ولا تختبر قابلية الاستغلال.
تبقى الأدلة المفقودة أو المؤهَّلة أو المخصّصة أو المتعارضة أو غير المشمولة ضمن حالة unknown، وحالة unknown ليست أبدًا نتيجة نظيفة.
623862394d2de9e360a4c3c29e8e47105e3b71a8، ولا يُشترط وجود أي أداة فحص أخرى وقت التشغيل.# Assess a single reported build
python sonicwall_sma1000_cve_2026_102256_check.py --version 12.4.3-03526
# Assess the synthetic inventory and write an HTML report
python sonicwall_sma1000_cve_2026_102256_check.py --inventory examples/inventory.example.json --format html --output report.html
# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102256_check.py --help
# Run the local-only tests
python -m unittest -v
يتضمن الجرد الاصطناعي عمدًا نتائج ومجهولات، لذا فإن أمره المثال يخرج بالرمز 1.
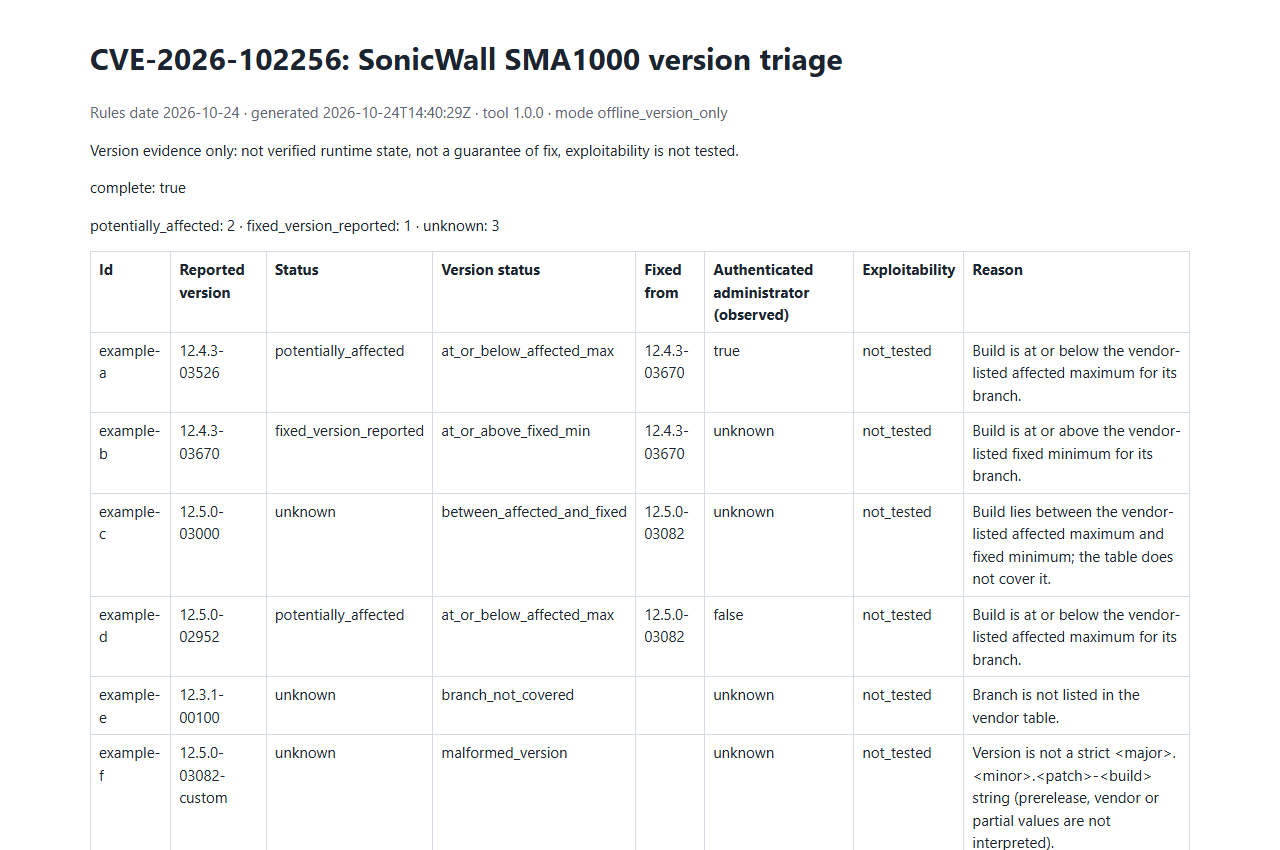
افتح التقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
| الفرع | متأثر حتى | مُصلَح ابتداءً من |
|---|---|---|
| 12.4.3 | 12.4.3-03526 | 12.4.3-03670 |
| 12.5.0 | 12.5.0-02952 | 12.5.0-03082 |
تتم المقارنة حسب رقم البناء ضمن الفرع الدقيق نفسه، لطرازات SMA1000 وهي 6210 و7210 و8200v. البناءات الواقعة في الفجوة بين الحدّين، والفروع الأخرى، وكل قيمة غير قابلة للتحليل هي unknown.
| الخيار | الغرض |
|---|---|
--version BUILD | البناء المُبلَّغ عنه بصيغة <major>.<minor>.<patch>-<build> (قابل للتكرار). |
--branch، --model | تحقّق متقاطع اختياري للفرع والطراز (6210، 7210، 8200v) يُطبَّق على قيم --version. فرع غير متوافق أو طراز غير مشمول يعطي unknown. |
--authenticated-administrator true|false|unknown | ملاحظة المشغّل تُسجَّل مع النتيجة؛ ولا تغيّر أبدًا تقييم الإصدار. |
--inventory FILE | جرد JSON (كائن أو مصفوفة، schema_version: 1؛ قابل للتكرار). |
--csv-list FILE | قائمة CSV بعمود ترويسة version (قابلة للتكرار). |
--format json|csv|html | صيغة التقرير؛ json هي الافتراضية. HTML خالٍ من السكربتات. |
--output FILE | كتابة التقرير إلى ملف بدلًا من stdout. لا تُستبدل الملفات الموجودة إلا عند تمرير --force. |
--force | السماح لـ --output باستبدال ملف موجود. |
--strict | معاملة نتائج unknown كـ findings لحالة الخروج. |
قواعد الإدخال والإخراج الجديرة بالمعرفة:
--force؛ استخدم مسار إخراج جديدًا. وبدون --force، لا يستبدل النشر أبدًا وجهة تظهر أثناء التشغيل.'، وكل خلية تُوضع بين علامتي اقتباس، ويرفض CSV أحرف NUL قبل كتابة تقرير.يحدد المرجع الكامل مخطط الجرد، وإدخال CSV، والقيم المنطقية، ودلالات الحدود، والحدود، والإخراج الذي لا يستبدل الملفات.
تتشارك JSON وCSV وHTML التقييمات نفسها.
status | المعنى |
|---|---|
potentially_affected | عند الحد الأقصى المتأثر المدرج لفرع مدرج أو أقل منه. ليس تأكيدًا لقابلية الاستغلال. |
fixed_version_reported | عند الحد الأدنى المُصلَح المدرج أو أعلى منه. ليس ضمانًا لحالة الترقيع. |
unknown | كل ما عدا ذلك. ليس آمنًا أبدًا. |
exploitability دائمًا not_tested.authenticated_administrator الاختيارية يوفّرها المشغّل. وهي ليست دليلًا على قابلية الوصول أو على التكوين الفعّال.version_status وfixed_version وreason وremediation وevidence_type وevidence_confidence وsource_url؛ ويحمل التقرير schema_version وrules_date وsources وnotice وcomplete. راجع المرجع للقائمة الكاملة لقيم version_status.record_type=result هي ملاحظات أصول. إذا لم يكتمل أي أصل، فإن صف record_type=summary يحافظ على الاكتمال والمخطط وتاريخ القاعدة وCVE وnot_tested دون اختلاق أي اكتشاف.tool وtool_version وgenerated_at بعد الأعمدة الموجودة، بما في ذلك حقول KEV الخارجية. تنسخ كل نتيجة وكل ملخص فارغ أو متقطع هذه القيم من التقرير الأساسي. تُحفظ مواضع الأعمدة الموجودة وتهريب الصيغ كما هي.generated_at هو وقت UTC الذي وُلّد فيه التقييم. وهو ليس وقت الحصول على الأدلة، ولا تاريخ مراجعة استشارية، ولا إثبات للترقيع المنشور.| الرمز | المعنى |
|---|---|
0 | اكتمل دون أي نتيجة potentially_affected. النتائج غير المعروفة ليست نتيجة نظيفة. |
1 | نتيجة potentially_affected واحدة على الأقل، أو أي unknown مع --strict. |
2 | خطأ تشغيلي أو في الاستخدام، مثل إدخال غير صالح أو غير قابل للقراءة، أو رفض الكتابة فوق ملف. هذه ليست نتيجة تقييم. |
130 | تمت المقاطعة. تُكتب النتائج المكتملة مع complete: false حيثما أمكن. |
معالجة المقاطعة:






