
 completetech-security/simple-git-rce-check
مدقّق أدلة بسيط يعمل دون اتصال بالإنترنت لـ CVE-2026-102826. أدلة إعدادات Git والحزم. Python مستقل؛ تقارير JSON/CSV/HTML؛ لا حمولات استغلال.





أداة فحص أدلة دون اتصال بالشبكة لـ CVE-2026-102826 — حقن أوامر عبر تضمين إعدادات simple-git.
تقارن أدلة إصدار simple-git التي تقدّمها (قيم سطر الأوامر، جرد JSON/CSV، ملفات npm lockfile، ملفات manifest المثبّتة) مع قواعد الاستشارة الأمنية المراجَعة، ويمكنها إدراج مرشّحي مراجعة المصدر المعجمية. لا تتصل بأي مواقع ويب، ولا تستورد كود التطبيق، ولا تشغّل Git أو مدير حزم، ولا تنفّذ حمولات استغلال.
potentially_affected لا يعني قابلية استغلال مؤكدة، وfixed_version_reported لا يشهد أبدًا على تثبيت تصحيح أو سلامة. كل نتيجة تحتفظ بـ exploitability: not_tested.unknown. وunknown ليست اكتشافًا ولا نتيجة نظيفة.شغّلها فقط على الأدلة المصرّح لك بالتعامل معها. تحتوي التقارير على بيانات المشغّل؛ أبقِ الأهداف الحقيقية والجرد والتقارير خارج الالتزامات (commits).
simplegit_rce_check.py وتشغيله بمفرده. فهو يضم مساعدات الإدخال/التقارير المحدودة ومحلّل المصدر المعجمي الخاصة به، ولا يحتاج إلى مستودع مرافق وقت التشغيل.python simplegit_rce_check.py --version 4.0.0 --format json
python simplegit_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
python simplegit_rce_check.py --csv-list inventory.csv --fail-on-finding
python simplegit_rce_check.py --help
python -m unittest -v
inventory.csv هو ملفك الخاص (انظر JSON and CSV inventories)؛ أما المدخلات الأخرى فتُشحن في examples/. صيغة الإخراج الافتراضية هي CSV على stdout. يشغّل python -m unittest -v الاختبارات الاصطناعية المحلية فقط.
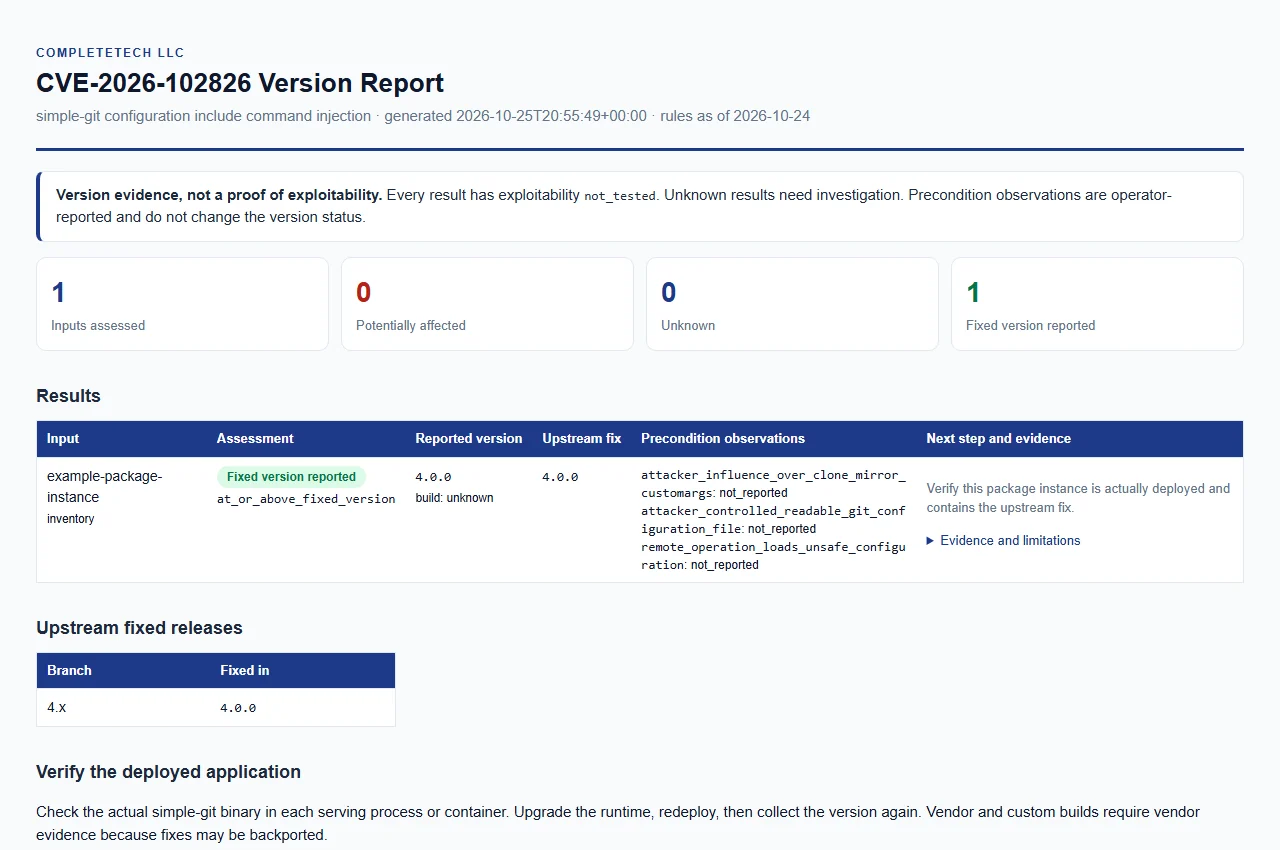
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
تم استرداد الاستشارة الأساسية وقاعدة البيانات المُدقَّقة في 2026-10-24 (rules_as_of في كل تقرير).
| الإصدار المُبلَّغ عنه في المثال | النتيجة |
|---|---|
| 3.35.9 | potentially_affected |
| 3.36.0 | potentially_affected |
| 3.36.1 | unknown |
| 3.99.0 | unknown |
| 4.0.0 | fixed_version_reported |
| 4.0.1 | fixed_version_reported |
| 5.0.0 | unknown |
لا تختلق حالة تأثر لإصدارات افتراضية بين 3.36.0 و4.0.0. تشترك متغيرات include.path وincludeIf في هذه الاستشارة.
| الحالة | المعنى |
|---|---|
potentially_affected | الإصدار المُبلَّغ عنه يقع ضمن الفترة المتأثرة الموثّقة (حتى 3.36.0 ضمناً). لم يتم إثبات شروط التطبيق المسبقة وقابلية الاستغلال؛ هذا ليس تأكيدًا لقابلية الاستغلال. |
fixed_version_reported | الإصدار المُبلَّغ عنه هو 4.0.0 أو أحدث ضمن خط الإصلاح 4.x المُدقَّق. هذا يصف ادعاءً بشأن الإصدار فقط؛ ولا يشهد أبدًا بوجود تصحيح مثبَّت أو السلامة. |
unknown | أي شيء آخر: الإصدارات خارج الفترة المتأثرة وخط الإصلاح (لا يُستنتج أي حكم بشأن السلامة أو ثغرات أخرى)، والخطوط المستقبلية (لا يُستقرأ أي ادعاء بتصحيح)، والإصدارات المفقودة أو المتعارضة أو المشوّهة أو ما قبل الإصدار أو المؤهَّلة أو المخصّصة/الخاصة بالمورّد. |
يحمل كل صف أيضًا version_status أكثر تحديدًا، مثل in_documented_affected_range أو at_or_above_fixed_version أو outside_reviewed_range أو version_not_disclosed أو conflicting_versions أو qualified_version_unverified أو unrecognized_or_partial_version أو vendor_build_unverified. تُقارَن قيمة build_source وهي unknown (الافتراضية) أو upstream أو official كبناء upstream؛ وأي قيمة أخرى، مثل اسم مورّد، تُبقي النتيجة unknown حتى تتوفر أدلة تصحيح مستقلة. تُقبل البادئات v في البداية.
تصف ثلاث ملاحظات اختيارية الشروط المسبقة للاستشارة. يوفّرها المشغّل، وهي غير مُتحقَّق منها، ولا تغيّر أبدًا نتيجة إصدار الحزمة.
| الملاحظة | المعنى |
|---|---|
attacker_influence_over_clone_mirror_customargs | تأثير المهاجم على customArgs الخاصة بالاستنساخ/المرآة |
attacker_controlled_readable_git_configuration_file | ملف إعدادات Git قابل للقراءة يتحكم به المهاجم |
remote_operation_loads_unsafe_configuration | عملية عن بُعد تحمّل إعدادات غير آمنة |
كل ملاحظة إما منطقية أو null (غير مُبلَّغ عنها). الملاحظات الغائبة لا تثبت وجود تخفيف. فحص المصدر المعجمي الاختياري منفصل عنها، ونتائج أنماط الملفات تُظهر أهداف المراجعة، وليس تلوثًا مُثبتًا للمدخلات.
مطلوب مدخل واحد على الأقل. يمكن دمج الأوضاع في تشغيل واحد؛ كل مدخل يُنتج صفوفه الخاصة. ما لم يُذكر خلاف ذلك، يجب تسمية كل ملف إدخال صراحةً ويُقرأ فقط.
--version (الاسم البديل --package-version) قابل للتكرار. كل قيمة هي نسخة منفصلة، وليست تسوية أدلة لنسخة واحدة. تنطبق --build-source وأعلام الملاحظات (مفتاح الملاحظة مع تحويل الشرطات السفلية إلى شرطات، والقيمة true أو false) على جميع إصدارات CLI.
python simplegit_rce_check.py --version 3.36.0 --version 4.0.1 --format json
python simplegit_rce_check.py --version 4.0.0 --build-source "Example Vendor" --attacker-controlled-readable-git-configuration-file true
يبقى الأمر الثاني unknown لأن البناء مُقدَّم من الجهة المصنّعة.






