
 completetech-security/node-cve-2026-58045-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-58045: انهيار TypedArray المزوّر في واجهة zlib المتزامنة. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة الإصدار دون اتصال لـ CVE-2026-58045 — Node.js: انهيار TypedArray المزوّر في واجهة zlib المتزامنة.
تقارن إصدارات بيئة تشغيل Node.js التي تُبلّغ عنها مع الإصدارات المُصلحة المذكورة في النشرة الأمنية لـ Node.js، وتكتب النتيجة بصيغة CSV أو JSON أو تقرير HTML مكتفٍ ذاتيًا. يتطلب Python 3.10 أو أحدث، ومكتبة قياسية فقط؛ الملف التنفيذي ملف واحد ويمكن نسخه بمفرده.
يغطي هذا المستودع CVE-2026-58045 فقط. أداة الفحص دليل فرز أولي، وليست تقييمًا لبيئة التشغيل.
unknown.exploitability: not_tested.node --version على بيئة التشغيل تلك، مع قبول v البادئة).يشغّل CI مجموعة الاختبارات و--help على Python 3.10 و3.14، على Ubuntu وWindows.
# Assess one reported version and print JSON to stdout
python node_cve_2026_58045_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_58045_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess your own CSV list (CSV to stdout by default); exit 1 on a finding
python node_cve_2026_58045_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local tests
python node_cve_2026_58045_check.py --help
python -m unittest -v
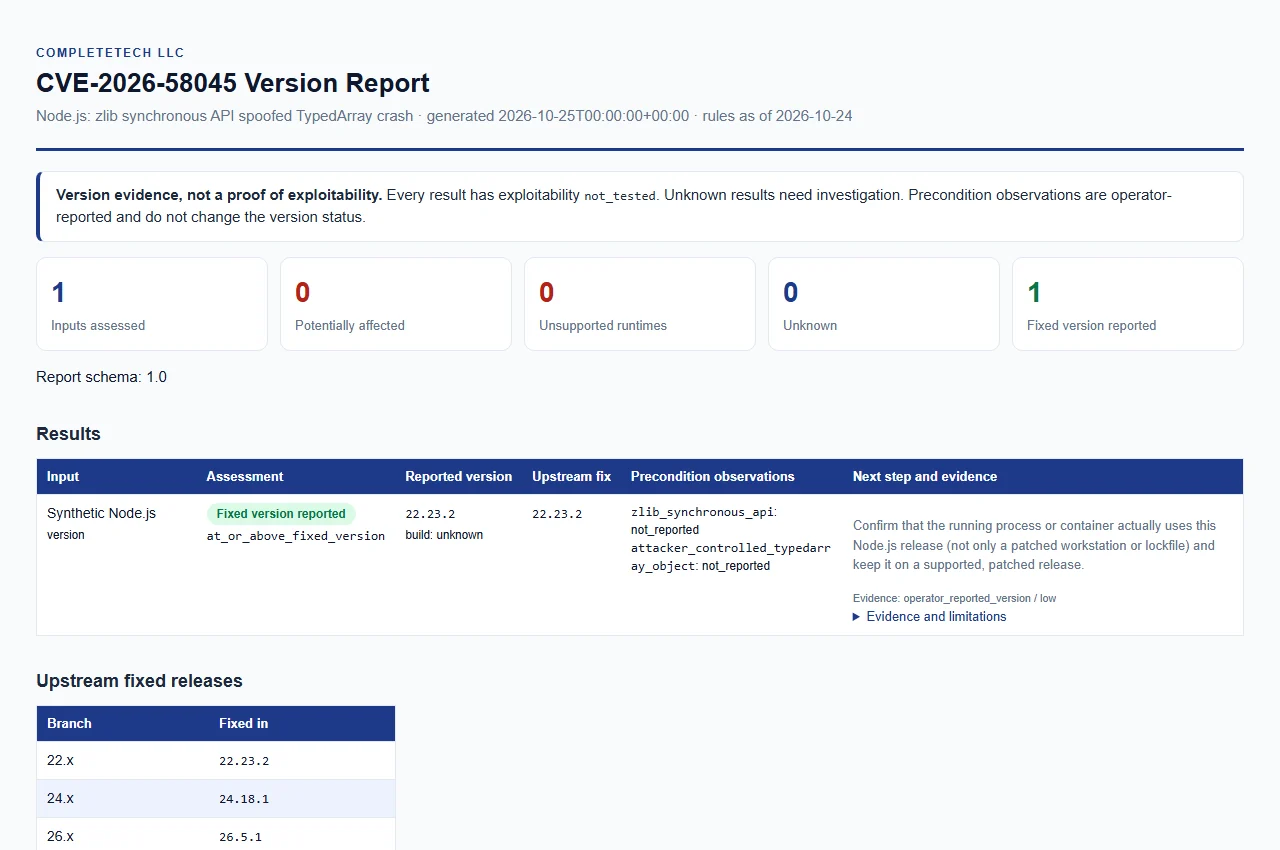
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
قدّم واحدًا على الأقل من --version أو --inventory أو --csv-list؛ وإلا فإن أداة الفحص تُبلّغ عن خطأ في الاستخدام. يمكن دمج المصادر الثلاثة في تشغيل واحد، ويصبح كل مُدخل صف نتيجة واحدًا. تُعرض مخرجات JSON وCSV وHTML من الأدلة نفسها.
| الخيار | الوصف |
|---|---|
--version VERSION (الاسم البديل --node-version) | تقييم إصدار Node.js مُقدَّم صراحةً. قابل للتكرار؛ كل قيمة تصف بيئة تشغيل منفصلة. يُقبل الحرف v البادئ. |
--build-source SOURCE | مصدر بناء إصدارات --version، بحد أقصى 512 حرفًا. تُقارن القيم unknown (الافتراضية) وupstream وofficial وofficial_upstream كـ upstream؛ وأي قيمة أخرى، مثل اسم مورّد، تُنتج unknown مع vendor_build_unverified. |
--zlib-synchronous-api {true,false} | ملاحظة مُبلَّغ عنها من المشغّل تُطبَّق على مُدخلات --version. |
--attacker-controlled-typedarray-object {true,false} | ملاحظة مُبلَّغ عنها من المشغّل تُطبَّق على مُدخلات --version. |
--inventory FILE | كائن JSON أو مصفوفة من المُدخلات. قابل للتكرار. |
--csv-list FILE | ملف CSV يحتوي على عمود node_version. قابل للتكرار. |
--format {csv,json,html} | تنسيق التقرير. الافتراضي: csv. |
--output FILE | حفظ التقرير في ملف جديد. الافتراضي: stdout. |
--force | استبدال ملف إخراج موجود. بدونه، لا يُستبدل ملف موجود أبدًا. |
--brand NAME | اسم المؤسسة المعروض في تقرير HTML، بحد أقصى 512 حرفًا. الافتراضي: CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 عندما تكون أي نتيجة potentially_affected أو unsupported_runtime. راجع رموز الخروج. |
--tool-version | طباعة اسم الأداة وإصدارها. |
حمايات الإخراج:
--output ملفًا في دليل موجود. التقرير الموجود محمي ما لم يكن --force صريحًا، ولا يمكن استبدال ملف إدخال حتى مع --force.--force تنشر أداة الفحص عبر رابط صلب وتفشل بخطأ بدلًا من الاستبدال إذا تعذّر على نظام الملفات ذلك.--build-source على مُدخلات --version فقط؛ أما مُدخلات الجرد وCSV فتحمل قيمها الخاصة.الجرد اختياري؛ لا يحتاج --version إليه. قد تتضمن مُدخلات الجرد ملاحظات شروط مسبقة مُبلَّغًا عنها من المشغّل. لا تغيّر هذه أبدًا نتيجة الإصدار ولا تُثبت إمكانية الوصول.
| مفتاح الملاحظة | المعنى |
|---|---|
zlib_synchronous_api | مُبلَّغ عنه من المشغّل: واجهة zlib المتزامنة |
attacker_controlled_typedarray_object | مُبلَّغ عنه من المشغّل: كائن TypedArray يتحكم فيه المهاجم |
كل ملاحظة تكون true أو false أو غير مُبلَّغ عنها، وتظهر في النتائج بصيغة reported_true أو reported_false أو not_reported.
--inventory)يحتوي الملف على كائن واحد أو مصفوفة من 1 إلى 10,000 كائن. يتطلب كل سجل عددًا صحيحًا schema_version: 1 وسلسلة نصية node_version. الحقول الاختيارية هي runtime (فقط "node") وlabel وbuild_source ومفاتيح الملاحظات أعلاه، كل منها قيمة منطقية أو null. تُرفض المفاتيح غير المعروفة والمفاتيح المكررة والأعداد غير المنتهية والأنواع غير الصالحة. examples/inventory.example.json مثال اصطناعي:
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "zlib_synchronous_api": null,
    "attacker_controlled_typedarray_object": null
  }
]
--csv-list)





