
 completetech-security/node-cve-2026-58044-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-58044: تهريب الطلبات عبر حدّ ترويسات HTTP. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة دون اتصال بالشبكة لـ CVE-2026-58044 — Node.js: تهريب الطلبات عبر حد رؤوس HTTP. تقارن إصدارات Node.js التي تُبلّغ عنها مع الإصدارات المُصلحة المذكورة في الاستشارة الأمنية الأصلية، وتكتب تقرير فرز بصيغة CSV أو JSON أو HTML.
تقارن الأداة إصدارات وقت التشغيل المُبلّغ عنها من قِبل المشغّل. فهي فرز لأدلة الإصدارات، وليست ماسحًا للثغرات.
unknown.exploitability: not_tested. لا يتم أو يُفترض إجراء أي استغلال أو تحقق من التصحيح المنشور أو تقييم للإنتاج.fixed_version_reported أن الإصدار المُبلّغ عنه يساوي أو يتجاوز الإصدار المُصلح الأصلي. وهذا ليس دليلًا على أن وقت التشغيل المنشور مُصحّح.node_cve_2026_58044_check.py بمفرده.# Assess one version and print a JSON report to stdout
python node_cve_2026_58044_check.py --version 22.23.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python node_cve_2026_58044_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58044_check.py --csv-list inventory.csv --fail-on-finding
# List all options
python node_cve_2026_58044_check.py --help
مطلوب واحد على الأقل من --version أو --inventory أو --csv-list. صيغة الإخراج الافتراضية هي CSV، تُكتب إلى stdout.
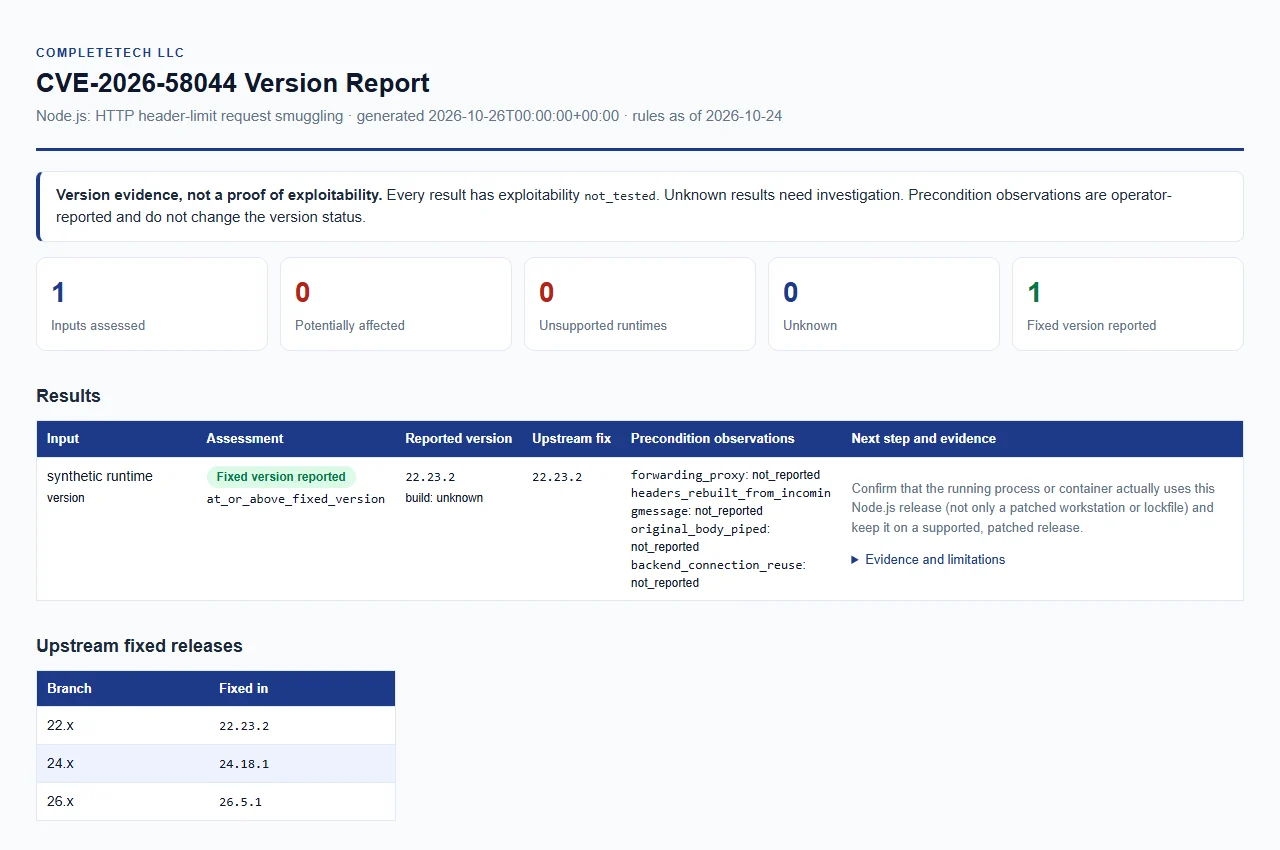
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًا.
يمكن دمج --version و--inventory و--csv-list وتكرارها في تشغيل واحد. كل قيمة --version، وكل إدخال في inventory أو CSV، يصف بيئة تشغيل منفصلة. تُنشأ تقارير JSON وCSV وHTML من نفس الأدلة.
| الخيار | الغرض |
|---|---|
--version VERSION (الاسم البديل --node-version) | تقييم إصدار Node.js المقدَّم صراحةً دون اتصال. يُقبل حرف v البادئ. قابل للتكرار. |
--build-source SOURCE | مصدر عمليات بناء --version، بحد أقصى 512 حرفًا. تُقارن القيمة الافتراضية unknown كـ upstream، وكذلك upstream وofficial وofficial_upstream (دون تمييز لحالة الأحرف ASCII). أي قيمة أخرى، مثل اسم بائع، تُنتج vendor_build_unverified. |
--forwarding-proxy، --headers-rebuilt-from-incomingmessage، --original-body-piped، --backend-connection-reuse | كل منها يأخذ true أو false. يسجّل ملاحظة مشغّل لمدخلات --version. راجع ملاحظات الشروط المسبقة. |
--inventory FILE | كائن JSON أو مصفوفة من الإدخالات. قابل للتكرار. راجع صيغ inventory. |
--csv-list FILE | قائمة CSV بعمود node_version. قابلة للتكرار. |
--format csv|json|html | صيغة التقرير. الافتراضي: csv. |
--output FILE | حفظ التقرير في ملف جديد. الافتراضي: stdout. |
--force | استبدال ملف إخراج موجود. |
--brand NAME | اسم المؤسسة المعروض في تقرير HTML، بحد أقصى 512 حرفًا. الافتراضي: CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 عندما تكون أي نتيجة potentially_affected أو unsupported_runtime. |
--tool-version | طباعة اسم الأداة وإصدارها. |
--force صريحًا. يجب أن يكون دليل الإخراج موجودًا مسبقًا.--force.--force يُنشر الملف عبر رابط صلب (hard link)؛ على نظام ملفات لا يدعم الروابط الصلبة، اختر نظام ملفات آخر أو مرّر --force صراحةً.--output.تمت المراجعة في 2026-10-24 مقابل الإشعار الرسمي للإصدار والإصدارات المُصلحة المرتبطة (راجع المصادر والمصدر).
| الإصدار الرئيسي من Node.js | الإصدار المُصلح |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
potentially_affected وتتطلب مراجعة المعالجة.fixed_version_reported.unsupported_runtime. تواريخ انتهاء العمر مأخوذة من جدول إصدارات Node.js، تمت مراجعته في 2026-10-24؛ الإصدار الرئيسي 0 هو استنتاج لأن الجدول يسرد فقط 0.8 و0.10 و0.12. هذه إرشادات ترقية، وليست ادعاءً بوجود هذا العيب تحديدًا في كل عملية بناء تاريخية.unknown (release_line_not_in_rules). لا يُفترض أنه مُصحَّح.unknown. لا تصنّف عمليات البناء غير المعروفة كآمنة.تُقارن فقط الإصدارات المستقرة البسيطة من الشكل MAJOR.MINOR.PATCH. تُتجاهل المسافات البيضاء ASCII المحيطة وحرف v بادئ واحد على الأكثر.
لكل نتيجة status وversion_status أكثر تحديدًا.






