
 completetech-security/node-cve-2026-58039-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-58039: تجاوز نظام الملفات في تقرير العملية الخاص بـ Permission Model. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بدون حمولات استغلال.





أداة فحص أدلة الإصدار دون اتصال لـ CVE-2026-58039 — Node.js: تجاوز نظام الملفات في تقارير العملية عبر نموذج الأذونات.
تقارن إصدارات Node.js التي يبلّغ عنها المشغّل مع الإصدارات المُصلحة المذكورة في تنبيه Node.js، وتكتب تقريرًا بصيغة CSV أو JSON أو HTML. إنها أداة مساعدة للفرز الأولي لأدلة الإصدار، وليست ماسحًا للثغرات أو أداة استغلال.
unknown.exploitability: not_tested. نتيجة potentially_affected ليست تأكيدًا لقابلية الاستغلال، وfixed_version_reported ليست ضمانًا للسلامة ولا إثباتًا لتركيب تصحيح.node_cve_2026_58039_check.py بمفرده.# Assess one reported version and print JSON
python node_cve_2026_58039_check.py --version 22.23.2 --format json
# Assess an inventory and write an HTML report to a new file
python node_cve_2026_58039_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58039_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_58039_check.py --help
python -m unittest -v
مطلوب واحد على الأقل من --version أو --inventory أو --csv-list. بدون --output، يُكتب التقرير إلى stdout؛ التنسيق الافتراضي هو csv.
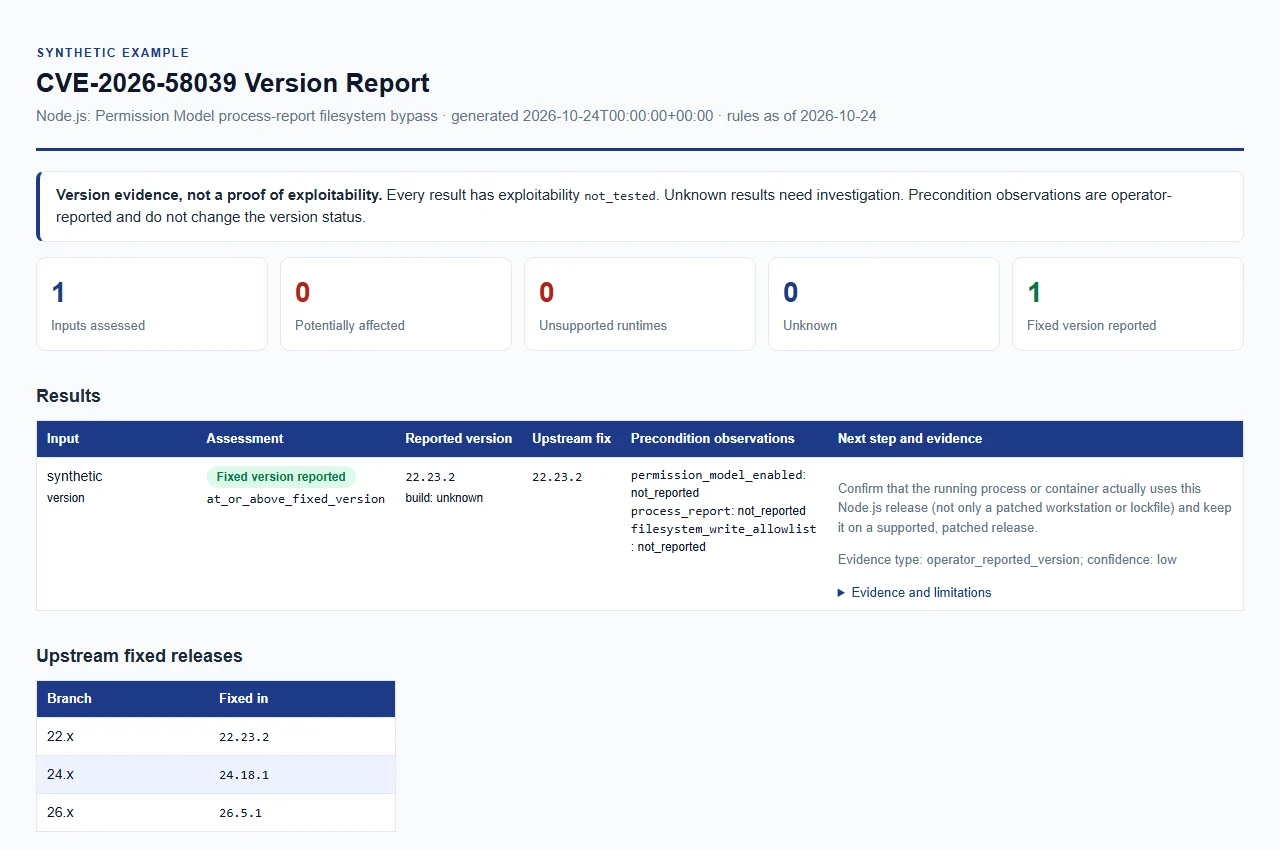
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًا.
| الخيار | المعنى |
|---|---|
--version VERSION (اسم بديل --node-version) | تقييم إصدار Node.js مُقدَّم صراحةً؛ تُقبل بادئة v. قابل للتكرار؛ كل قيمة تصف بيئة تشغيل منفصلة. |
--build-source SOURCE | مصدر عمليات بناء --version، بحد أقصى 512 حرفًا. تُقارن القيم unknown (الافتراضية) وupstream وofficial وofficial_upstream (أو قيمة فارغة) كعمليات بناء من المنبع؛ أي قيمة أخرى تُعامَل كبناء مورّد أو مخصص وتبقى unknown. |
--permission-model-enabled، --process-report، --filesystem-write-allowlist | كل منها يأخذ true أو false. ملاحظة المشغّل تُطبَّق على مدخلات --version؛ ولا تغيّر نتيجة الإصدار. |
--inventory FILE | جرد JSON (انظر تنسيقات الجرد). قابل للتكرار. |
--csv-list FILE | جرد CSV. قابل للتكرار. |
--format {csv,json,html} | تنسيق الإخراج؛ الافتراضي csv. جميع التنسيقات تحمل الأدلة نفسها. |
--output FILE | كتابة التقرير إلى ملف جديد بدلًا من stdout. يجب أن يكون الدليل موجودًا مسبقًا. |
--force | استبدال ملف إخراج موجود. بدونه، تُحمى التقارير الموجودة. لا تُستبدل ملفات الإدخال أبدًا، حتى مع --force. |
--brand NAME | اسم المؤسسة المعروض في تقرير HTML، بحد أقصى 512 حرفًا؛ الافتراضي CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 عندما تكون أي نتيجة potentially_affected أو unsupported_runtime. |
--tool-version | طباعة اسم المدقق وإصداره. لاحظ أن --version هو إصدار Node.js المراد تقييمه، وليس إصدار المدقق. |
تمت المراجعة في 2026-10-24 مقابل الاستشارة الرسمية للإصدار والإصدارات المُصلحة المرتبطة.
| الإصدار الرئيسي من Node.js | الإصدار المُصلح |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
لا يحدد المورّد إصدارًا مُدخَلًا في استشارة الإصدار. لكل إصدار رئيسي مُدرج، تتطلب الإصدارات الأدنى من إصداره المُصلح معالجة. تحتاج عمليات البناء غير المُدرجة والمخصصة/المُعاد نقلها والإصدارات الأولية إلى أدلة صريحة؛ لا تصنّف عمليات البناء غير المعروفة آمنة.
| الحالة | المعنى |
|---|---|
potentially_affected | إصدار عادي مُبلَّغ عنه أدنى من الإصدار المُصلح لإصداره الرئيسي المُدرج. يحتاج إلى مراجعة معالجة. |
fixed_version_reported | الإصدار العادي المُبلَّغ عنه هو الإصدار المُصلح المُدرج أو إصدار لاحق على الإصدار الرئيسي نفسه. هذا إصدار مُبلَّغ عنه، وليس إثباتًا لتصحيح مُنشَر. |
unsupported_runtime | الإصدار الرئيسي المُبلَّغ عنه وصل إلى نهاية العمر في جدول إصدارات Node.js (الإصدارات الرئيسية 0، 4–21، 23 و25 كما روجعت في 2026-10-24؛ الإصدار الرئيسي 0 استنتاج). هذه إرشادات ترقية، وليست ادعاءً بوجود هذا العيب تحديدًا في كل بناء تاريخي. |
unknown | الأدلة مفقودة أو غير قابلة للتصنيف: لا يوجد إصدار، إصدارات متعارضة، إصدارات أولية أو مؤهلة بطريقة أخرى، عمليات بناء مورّد/مُعاد نقلها/مخصصة (تتطلب أدلة من المورّد)، أو إصدارات رئيسية نشطة/مستقبلية غير مشمولة بلقطة القواعد هذه. |
تحمل كل نتيجة أيضًا version_status أكثر تحديدًا: below_fixed_version، at_or_above_fixed_version، unsupported_release_line، release_line_not_in_rules، vendor_build_unverified، qualified_version_unverified، unrecognized_or_partial_version، conflicting_versions أو version_not_disclosed. يأخذ مصدر بناء مورّد أو مخصص مُبلَّغ عنه الأولوية: فهو يُنتج unknown حتى عندما كان رقم الإصدار سيُصنَّف بطريقة أخرى.
لا تغيّر الملاحظات التي يقدّمها المشغّل نتيجة الإصدار ولا تُثبت إمكانية الوصول. تُسجَّل بصفتها reported_true أو reported_false أو not_reported.
| مفتاح الملاحظة | المعنى |
|---|---|
permission_model_enabled | نموذج الأذونات مُفعَّل |
process_report | تقرير العملية |
filesystem_write_allowlist | قائمة السماح بالكتابة على نظام الملفات |
كلتا الصيغتين ملفات UTF-8 عادية. تُرفض الحقول غير المعروفة أو غير الموثّقة.






