
 completetech-security/node-cve-2026-56850-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-56850: تصادم هوية عميل PFX في وكيل HTTPS. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة دون اتصال بالإنترنت لـ CVE-2026-56850 — Node.js: تعارض هوية عميل PFX في وكيل HTTPS. تقارن إصدارات بيئة تشغيل Node.js التي يبلّغ عنها المشغّل مع الإصدارات المُصلحة المذكورة في النشرة الأمنية لـ Node.js، وتكتب النتيجة بصيغة CSV أو JSON أو HTML خالٍ من النصوص البرمجية.
أداة الفحص عبارة عن ملف Python 3.10+ واحد يستخدم المكتبة القياسية فقط، لذا يمكن نسخ الملف التنفيذي وتشغيله بمفرده.
تفرز هذه الأداة أدلة الإصدارات. وهي لا تقيّم نظامًا منشورًا.
unknown.exploitability: not_tested. لا تثبت أي نتيجة أن العيب قابل للوصول أو أنه قد استُغل.استخدمها فقط مع الجرد الذي تملك صلاحية تقييمه.
يشغّل CI اختبارات الوحدة و--help على Python 3.10 و3.14 على Ubuntu وWindows.
# Assess one runtime version and print JSON
python node_cve_2026_56850_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56850_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_56850_check.py --csv-list inventory.csv --fail-on-finding
شغّل python node_cve_2026_56850_check.py --help لعرض قائمة الخيارات، أو python -m unittest -v لتشغيل مجموعة الاختبارات المحلية.
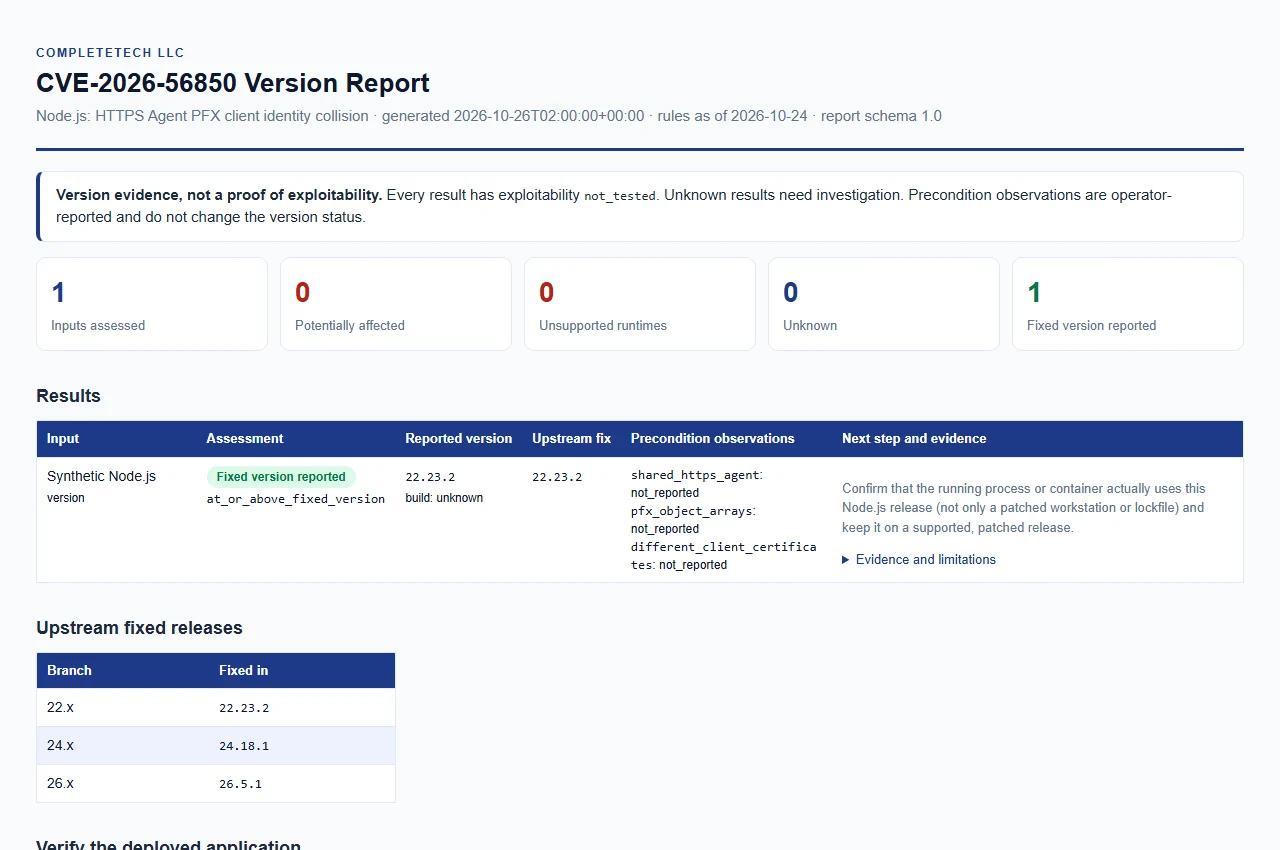
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
لا يوجد فحص تلقائي للجهاز الحالي. قدّم إصدارًا دقيقًا تم الحصول عليه من العملية المنشورة، ثم اختر مصدر إدخال وصيغة إخراج.
يمكنك دمج أيٍّ من هذه في تشغيل واحد؛ تذهب جميع النتائج إلى تقرير واحد.
| الخيار | الإدخال |
|---|---|
--version VERSION (الاسم المستعار --node-version) | إصدار Node.js واحد، مثل 22.23.2؛ يُقبل حرف v البادئ. قابل للتكرار؛ كل قيمة تصف بيئة تشغيل منفصلة. |
--inventory FILE | كائن JSON أو مصفوفة من المدخلات. قابل للتكرار. راجع جرد JSON. |
--csv-list FILE | ملف CSV يحتوي على عمود node_version. قابل للتكرار. راجع قائمة CSV. |
مطلوب إدخال واحد على الأقل. تُبنى تقارير JSON وCSV وHTML من الأدلة نفسها.
| الخيار | المعنى |
|---|---|
--build-source SOURCE | مصدر عمليات البناء الخاصة بـ --version، بحد أقصى 512 حرفًا. تُقارن القيم unknown (الافتراضية) وupstream وofficial وofficial_upstream كعمليات بناء من المنبع؛ أي قيمة أخرى، مثل اسم مورّد، تُنتج vendor_build_unverified وحالة unknown. |
--shared-https-agent {true,false} | ملاحظة المشغّل المطبَّقة على مدخلات --version. |
--pfx-object-arrays {true,false} | ملاحظة المشغّل المطبَّقة على مدخلات --version. |
--different-client-certificates {true,false} | ملاحظة المشغّل المطبَّقة على مدخلات --version. |
--format {csv,json,html} | صيغة التقرير. الافتراضي هو csv. |
--output FILE | حفظ التقرير في ملف جديد. الافتراضي هو stdout. يجب أن يكون الدليل الأصلي موجودًا مسبقًا. |
--force | استبدال ملف إخراج موجود. بدونه، يُعدّ مسار إخراج موجود خطأً. |
--brand NAME | اسم المؤسسة المعروض في تقرير HTML، بحد أقصى 512 حرفًا. الافتراضي هو CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 عندما تكون أي نتيجة potentially_affected أو unsupported_runtime. راجع رموز الخروج والمقاطعة. |
--tool-version | طباعة اسم أداة الفحص وإصدارها، ثم الخروج. (--version هو إصدار Node.js، وليس إصدار أداة الفحص.) |
تنطبق خيارات الملاحظة الثلاثة على مدخلات --version فقط؛ أما مدخلات الجرد وCSV فتحمل ملاحظاتها الخاصة. على سبيل المثال:
python node_cve_2026_56850_check.py --version 24.18.0 --build-source upstream --shared-https-agent true --format json
--force صريحًا.--output عن كل ملف إدخال، حتى مع --force. يجب أن يكون المخرج مسار ملف عادي؛ تُرفض الأدلة والروابط الرمزية المعلّقة.--force، يستخدم النشر رابطًا صلبًا بحيث لا يمكنه الكتابة فوق ملف؛ على نظام ملفات لا يدعم الروابط الصلبة يفشل التشغيل برسالة تطالب باختيار نظام ملفات آخر أو استخدام --force.تمت المراجعة في 2026-10-24 مقابل الإشعار الرسمي للإصدار والإصدارات المُصلحة المرتبطة به. تُحفظ التحذيرات الخاصة بالإشعار أدناه.
| الإصدار الرئيسي من Node.js | الإصدار المُصلح |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
لا يحدد المورّد إصدارًا مُدخلًا في إشعار الإصدار. لذلك تعامل القواعد الإصدارات العادية الأقدم من كل إصدار رئيسي مُدرج على أنها potentially_affected، وإصدارات الإصلاح المُدرجة والإصدارات العادية اللاحقة على الإصدار الرئيسي نفسه على أنها fixed_version_reported.
بالنسبة لكل إصدار رئيسي مُدرج، تتطلب الإصدارات الأقدم من إصدار الإصلاح الخاص به معالجة. تحتاج البِنى غير المُدرجة والمخصصة/المُعاد دمجها والإصدارات الأولية إلى أدلة صريحة؛ لا تصنّف البِنى غير المعروفة آمنة.
كيف تُصنّف المدخلات الأخرى:






