
 completetech-security/node-cve-2026-56848-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-56848: استخدام-بعد-التحرير في الإرسال المُعاد الدخول عبر HTTP/2. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة الإصدار دون اتصال لـ CVE-2026-56848 — Node.js: HTTP/2 reentrant send use-after-free.
تقارن إصدارات Node.js التي يبلّغ عنها المشغّل مع الإصدارات المُصلحة المذكورة في التنبيه الأصلي، وتكتب تقريرًا بصيغة CSV أو JSON أو HTML. يتطلب Python 3.10+ والمكتبة القياسية فقط؛ ويمكن نسخ الملف التنفيذي بمفرده.
نظرة عامة · بدء سريع · المدخلات · الخيارات · الإصدارات المُصلحة · النتائج · المخرجات · الحدود ورموز الخروج · المصادر · الترخيص
تقارن هذه الأداة إصدارات بيئة التشغيل المُبلَّغ عنها من المشغّل. وهي لا تتصل بأي مواقع، ولا تنفّذ Node.js أو كود المشروع، ولا ترسل حمولات استغلال، وليس لديها وضع شبكي. وهي لا تفحص الجهاز الحالي، وعنوان URL عام ليس جردًا.
ما تقوله النتيجة وما لا تقوله:
exploitability: not_tested.fixed_version_reported تعني أن الإصدار المُبلَّغ عنه يساوي أو يتجاوز الإصدار المُصلح الأصلي. وهي لا تشهد بأن بيئة التشغيل المنشورة مُرقَّعة.unknown.اجمع الإصدارات فقط من الأنظمة المصرّح لك بفحصها. لا شيء في هذا المستودع يقيّم هدفًا منشورًا، أو يشهد على بيئة تشغيل، أو يتحقق من إمكانية الاستغلال.
شغّل من نسخة مستخرجة من المستودع، أو انسخ node_cve_2026_56848_check.py بمفرده:
# One runtime, JSON on stdout
python node_cve_2026_56848_check.py --version 22.23.2 --format json

# Synthetic JSON inventory to an HTML report file
python node_cve_2026_56848_check.py --inventory examples/inventory.example.json --format html --output report.html

# CSV inventory; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_56848_check.py --csv-list inventory.csv --fail-on-finding

# All options
python node_cve_2026_56848_check.py --help
الصيغة الافتراضية هي csv، تُكتب إلى stdout ما لم يُحدَّد --output. يجب توفير واحد على الأقل من --version أو --inventory أو --csv-list.
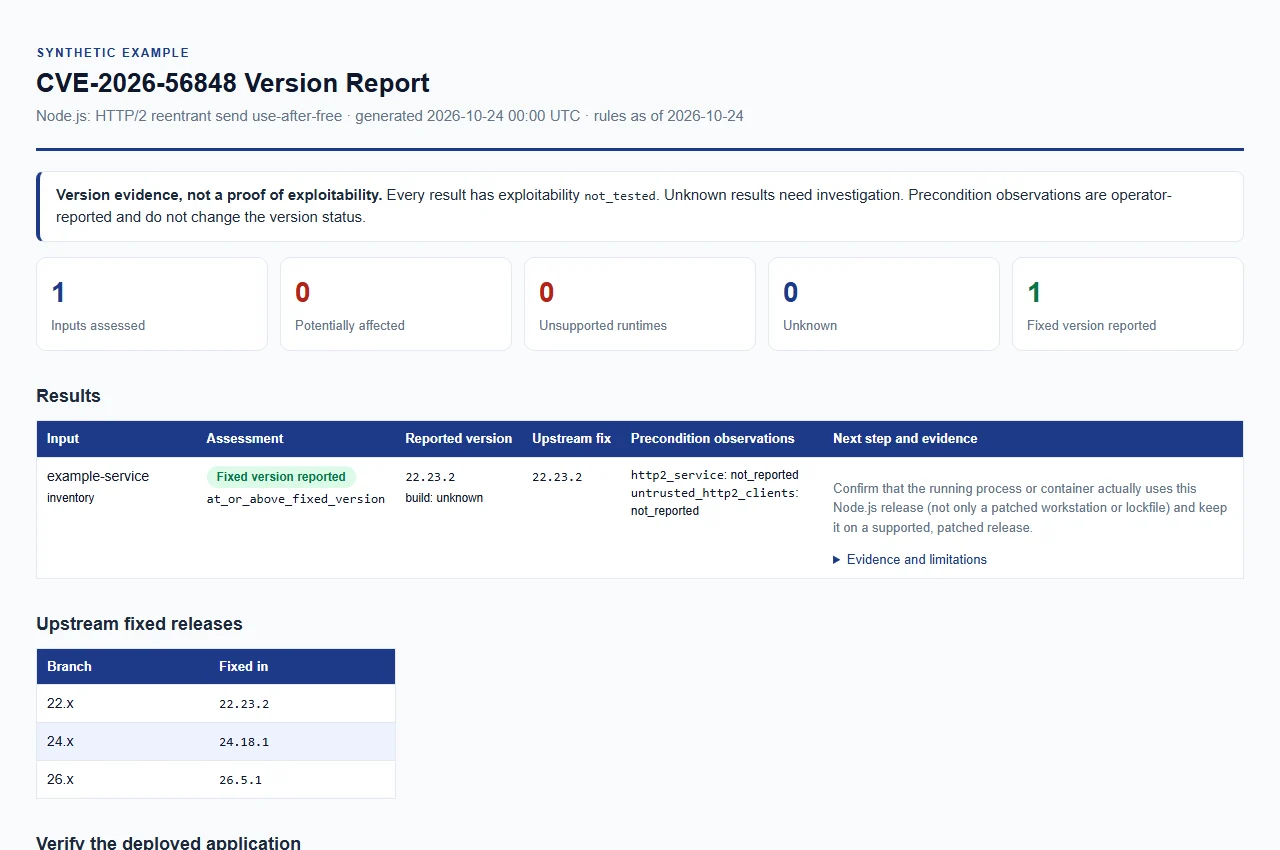
افتح التقرير النموذجي الاصطناعي. بيانات نموذجية فقط؛ هذا ليس تقييمًا حيًّا.
يمكن دمج أنواع المدخلات الثلاثة في تشغيل واحد. تُبنى تقارير JSON وCSV وHTML من الأدلة نفسها.
إصدارات سطر الأوامر. --version (الاسم البديل --node-version) قابل للتكرار؛ كل قيمة تصف بيئة تشغيل منفصلة. يُقبل حرف v واحد بادئ ومسافات ASCII المحيطة.
جرد JSON (--inventory FILE، قابل للتكرار). كائن واحد أو مصفوفة من الكائنات. انظر examples/inventory.example.json.
| الحقل | مطلوب | النوع والمعنى |
|---|---|---|
schema_version | نعم | عدد صحيح 1 |
node_version | نعم | سلسلة نصية |
runtime | لا | "node" إن وُجد؛ تُرفض بيئات التشغيل الأخرى |
label | لا | سلسلة نصية تُستخدم لتعريف المدخل في التقارير |
build_source | لا | سلسلة نصية؛ انظر مصدر البناء |
http2_service | لا | قيمة منطقية أو null: خدمة http2 |
untrusted_http2_clients | لا | قيمة منطقية أو null: عملاء http2 غير الموثوقين |
تُرفض المفاتيح غير المعروفة، والمفاتيح المكررة، والأرقام غير المنتهية، والأنواع غير الصالحة.
قائمة CSV (--csv-list FILE، قابلة للتكرار). يُشترط وجود صف رأس يحتوي على عمود node_version. الأعمدة الاختيارية هي label وbuild_source وhttp2_service وuntrusted_http2_clients؛ وخلايا الملاحظة تكون true أو false أو فارغة. schema_version وruntime ليسا عمودين في CSV. تُرفض الأعمدة غير الموثقة أو المكررة، والصفوف ذات عدد الحقول المختلف، وعلامات الاقتباس المجردة داخل الخلايا غير المقتبسة، ومحارف NUL، والملفات التي لا تحتوي على صفوف.
يسجّل build_source (أو --build-source) مصدر البناء. تُقارَن القيمة الفارغة وunknown (الافتراضية) وupstream وofficial وofficial_upstream كعمليات بناء رسمية من المنبع. أي قيمة أخرى، مثل اسم توزيعة أو بائع، تُنتج unknown مع vendor_build_unverified، لأن رقم إصدار المنبع لا يُظهر التصحيحات أو الترقيعات الخلفية التي يحتوي عليها بناء البائع. ولأن unknown تُقارَن كمنبع، فوفّر المصدر الحقيقي لأي بناء من بائع أو توزيعة أو بناء مخصص.
| الخيار | الغرض |
|---|---|
--version VERSION، --node-version VERSION | إصدار Node.js المراد تقييمه دون اتصال؛ قابل للتكرار |
--build-source SOURCE | مصدر كل بناء --version، بحد أقصى 512 حرفًا؛ الافتراضي unknown |
--http2-service {true,false} | ملاحظة المشغّل المطبَّقة على كل مدخل --version |
--untrusted-http2-clients {true,false} | ملاحظة المشغّل المطبَّقة على كل مدخل --version |
--inventory FILE | جرد JSON؛ قابل للتكرار |
--csv-list FILE | جرد CSV؛ قابل للتكرار |
--format {csv,json,html} | صيغة التقرير؛ الافتراضي csv |
--output FILE | كتابة التقرير إلى ملف جديد؛ الافتراضي هو stdout |
--force | استبدال ملف إخراج موجود صراحةً |
--brand NAME | اسم المؤسسة المعروض في تقرير HTML، بحد أقصى 512 حرفًا؛ يتجاهله CSV وJSON |
--fail-on-finding | الخروج بالرمز 1 عندما تكون أي نتيجة potentially_affected أو unsupported_runtime |
--tool-version | طباعة اسم الأداة وإصدارها، ثم الخروج |
--help | عرض الاستخدام ورموز الخروج |
يتطلب --output وجود دليل موجود ومسار ملف عادي. تُحمى التقارير الموجودة ما لم يكن --force صريحًا، ولا يُستبدل ملف الإدخال أبدًا، حتى مع --force.
تمت المراجعة في 2026-10-24 مقابل الإشعار الرسمي للإصدار والإصدارات المُصلحة المرتبطة (rules_as_of في التقارير).
| الإصدار الرئيسي من Node.js | الإصدار المُصلح |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
كيفية تطبيقها:






