
 completetech-security/node-cve-2026-56847-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-56847: تجاوز نظام الملفات عبر سجلات تتبّع Permission Model. أداة Python أحادية الملف؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة الإصدار دون اتصال لـ CVE-2026-56847: تجاوز نظام ملفات سجل التتبع في نموذج أذونات Node.js.
أنت توفّر إصدارات Node.js التي تُبلّغ عنها بيئات التشغيل لديك. تقارن الأداة هذه الإصدارات مع الإصدارات المُصلحة من المنبع وتكتب تقريرًا بصيغة CSV أو JSON أو HTML. هذه أدلة فرز أولي، وليست تقييمًا لأي نظام مُنشَر.
يغطي هذا المستودع CVE-2026-56847 فقط. وهو يقارن إصدارات بيئات التشغيل التي يُبلّغ عنها المشغّل مع الإصدارات المُصلحة في لقطة قواعد مؤرّخة.
لا تتصل الأداة بأي مواقع إلكترونية، ولا تنفّذ Node.js أو شيفرة المشروع، ولا ترسل حمولات استغلال. لا يوجد وضع شبكة مُنفَّذ. وهي لا تفحص الجهاز الحالي، وعنوان URL عام ليس جردًا. تشغيلها لا يمنح أي إذن: قيّم فقط بيئات التشغيل المسموح لك بتقييمها.
تحمل كل نتيجة exploitability: not_tested. تبقى الإصدارات المخفية والبنيات المخصصة والأدلة المتعارضة وخطوط الإصدار غير المغطاة ضمن unknown.
node_cve_2026_56847_check.py واستخدامه بمفرده.python node_cve_2026_56847_check.py --version 22.23.2 --format json
python node_cve_2026_56847_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_56847_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_56847_check.py --help
python -m unittest -v
التنسيق الافتراضي هو CSV، ويُكتب إلى stdout. يمكن تكرار --version، وكل قيمة تصف بيئة تشغيل منفصلة. تُحمى ملفات التقارير الموجودة ما لم يكن --force صريحًا.
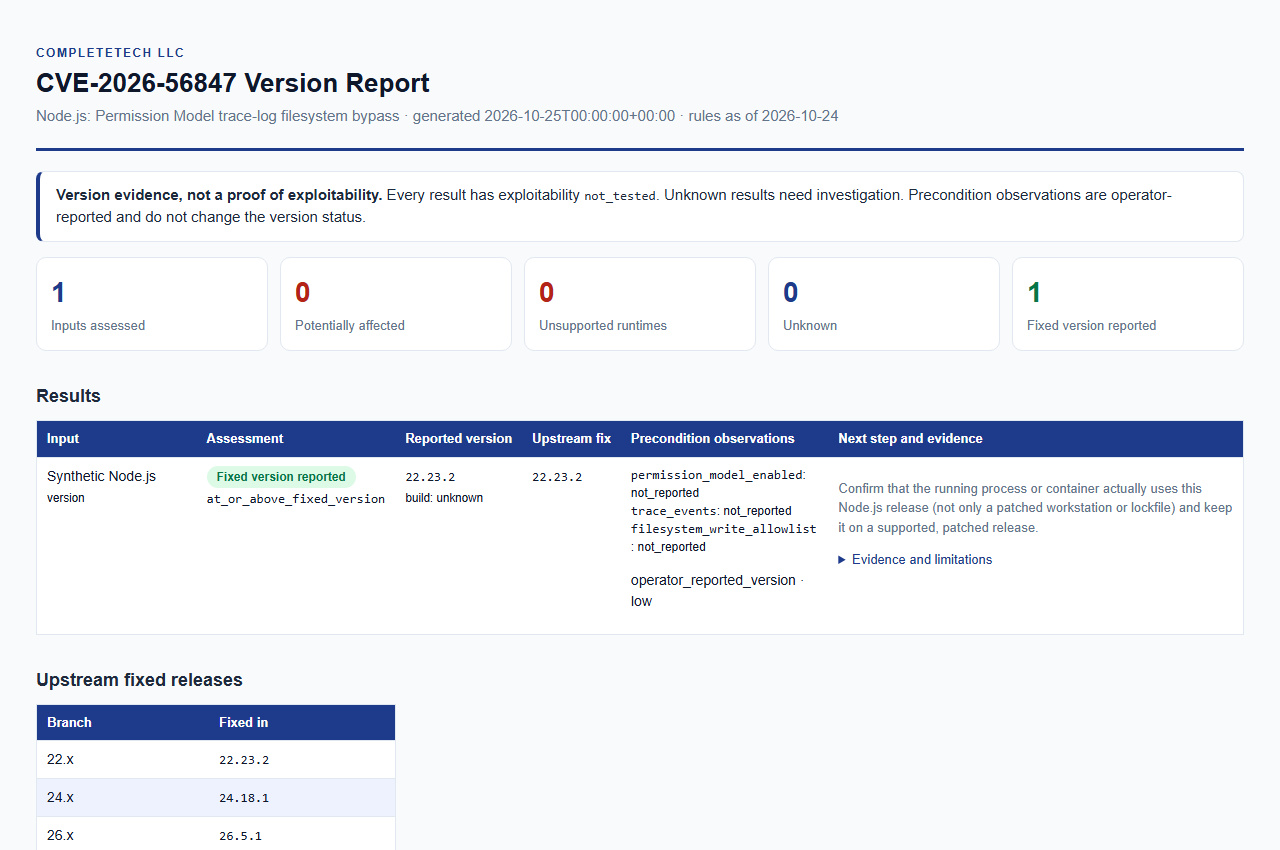
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
يلزم وجود واحد على الأقل من --version أو --inventory أو --csv-list. يمكن دمجها في تشغيل واحد، وتُقيَّم جميع المدخلات بالقواعد نفسها.
| الخيار | الغرض |
|---|---|
--version VERSION (الاسم البديل --node-version) | تقييم إصدار Node.js صريح واحد، مع أو بدون v بادئة. قابل للتكرار؛ كل قيمة بيئة تشغيل منفصلة. |
--build-source SOURCE | مصدر نُسخ --version، بحد أقصى 512 حرفًا. الافتراضي unknown، ويُقارَن كـ upstream. راجع تفسير النتائج لمعرفة كيفية التعامل مع مصادر البائعين. |
--permission-model-enabled، --trace-events، --filesystem-write-allowlist | ملاحظة المشغّل (true أو false) تُطبَّق على كل مدخل --version. راجع ملاحظات الشروط المسبقة. |
--inventory FILE | كائن JSON أو مصفوفة من السجلات. قابل للتكرار. |
--csv-list FILE | CSV يحتوي على عمود node_version. قابل للتكرار. |
--format csv|json|html | تنسيق التقرير. الافتراضي csv. |
--output FILE | كتابة التقرير إلى ملف جديد. الافتراضي هو stdout. |
--force | استبدال ملف إخراج موجود. لا يمكن الكتابة فوق المدخلات أبدًا، حتى مع --force. |
--brand NAME | اسم المؤسسة المعروض في تقرير HTML، بحد أقصى 512 حرفًا. الافتراضي CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 عندما تكون أي نتيجة potentially_affected أو unsupported_runtime. |
--tool-version، --help | طباعة إصدار الأداة، أو قائمة الخيارات الكاملة وملخص حالة الخروج. |
يجب أن يكون دليل الإخراج موجودًا مسبقًا. بدون --force، ينشر المدقّق عبر رابط صلب ويرفض الكتابة فوق الملفات؛ وعلى نظام ملفات لا يدعم الروابط الصلبة يتوقف بخطأ ما لم تختر موقعًا آخر أو تمرر --force.
يغذّي كلا التنسيقين التقييم نفسه، وتُبنى تقارير JSON وCSV وHTML من الأدلة نفسها. بدون label، يُسمّى السجل <file name without extension>:<row number>. استخدم examples/inventory.example.json كنقطة انطلاق.
JSON. كائن واحد أو مصفوفة. يتطلب كل سجل العدد الصحيح schema_version: 1 والسلسلة node_version. الحقول الاختيارية هي runtime (يُقبل "node" فقط)، وlabel، وbuild_source، ومفاتيح الملاحظة أدناه، وكل منها قيمة منطقية أو null. تُرفض المفاتيح غير المعروفة، والمفاتيح المكررة، والأعداد غير المنتهية، والأنواع غير الصالحة.
CSV. يحتاج إلى صف رأس يحتوي على node_version. الأعمدة الاختيارية هي label وbuild_source وأعمدة الملاحظة، وقيمها بالضبط true أو false أو فارغة. تُرفض الأعمدة غير الموثقة أو المكررة، والصفوف ذات العدد الخاطئ من الحقول، وعلامات الاقتباس العارية داخل الخلايا غير المقتبسة، ومحارف NUL.
label,node_version,build_source,permission_model_enabled,trace_events,filesystem_write_allowlist
api-example,22.23.1,,true,true,
| الملاحظة | المعنى | علامة CLI |
|---|---|---|
permission_model_enabled | نموذج الأذونات مُفعَّل | --permission-model-enabled |
trace_events | أحداث التتبع | --trace-events |
filesystem_write_allowlist | قائمة السماح بالكتابة على نظام الملفات | --filesystem-write-allowlist |
تُسجَّل الملاحظات بصيغة reported_true أو reported_false أو not_reported. وهي مقدَّمة من المشغِّل وغير مُتحقَّق منها. ولا تُغيّر أبدًا نتيجة الإصدار ولا تُثبت إمكانية الوصول.
تمت المراجعة في 2026-10-24 مقابل الإشعار الرسمي للإصدار والإصدارات المُصلَحة المرتبطة به.
| الإصدار الرئيسي من Node.js | الإصدار المُصلَح |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
لا يحدد المورِّد إصدارًا مُقدَّمًا في إشعار الإصدار، لذا فإن الإصدارات الأقدم من كل إصدار رئيسي مُدرَج تُصنَّف potentially_affected بدلًا من كونها متأثرة مؤكدة. ملاحظة الإشعار التي تُنقل إلى كل نتيجة هي:
لكل إصدار رئيسي مُدرَج، تتطلب الإصدارات الأقدم من إصداره المُصلَح معالجة. تحتاج البِنى غير المُدرَجة والمخصَّصة/المُعاد دمجها والإصدارات الأولية أدلة صريحة؛ لا تُصنِّف البِنى المجهولة آمنة. لا يحدد المورِّد إصدارًا مُقدَّمًا في إشعار الإصدار.






