
 completetech-security/node-cve-2026-56846-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-56846: استنفاد الذاكرة بسبب رؤوس HTTP/2 المحتفظ بها. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة دون اتصال بالشبكة لـ CVE-2026-56846 — Node.js: استنفاد الذاكرة بسبب الترويسات المحتفظ بها في HTTP/2. تقارن إصدارات وقت تشغيل Node.js التي يبلّغ عنها المشغّل مع الإصدارات المُصلحة المذكورة في إصدار الأمان الخاص بالمورّد، وتكتب تقرير فرز متحفظ يعتمد على الإصدار فقط. يتطلب Python 3.10 أو أحدث، ومكتبة بايثون القياسية فقط؛ ويمكن نسخ الملف التنفيذي بمفرده.
دليل على الإصدار، وليس اختبارًا للتعرّض. تصف النتائج الإصدارات التي تبلّغ عنها. وهي لا تثبت أن مسار شيفرة قابل للاستغلال يمكن الوصول إليه، ولا أن وقت تشغيل منشورًا قد تم ترقيعه، ولا أن أي شيء قد استُغل.
تقوم أداة الفحص بما يلي:
--version، أو جرد JSON، أو قائمة CSV) مع الإصدارات المُصلحة لـ Node.js 22.x و24.x؛لا تقوم أداة الفحص أبدًا بما يلي:
exploitability: not_tested؛تبقى الإصدارات المخفية، والبنيات المخصصة، والأدلة المتعارضة، وخطوط الإصدارات غير المشمولة ضمن unknown. وعنوان URL عام ليس جردًا.
# Assess one reported version and print JSON
python node_cve_2026_56846_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56846_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list (CSV is the default format) and exit 1 on a finding
python node_cve_2026_56846_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local-only test suite
python node_cve_2026_56846_check.py --help
python -m unittest -v
لا يوجد فحص تلقائي للجهاز الحالي: أنت توفّر كل إصدار. --version قابل للتكرار؛ كل قيمة تصف بيئة تشغيل منفصلة.
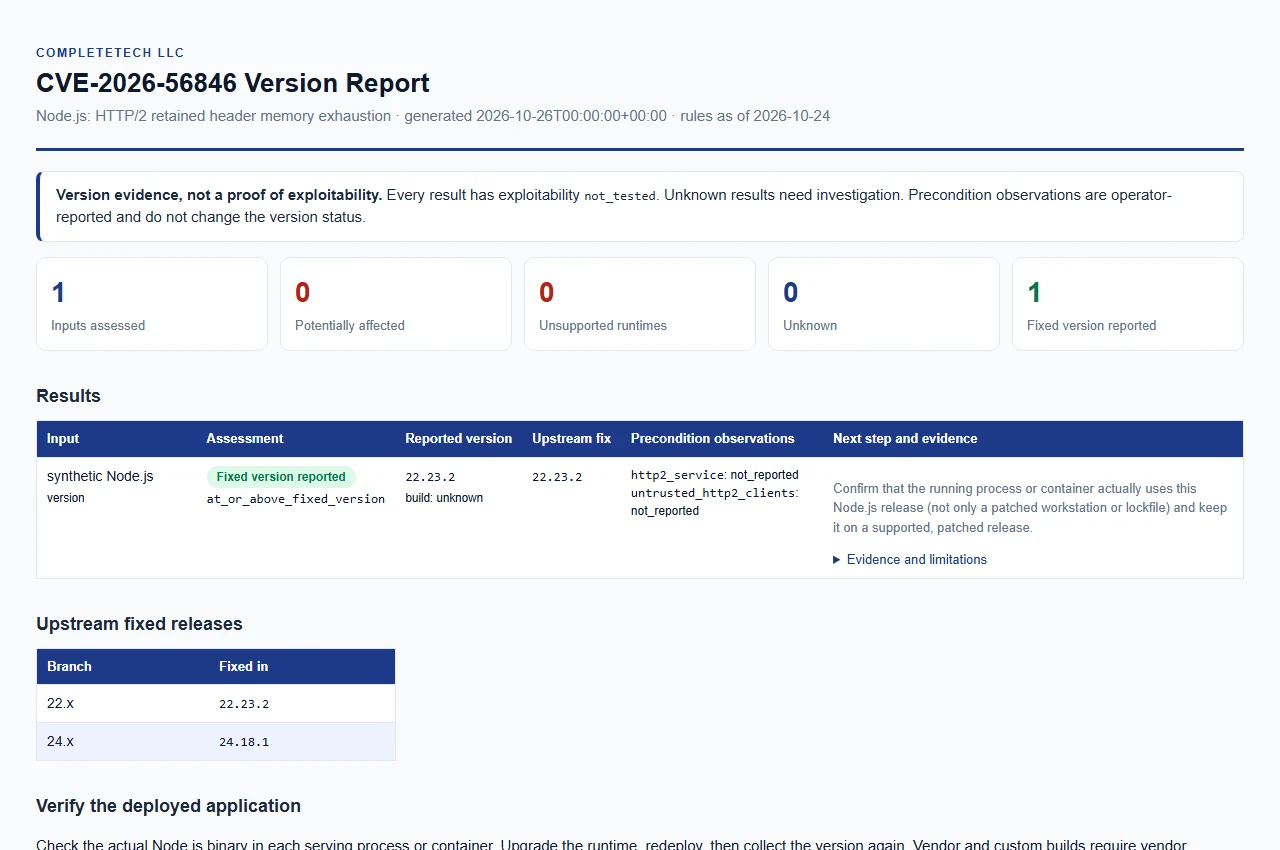
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
وفّر مدخلًا واحدًا على الأقل: --version أو --inventory أو --csv-list. يمكن دمج المدخلات في تشغيل واحد، وكل مدخل يُنتج صف نتيجته الخاص.
| الخيار | الغرض |
|---|---|
--version VERSION (الاسم المستعار --node-version) | تقييم إصدار Node.js المقدَّم صراحةً دون اتصال. تُقبل البادئة v. قابل للتكرار؛ كل قيمة بيئة تشغيل منفصلة. |
--build-source SOURCE | مصدر بناءات --version، بحد أقصى 512 حرفًا. تُقارَن القيم unknown (الافتراضية) وupstream وofficial وofficial_upstream كإصدارات upstream (بمطابقة غير حساسة لحالة الأحرف)؛ أي قيمة أخرى، مثل اسم مورّد، تُنتج unknown مع vendor_build_unverified. |
--http2-service {true,false} | ملاحظة المشغّل تُطبَّق على كل مدخل --version. |
--untrusted-http2-clients {true,false} | ملاحظة المشغّل تُطبَّق على كل مدخل --version. |
--inventory FILE | كائن JSON أو مصفوفة من المدخلات. قابل للتكرار. |
--csv-list FILE | قائمة CSV بعمود node_version. قابلة للتكرار. |
--format {csv,json,html} | تنسيق التقرير. الافتراضي: csv. |
--output FILE | حفظ التقرير في ملف جديد داخل دليل موجود. الافتراضي: stdout. |
--force | استبدال ملف إخراج موجود. لا يمكن الكتابة فوق المدخلات أبدًا، حتى مع --force. |
--brand NAME | اسم المؤسسة المعروض في تقرير HTML، بحد أقصى 512 حرفًا. الافتراضي: CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 عندما تكون النتيجة potentially_affected أو unsupported_runtime (انظر رموز الخروج). |
--tool-version | طباعة اسم الأداة وإصدارها. |
التقارير الموجودة محمية ما لم يكن --force صريحًا. تُفحص --build-source و--brand وخيارا الملاحظة قبل قراءة أي مدخل.
يحتوي ملف الجرد على كائن واحد أو مصفوفة من الكائنات. يتطلب كل سجل عددًا صحيحًا schema_version قيمته 1 وسلسلة node_version. الحقول الاختيارية هي runtime (تُقبل فقط القيمة "node") وlabel وbuild_source ومفتاحا الملاحظة، كل منها قيمة منطقية أو null. تُرفض المفاتيح غير المعروفة والمفاتيح المكررة والأعداد غير المنتهية والأنواع غير الصالحة. انظر examples/inventory.example.json:
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "http2_service": null,
    "untrusted_http2_clients": null
  }
]
تحتاج قائمة CSV إلى صف رأس يحتوي على عمود node_version. الأعمدة الاختيارية هي label وbuild_source وhttp2_service وuntrusted_http2_clients؛ وتحتوي خلايا الملاحظات على true أو false أو لا شيء فقط. يتم رفض الأعمدة المكررة أو غير الموثقة، والصفوف التي تحتوي على عدد حقول مختلف عن الرأس، والعلامات المزدوجة (quotes) غير المغلقة في الخلايا غير المقتبسة، ومحارف NUL. يتم تسمية الإدخالات التي لا تحتوي على label بناءً على اسم الملف ورقم الصف.
| الملاحظة | المعنى |
|---|---|
http2_service | يُبلغ المشغّل عن خدمة HTTP/2. |
untrusted_http2_clients | يُبلغ المشغّل عن عملاء HTTP/2 غير موثوقين. |
الملاحظات مقدَّمة من المشغّل وغير مُتحقَّق منها. يتم تسجيلها كـ reported_true أو reported_false أو not_reported ولا تغيّر أبدًا نتيجة الإصدار ولا تُثبت إمكانية الوصول.
القواعد اعتبارًا من 2026-10-24، تمت مراجعتها مقابل الإشعار الرسمي للإصدار والإصدارات المُصلحة المرتبطة.






