 completetech-security/node-cve-2026-106074-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-106074: ازدواجية ذاكرة التخزين المؤقت للعشوائية التشفيرية في اللقطات. Python بملف واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة الإصدار دون اتصال لـ CVE-2026-106074 — Node.js: تكرار ذاكرة التخزين المؤقت للعشوائية التشفيرية في اللقطات (snapshots).
تقارن إصدارات Node.js التي تُبلّغ عنها مع الإصدارات المُصلحة المذكورة في إصدار Node.js الأمني الرسمي لشهر أكتوبر 2026، وتصنّف كل إصدار على أنه potentially_affected أو fixed_version_reported أو unsupported_runtime أو unknown. النتائج هي أدلة فرز (triage)، وليست تقييمًا وقت التشغيل، أو إثباتًا لوجود تصحيح، أو تحققًا من استغلال.
unknown.exploitability: not_tested.Python 3.10 أو أحدث، والمكتبة القياسية فقط. لا توجد تبعيات وقت تشغيل، ويمكن نسخ node_cve_2026_106074_check.py واستخدامه بمفرده. يشغّل CI الاختبارات على Ubuntu وWindows باستخدام Python 3.10 و3.14.
# Assess one reported version; print JSON to stdout
python node_cve_2026_106074_check.py --version 22.23.4 --format json

# Assess the synthetic example inventory and write an HTML report
python node_cve_2026_106074_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106074_check.py --csv-list inventory.csv --fail-on-finding

# List every option
python node_cve_2026_106074_check.py --help
CSV هو التنسيق الافتراضي وstdout هو الوجهة الافتراضية. --version قابل للتكرار ويمكن دمجه مع --inventory و--csv-list؛ كل قيمة أو إدخال يصف بيئة تشغيل منفصلة. يتم عرض JSON وCSV وHTML من الأدلة نفسها. راجع خيارات سطر الأوامر للتفاصيل.
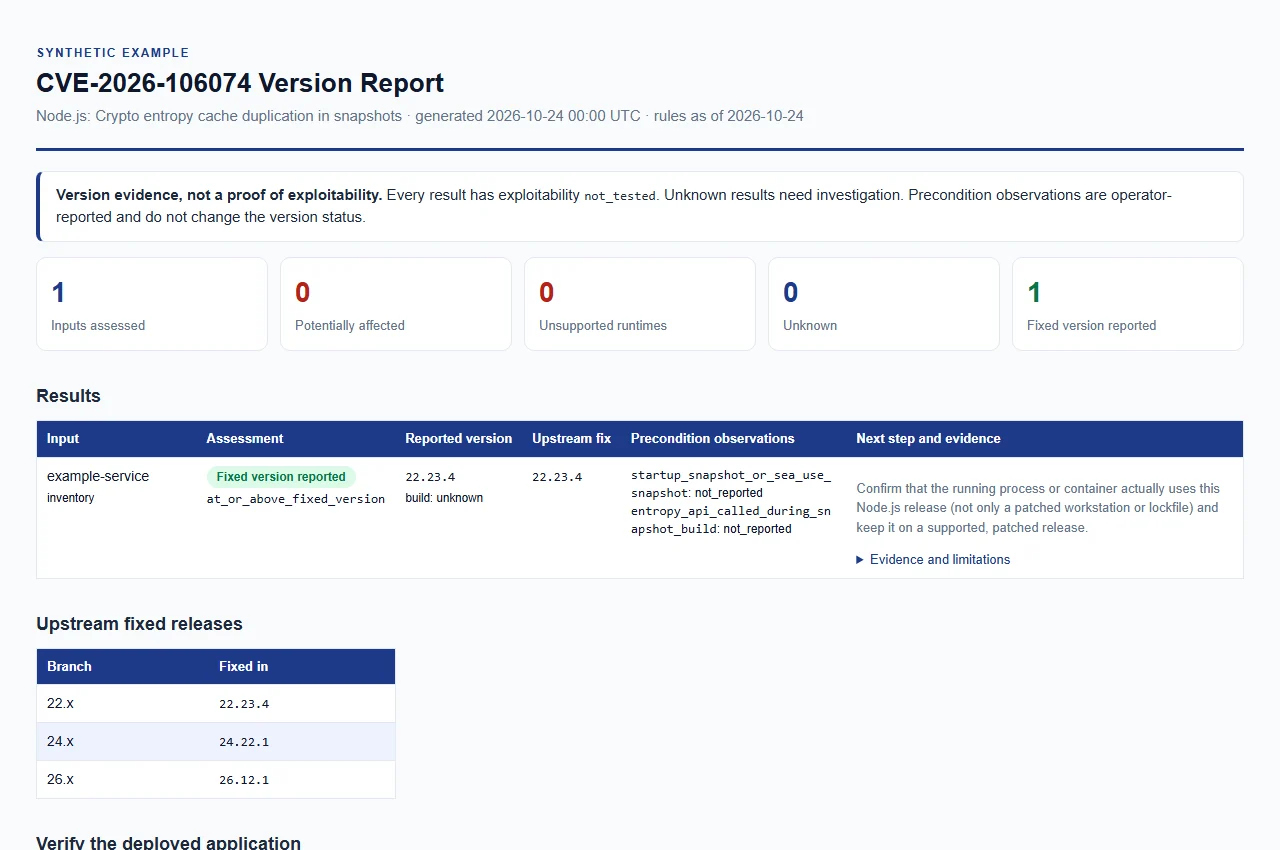
افتح تقرير المثال الاصطناعي. يستخدم بيانات مثال فقط وليس تقييمًا حيًّا.
تمت مراجعة القواعد في 2026-10-24 مقابل الإشعار الرسمي للإصدار والإصدارات المُصلحة المرتبطة به (نُشر الإشعار في 2026-10-21).
| الإصدار الرئيسي من Node.js | الإصدار المُصلح |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
بالنسبة لكل إصدار رئيسي مُدرج، تتطلب الإصدارات الأقدم من إصداره المُصلح معالجة. لا يحدد المورّد إصدارًا مُدخلًا في إشعار الإصدار، لذا يُعامَل كل إصدار أقدم من إصدار رئيسي مُدرج على أنه قد يكون متأثرًا.
| الإصدار المُبلَّغ عنه | النتيجة |
|---|---|
| إصدار عادي أقدم من الإصدار المُصلح لإصدار رئيسي مُدرج | potentially_affected |
| الإصدار المُصلح، أو إصدار عادي لاحق على الإصدار الرئيسي المُدرج نفسه | fixed_version_reported |
| إصدار رئيسي وصل إلى نهاية العمر في جدول إصدارات Node.js | unsupported_runtime |
| أي إصدار رئيسي آخر (غير مُدرج وغير منتهي العمر في الجدول المراجَع) | unknown |
| إصدار مفقود أو متعارض أو مشوّه أو ما قبل الإصدار أو ليلي أو أي إصدار مؤهَّل آخر | unknown |
| مصدر بناء من المورّد أو التوزيعة أو مخصص أو غير معروف | unknown |
ملاحظات على هذه القواعد:
unsupported_runtime هو إرشاد للترقية، وليس ادعاءً بوجود هذا العيب تحديدًا في كل بناء تاريخي. ينطبق على الإصدارات الرئيسية 4–21 و23 و25 كما هي مُدرجة في جدول إصدارات Node.js المراجَع في 2026-10-24، وعلى الإصدار الرئيسي 0 بالاستنتاج (يسرد الجدول فقط 0.8 و0.10 و0.12، وكلها انتهت بحلول 2016-12-31).unknown (الافتراضي) أو upstream أو official أو official_upstream أو عدم وجوده إطلاقًا كإصدار من المنبع؛ وتُعامَل أي قيمة أخرى كبناء من المورّد أو مخصص.fixed_version_reported هو بيان حول الإصدار المُبلَّغ عنه. وهو ليس دليلًا على بيئة التشغيل المنشورة وليس تصحيحًا منشورًا موثَّقًا؛ فملف القفل أو محطة عمل مُصحَّحة لا يثبتان ما يستخدمه العملية قيد التشغيل.v واحدة كحد أقصى. تُقارَن فقط الإصدارات العادية بصيغة MAJOR.MINOR.PATCH.كل مدخل يصف بيئة تشغيل Node.js واحدة. المدخلات محدودة كما هو موضح في الحدود ورموز الخروج والمقاطعة.
| الحقل | مطلوب | الوصف |
|---|---|---|
schema_version | JSON فقط | عدد صحيح 1. |
node_version | نعم | سلسلة الإصدار المُبلَّغ عنها لبيئة التشغيل. |
runtime | لا | JSON فقط. إذا وُجد، يجب أن يكون "node". |
label | لا | الاسم المعروض في التقارير. الافتراضي هو اسم الملف ورقم الإدخال، مثل inventory:1. |
build_source | لا | مصدر البناء؛ راجع الإصدارات المُصلحة والتصنيف. الافتراضي هو unknown. |
startup_snapshot_or_sea_use_snapshot | لا | ملاحظة المشغّل: لقطة بدء التشغيل أو استخدام لقطة SEA. |
entropy_api_called_during_snapshot_build | لا | ملاحظة المشغّل: استدعاء واجهة برمجة التطبيقات للعشوائية أثناء بناء اللقطة. |
الملاحظات مقدَّمة من المشغّل وغير موثَّقة. تُسجَّل في التقرير بصيغة reported_true أو reported_false أو not_reported؛ ولا تغيّر أبدًا نتيجة الإصدار ولا تثبت أبدًا إمكانية الوصول.
مخزون JSON (--inventory) هو كائن واحد أو مصفوفة من الكائنات. قيم الملاحظة هي قيم منطقية أو null. يتم رفض المفاتيح غير المعروفة، والمفاتيح المكررة، والأرقام غير المنتهية، والأنواع غير الصالحة. راجع examples/inventory.example.json.







