 completetech-security/node-cve-2026-106073-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-106073: تجاوز القراءة عبر realpathSync في نموذج الأذونات. أداة Python أحادية الملف؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة الإصدار دون اتصال لـ CVE-2026-106073 — Node.js: تجاوز القراءة في نموذج الأذونات عبر realpathSync.
تقارن إصدارات Node.js التي تُبلغ عنها مع الإصدارات المُصلحة المذكورة في النشرة الأمنية لـ Node.js وتصنّف كل إصدار لأغراض الفرز. وهي سكربت Python يعتمد على المكتبة القياسية فقط ويمكن نسخه وتشغيله بشكل مستقل.
exploitability: not_tested، كما أن الإبلاغ عن إصدار مُصلح ليس شهادة بأن بيئة تشغيل منشورة قد تم ترقيعها.unknown.# Assess one version and print JSON to stdout
python node_cve_2026_106073_check.py --version 22.23.4 --format json
# Assess a JSON inventory and save an HTML report (refuses to overwrite an existing file)
python node_cve_2026_106073_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106073_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local-only tests
python node_cve_2026_106073_check.py --help
python -m unittest -v
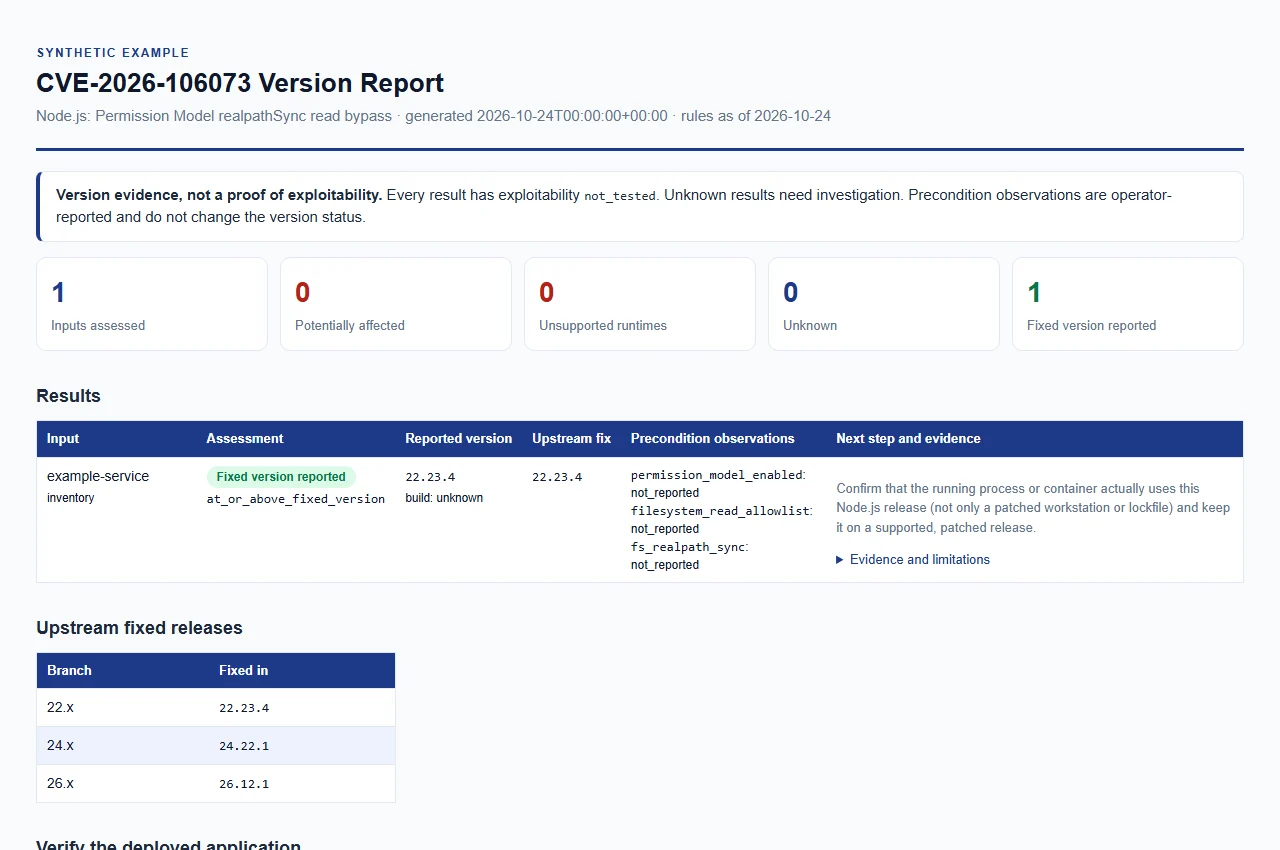
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
مطلوب واحد على الأقل من --version أو --inventory أو --csv-list. يمكن دمجها ويتم تقييمها بهذا الترتيب.
| الخيار | الغرض |
|---|---|
--version VERSION (الاسم المستعار --node-version) | تقييم إصدار Node.js مُقدَّم صراحةً. يُقبل حرف v البادئ. قابل للتكرار؛ كل قيمة تصف بيئة تشغيل منفصلة. |
--build-source SOURCE | مصدر نُسخ --version (بحد أقصى 512 حرفًا). تُقارن القيم الفارغة وunknown (الافتراضية) وupstream وofficial وofficial_upstream كنسخ upstream؛ أي قيمة أخرى، مثل اسم بائع، تُنتج unknown (انظر تفسير النتائج). |
--permission-model-enabled، --filesystem-read-allowlist، --fs-realpath-sync | كل منها يأخذ true أو false. يسجّل ملاحظة مشغّل لمدخلات --version. انظر ملاحظات الشروط المسبقة. |
--inventory FILE | كائن JSON أو مصفوفة من الإدخالات. قابل للتكرار. |
--csv-list FILE | قائمة CSV بعمود node_version. قابلة للتكرار. |
--format {csv,json,html} | تنسيق التقرير. الافتراضي: csv. جميع التنسيقات تحمل الأدلة نفسها. |
--output FILE | حفظ التقرير في ملف جديد. الافتراضي: stdout. يجب أن يكون الدليل موجودًا مسبقًا. |
--force | استبدال ملف إخراج موجود. بدونه، تُحمى التقارير الموجودة. لا يمكن أبدًا الكتابة فوق ملفات الإدخال، حتى مع --force. |
--brand NAME | اسم المؤسسة المعروض في تقرير HTML (بحد أقصى 512 حرفًا). الافتراضي: CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 عندما تكون أي نتيجة potentially_affected أو unsupported_runtime. لا تزال الأخطاء التشغيلية تخرج بالرمز 2. |
--tool-version | طباعة اسم الأداة وإصدارها. |
يقبل كلا التنسيقين بحد أقصى 512 حرفًا لكل حقل نصي. الأمثلة موجودة في examples/inventory.example.json.
JSON هو كائن واحد أو مصفوفة من الكائنات. يتطلب كل سجل عددًا صحيحًا schema_version: 1 وسلسلة node_version. الحقول الاختيارية هي runtime (فقط "node") وlabel وbuild_source ومفاتيح الملاحظات أدناه، كل منها true أو false أو null. تُرفض المفاتيح غير المعروفة والمفاتيح المكررة والأرقام غير المنتهية والأنواع غير الصالحة.
CSV يتطلب صف رأس بعمود node_version. الأعمدة الاختيارية هي label وbuild_source وأعمدة الملاحظات أدناه، التي يجب أن تكون خلاياها بالضبط true أو false أو فارغة. تُرفض الأعمدة غير الموثقة أو المكررة، والصفوف التي تحتوي على عدد حقول مختلف عن الرأس، والعلامات المزدوجة داخل الخلايا غير المقتبسة، ومحارف NUL. schema_version وruntime ليسا عمودين في CSV.
عند حذف label، تُوسم الإدخالات باسم الملف (بدون الامتداد) ورقم الإدخال.
| مفتاح الملاحظة | المعنى |
|---|---|
permission_model_enabled | نموذج الأذونات مُفعَّل |
filesystem_read_allowlist | قائمة السماح للقراءة من نظام الملفات |
fs_realpath_sync | مزامنة fs realpath |
هذه مُقدَّمة من المشغّل وغير مُتحقَّق منها. تُبلَّغ كـ reported_true أو reported_false أو not_reported؛ ولا تغيّر أبدًا نتيجة الإصدار أو تُثبت إمكانية الوصول.






