 completetech-security/node-cve-2026-106070-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-106070: استبدال المحتوى عبر ترويسة ZipFile غير الصالحة. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة الإصدار دون اتصال بالإنترنت لـ CVE-2026-106070، Node.js: استبدال محتوى ZipFile ذي الترويسة غير الصالحة. تقارن إصدارات وقت تشغيل Node.js التي تُبلّغ عنها مع الإصدار المُصلَّح المذكور في إشعار المورّد، وتكتب تقرير فرز بصيغة CSV أو JSON أو HTML. يتطلب Python 3.10 أو أحدث، ومكتبة قياسية فقط؛ ويمكن نسخ الملف التنفيذي بمفرده.
دليل فرز، وليس تقييمًا لنظام مُنشَر. تقرأ الأداة الإصدارات التي تقدّمها أنت. وهي لا تفحص الجهاز الذي تعمل عليه، ولا تشغّل Node.js، ولا تختبر قابلية الاستغلال، لذا لا يؤكد أي نتيجة وقوع استغلال أو وجود تصحيح مُتحقَّق منه.
يغطي هذا المستودع CVE-2026-106070 فقط. والأداة متحفّظة عمدًا:
unknown. ولا يُبلَّغ عن المجهول أبدًا على أنه آمن.exploitability: not_tested.fixed_version_reported أن الإصدار المُبلَّغ عنه يساوي أو يتجاوز الإصدار المُصلَّح من المنبع أو يعلوه. ولا تشهد بأن وقت التشغيل المُنشَر مُصحَّح.استخدمها فقط مع الجرد الذي تملك صلاحية تقييمه. تطوير الأداة أو تشغيلها لا يمنح أي صلاحية لفحص أهداف حقيقية.
node_cve_2026_106070_check.py على أي تبعيات وقت تشغيل ويمكن نسخه بمفرده؛ ولا حاجة إلى مستودع مرافق.--version، أو جرد JSON، أو قائمة CSV.# One runtime, JSON report on stdout
python node_cve_2026_106070_check.py --version 26.12.1 --format json
# JSON inventory to an HTML report file
python node_cve_2026_106070_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV list (CSV is the default format), exit 1 on potentially_affected or unsupported_runtime
python node_cve_2026_106070_check.py --csv-list inventory.csv --fail-on-finding
# All options
python node_cve_2026_106070_check.py --help
--version قابل للتكرار؛ كل قيمة تصف بيئة تشغيل منفصلة. تُبنى تقارير JSON وCSV وHTML من الأدلة نفسها. بدون --output يذهب التقرير إلى stdout.
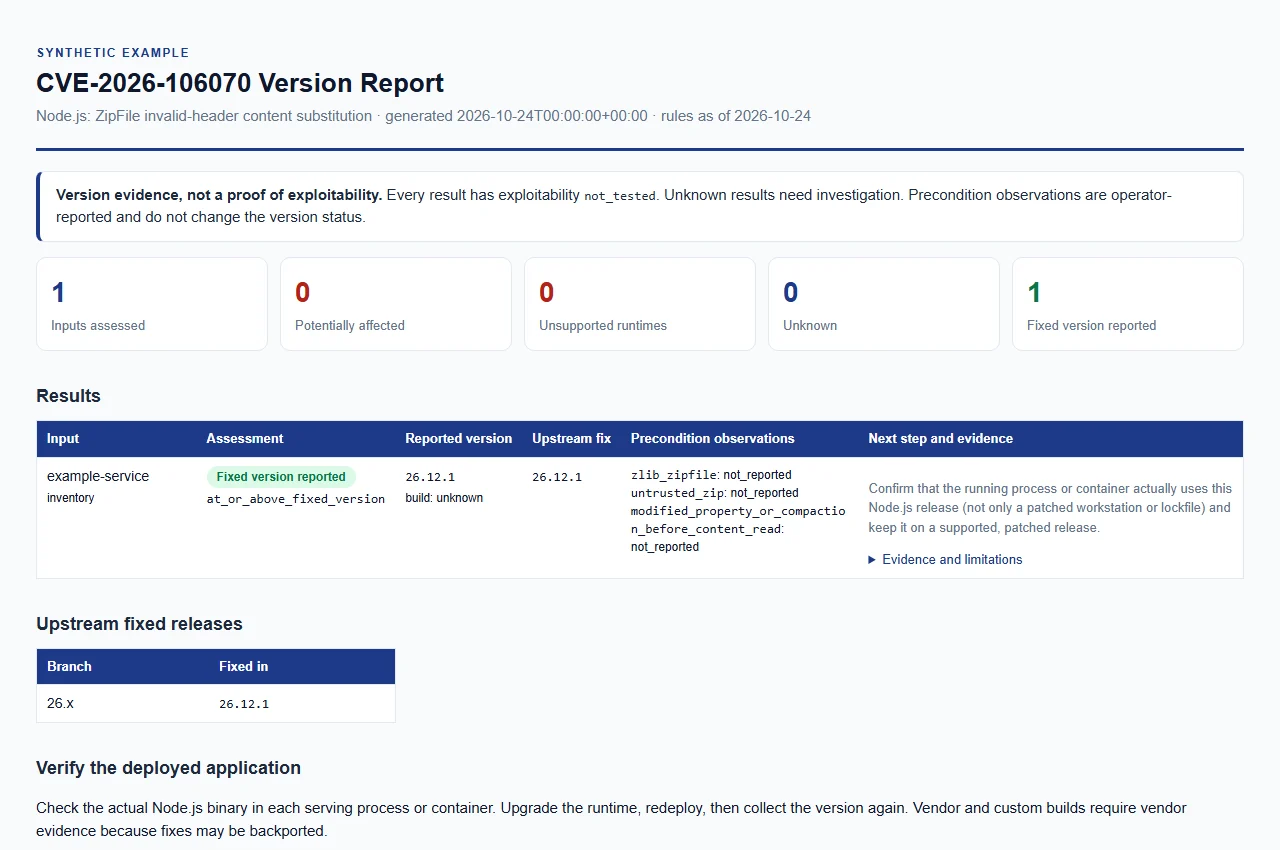
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًّا.
تتطلب عملية التشغيل واحدًا على الأقل من --version أو --inventory أو --csv-list؛ يمكنك دمجها وتكرار كل منها. يجب أن تكون المدخلات ملفات UTF-8 عادية ضمن الحدود. الأمثلة الاصطناعية موجودة في examples/ وdocs/example-report.html.
يُطبَّع الإصدار بإزالة مسافات ASCII البيضاء وv بادئة واحدة على الأكثر. تُقارَن فقط الإصدارات المستقرة العادية (MAJOR.MINOR.PATCH، بدون أصفار بادئة). الإصدارات الأولية أو إصدارات nightly أو rc، ولاحقات الحزم، والإصدارات الجزئية مثل 26.12، وأي شيء أطول من 128 حرفًا تُعتبر unknown.
كائن واحد أو مصفوفة من الكائنات. تُرفض المفاتيح غير المعروفة، والمفاتيح المكررة، والأرقام غير المنتهية، والأنواع غير الصالحة.
| الحقل | مطلوب | ملاحظات |
|---|---|---|
schema_version | نعم | عدد صحيح 1 |
node_version | نعم | سلسلة نصية |
runtime | لا | يُقبل فقط "node" |
label | لا | يظهر في التقارير؛ القيمة الافتراضية <file name without extension>:<position> |
build_source | لا | مصدر البناء، انظر مصدر البناء |
| مفاتيح الملاحظة | لا | المفاتيح الثلاثة أدناه؛ كل منها قيمة منطقية أو null |
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "26.12.1",
    "build_source": "unknown",
    "zlib_zipfile": null,
    "untrusted_zip": null,
    "modified_property_or_compaction_before_content_read": null
  }
]
يجب أن يتضمن صف الرأس node_version وألا يحتوي على أعمدة مكررة. الأعمدة الاختيارية هي label وbuild_source ومفاتيح الملاحظات؛ ويُرفض أي عمود آخر، بما في ذلك schema_version وruntime. خلايا الملاحظات تكون بالضبط true أو false أو فارغة. يجب أن تحتوي الصفوف على نفس عدد الحقول الموجودة في الرأس، وتُرفض علامات الاقتباس داخل الخلايا غير المقتبسة، والنص بعد علامة اقتباس الإغلاق، وعلامات الاقتباس غير المغلقة، ومحارف NUL.
يسجّل build_source مصدر بناء وقت التشغيل. تُعامَل القيمة الفارغة وunknown وupstream وofficial وofficial_upstream (بمقارنة غير حساسة لحالة الأحرف) كبناء من المنبع، لذا تُقارَن القيمة الافتراضية unknown كمنبع. وتُعامَل أي قيمة أخرى كبناء من مورّد أو توزيعة أو بناء مخصص. نتيجته unknown لأن رقم إصدار المنبع لا يُظهر التصحيحات أو التعديلات الخلفية التي يتضمنها ذلك البناء.
قد يحمل كل سجل ثلاث ملاحظات. وهي مقدَّمة من المشغّل، غير مُتحقَّق منها، ولا تغيّر أبدًا نتيجة الإصدار ولا تُثبت إمكانية الوصول.
| مفتاح الملاحظة | الشرط المسبق في التنبيه |
|---|---|
zlib_zipfile | zlib zipfile |
untrusted_zip | untrusted zip |
modified_property_or_compaction_before_content_read | modified property or compaction before content read |
تُظهر التقارير كل ملاحظة على أنها reported_true أو reported_false أو not_reported.






