 completetech-security/node-cve-2026-106069-check
مدقّق أدلة Node.js دون اتصال لـ CVE-2026-106069: عدم تطابق محلّل IPv4 ذي الأصفار البادئة في TLS. ملف Python واحد؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





أداة فحص أدلة الإصدار دون اتصال لـ CVE-2026-106069 — Node.js: عدم تطابق محلل IPv4 ذي الأصفار البادئة في TLS.
تقارن إصدارات Node.js التي تُبلّغ عنها مع الإصدارات المُصلحة المذكورة في استشارة المورّد، وتُنتج تقارير فرز بصيغة CSV أو JSON أو HTML خالٍ من النصوص البرمجية. وهي ملف Python 3.10+ واحد يستخدم المكتبة القياسية فقط، لذا يمكن نسخ الملف التنفيذي بمفرده.
تقارن هذه الأداة إصدارات وقت التشغيل التي يُبلّغ عنها المشغّل. وهي لا تتصل بأي مواقع ويب، ولا تُنفّذ Node.js أو شيفرة المشروع، ولا ترسل حمولات استغلال، ولا يوجد وضع شبكة. وهي لا تفحص الجهاز الحالي: أنت من يوفّر أدلة الإصدار.
exploitability: not_tested.unknown.يشغّل CI اختبارات الوحدة المحلية فقط وفحص --help على Ubuntu وWindows باستخدام Python 3.10 و3.14.
# Assess one reported version and print JSON to stdout
python node_cve_2026_106069_check.py --version 22.23.4 --format json

# Assess the synthetic inventory and write an HTML report to a new file
python node_cve_2026_106069_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list and exit 1 if any result is a finding
python node_cve_2026_106069_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, or run the local tests
python node_cve_2026_106069_check.py --help
python -m unittest -v
--version قابل للتكرار؛ كل قيمة تصف بيئة تشغيل منفصلة. تحتوي تقارير CSV وJSON وHTML على الأدلة نفسها، والتنسيق الافتراضي هو CSV على stdout.
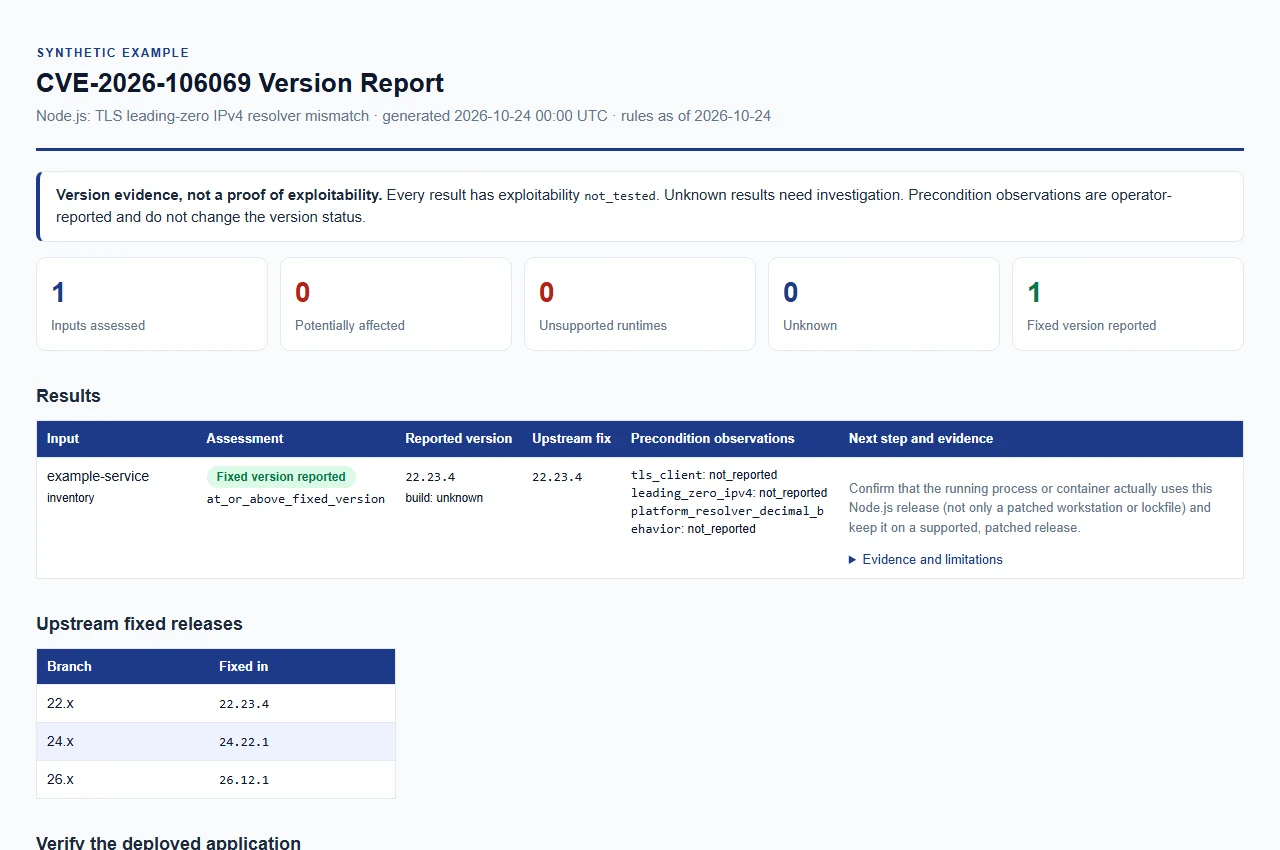
افتح تقرير المثال الاصطناعي. بيانات مثال فقط؛ هذا ليس تقييمًا حيًا ولا يصف أي نظام حقيقي.
قدّم واحدًا على الأقل من --version أو --inventory أو --csv-list. يمكن دمج المدخلات في تشغيل واحد.
| الخيار | الغرض |
|---|---|
--version VERSION (الاسم المستعار --node-version) | تقييم إصدار Node.js المقدَّم صراحةً؛ يُقبل حرف v بادئ. قابل للتكرار. |
--inventory FILE | ملف جرد JSON (كائن واحد أو مصفوفة). قابل للتكرار. |
--csv-list FILE | ملف جرد CSV يحتوي على عمود node_version. قابل للتكرار. |
--build-source SOURCE | مصدر بناء إصدارات --version (انظر أدناه). الافتراضي unknown. |
--tls-client {true,false}--leading-zero-ipv4 {true,false}--platform-resolver-decimal-behavior {true,false} | ملاحظات يبلّغ عنها المشغّل تُطبَّق على كل مدخل --version. |
--format {csv,json,html} | تنسيق التقرير. الافتراضي csv. |
--output FILE | كتابة التقرير إلى ملف جديد بدلًا من stdout. |
--force | استبدال ملف إخراج موجود. لا يسمح أبدًا بالكتابة فوق ملف إدخال. |
--brand NAME | اسم المؤسسة المعروض في رأس تقرير HTML (بحد أقصى 512 حرفًا). الافتراضي CompleteTech LLC. |
--fail-on-finding | الخروج بالرمز 1 عندما تكون أي نتيجة potentially_affected أو unsupported_runtime. |
--tool-version | طباعة اسم أداة الفحص وإصدارها، ثم الخروج. |
يُطبَّق --build-source على جميع قيم --version في التشغيل. تُعامَل القيمة الافتراضية unknown، والقيم upstream وofficial وofficial_upstream أو الفارغة (تُقارَن دون حساسية لحالة الأحرف)، كبناء من المنبع ويُقارَن بالإصدار. أي قيمة أخرى، مثل اسم بائع، تُنتج unknown مع version_status: vendor_build_unverified، لأن إصدار المنبع لا يُظهر أي التصحيحات أو الترقيعات الرجعية التي يحتوي عليها البناء.
تُشذَّب الإصدارات من مسافات ASCII ويُقبل حرف v بادئ واحد. تُقارَن إصدارات MAJOR.MINOR.PATCH العادية فقط؛ تبقى الإصدارات الأولية وnightly وrc والمصحوبة بلاحقة حزمة والجزئية unknown.
التقارير الموجودة محمية ما لم يكن --force صريحًا، ولا يمكن الكتابة فوق المدخلات حتى مع --force. يجب أن يكون دليل الإخراج موجودًا مسبقًا.
الملاحظات التي يبلّغ عنها المشغّل اختيارية وتُسجَّل في التقرير، لكنها لا تغيّر نتيجة الإصدار أبدًا ولا تُثبت إمكانية الوصول.
| مفتاح الملاحظة | علم CLI | شرط الاستشارة المسبق |
|---|---|---|
tls_client | --tls-client | tls client |
leading_zero_ipv4 | --leading-zero-ipv4 | leading zero ipv4 |
platform_resolver_decimal_behavior | --platform-resolver-decimal-behavior | platform resolver decimal behavior |
جرد JSON هو كائن واحد أو مصفوفة من 1 إلى 10,000 سجل. يتطلب كل سجل عددًا صحيحًا schema_version: 1 وسلسلة node_version. الحقول الاختيارية هي runtime: "node" (يُرفض أي وقت تشغيل آخر)، وlabel، وbuild_source، ومفاتيح الملاحظات أعلاه، كل منها منطقي أو null. تُرفض المفاتيح غير المعروفة والمفاتيح المكررة والأعداد غير المنتهية والأنواع غير الصالحة. يوجد سجل اصطناعي كامل في examples/inventory.example.json.
جرد CSV يتطلب صف رأس يحتوي على عمود node_version. الأعمدة الاختيارية هي label وbuild_source ومفاتيح الملاحظات، بقيم true أو false أو فارغة. لا توجد أعمدة schema_version أو runtime. تُرفض الأعمدة المكررة أو غير الموثقة، والصفوف التي تحتوي على عدد حقول مختلف عن الرأس، وعلامات الاقتباس داخل الخلايا غير المقتبسة، والنص بعد علامة اقتباس إغلاق، وعلامات الاقتباس غير المنتهية، ومحارف NUL، والملفات التي لا تحتوي على صفوف.
لا تُسمّى المدخلات التي لا تحمل تسمية إلا باسم ملف الإدخال وموضعها (على سبيل المثال inventory:1)؛ وتُوسم مدخلات --version بـ Node.js <version>.
لكل نتيجة status، وversion_status أكثر تحديدًا، وexploitability تكون دائمًا not_tested.






