
 completetech-security/netscaler-cve-2026-88777-check
مدقّق أدلة دون اتصال لـ NetScaler ADC / Gateway خاص بـ CVE-2026-88777. أدلة البرنامج الثابت (firmware) والإعدادات المُبلَّغ عنها. Python مستقل؛ تقارير JSON/CSV/HTML؛ بدون حمولات استغلال.





فرز دون اتصال لأدلة إصدار NetScaler وإعداداته المبلَّغ عنها من المشغّلين بخصوص CVE-2026-88777، وهو فساد ذاكرة L7 غير HTTP في NetScaler ADC وGateway.
أداة الفحص هي سكربت Python مستقل يعتمد على المكتبة القياسية فقط. وهي تقارن سلاسل الإصدار التي تقدّمها مع الإصدارات المُصلحة من المورّد وتُخرج النتائج بصيغة JSON أو CSV أو HTML. وهي لا تتصل بأي جهاز، ولا تشغّل كود التطبيق، ولا تفحص أي إعداد، ولا ترسل أي حمولة استغلال، ولا تختبر قابلية الاستغلال، وليس لديها أي وضع شبكي.
يغطي هذا المستودع ثغرة CVE واحدة فقط ويتبع اصطلاحات الإبلاغ في node2shell-check وphp2shell-check. كل نتيجة هي ادعاء غير مُتحقَّق منه من المشغّل.
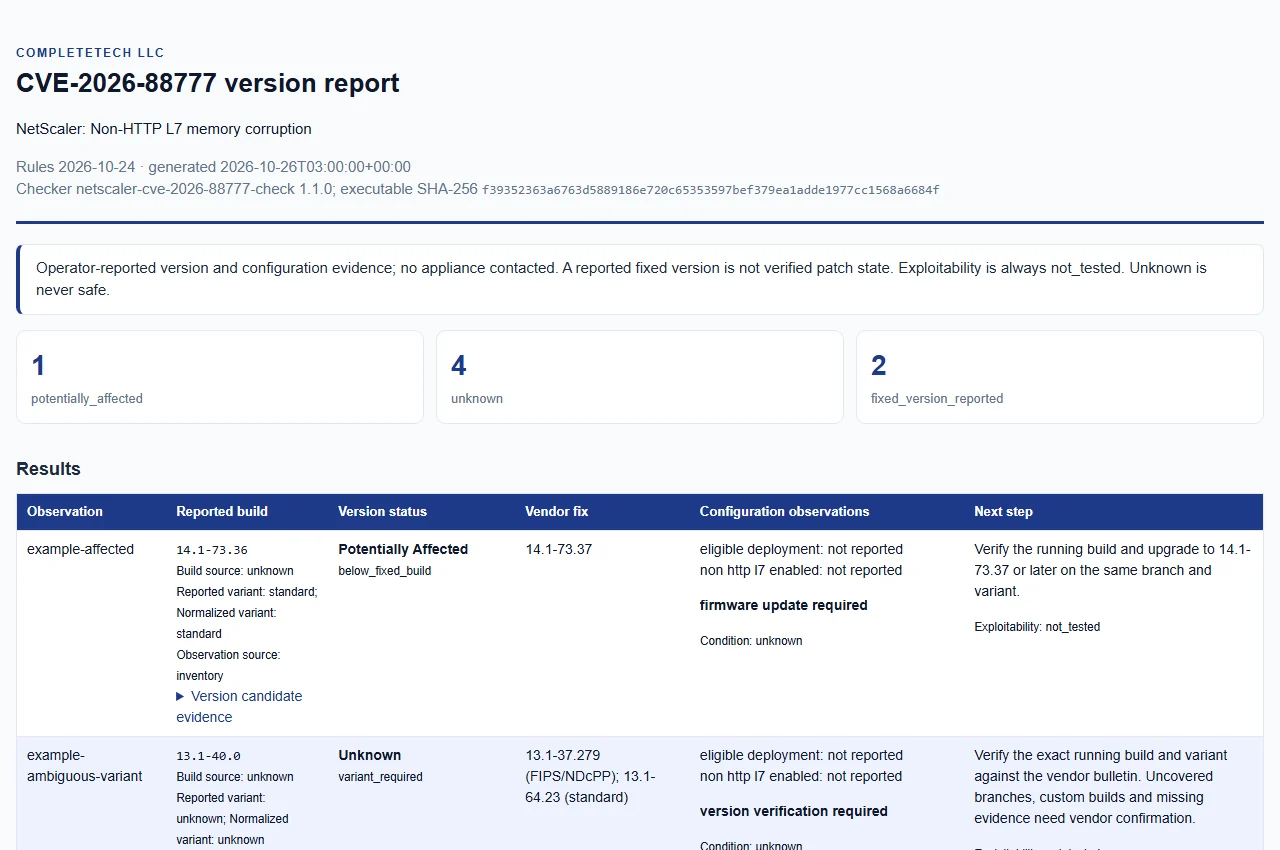
potentially_affected لا يعني قابلية استغلال مؤكدة.fixed_version_reported ليس تصحيحًا مُتحقَّقًا منه ولا ضمانًا للسلامة.unknown ليست آمنة أبدًا.exploitability: not_tested.python3 على بعض الأنظمة). تغطي CI الإصدارين 3.10 و3.14.python netscaler_cve_2026_88777_check.py --version 14.1-73.36 --variant standard
python netscaler_cve_2026_88777_check.py --inventory docs/example-inventory.json --format html --output report.html
python netscaler_cve_2026_88777_check.py --csv-list inventory.csv --format json --fail-on-finding
--help يسرد جميع الخيارات. يمكن دمج المدخلات في تشغيل واحد. يُرفض ملف تقرير موجود ما لم يتم توفير --force.
| الخيار | الغرض |
|---|---|
--version BUILD | إصدار NetScaler المُبلَّغ عنه؛ قابل للتكرار |
--variant standard|fips|ndcpp | المتغير المطبَّق على كل --version؛ قد يبقى المتغير غير المحدد أو الغامض مجهولاً |
--build-source SOURCE | المصدر المطبَّق على كل --version: unknown (افتراضي)، أو official، أو citrix. أي قيمة أخرى تُبقي النتيجة مجهولة |
--inventory FILE | جرد JSON صارم؛ قابل للتكرار |
--csv-list FILE | CSV صارم مع ترويسة version؛ قابل للتكرار |
--eligible-deployment، --non-http-l7-enabled | ملاحظات التكوين: true أو false أو unknown (افتراضي)؛ انظر ملاحظات التكوين |
--format json|csv|html | تنسيق التقرير (افتراضي json) |
--output FILE | ملف التقرير (افتراضي stdout)؛ يجب أن يكون الدليل موجوداً مسبقاً |
--force | استبدال ملف تقرير موجود صراحةً |
--fail-on-finding | الخروج بالرمز 1 عند وجود اكتشاف؛ انظر رموز الخروج |
--tool-version | طباعة اسم الأداة وإصدارها |
حدود المدخلات: حتى 100 ملف إدخال و10,000 ملاحظة لكل تشغيل، و4 MiB لكل ملف و512 حرفاً لكل سلسلة. يجب أن يكون الإدخال ملفاً عادياً؛ لا تُفتح الأرشيفات وأشجار الأدلة أبداً. يجب أن تختلف مسارات الإدخال والإخراج، ولا تعيد التشخيصات إظهار المسارات الخاصة أو القيم المقدَّمة. الحقول المطلوبة، وversion_candidates الاختياري، وقواعد JSON/CSV الصارمة، وحمايات مسار الإخراج الكاملة موجودة في المرجع.
يوضح جرد المثال الاصطناعي شكل إدخال JSON.
يعني "متأثر" أنه قبل البناء المُصلَح بشكل صارم لنفس الفرع والمتغير. لا يُستنتج أي حد أدنى أو استنتاج دورة حياة. تبقى الفروع الأخرى و14.1 NDcPP مجهولة. يبقى متغير 13.1 غير المحدد مجهولاً حيث تختلف مقارنات standard وFIPS/NDcPP.
| الفرع والمتغير | البناء المُصلَح من المورّد |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
يقبل المحلل 14.1-73.37 و14.1.73.37 وNS14.1: Build 73.37.nc، مع علامة FIPS/NDcPP اختيارية قبل علامة nc اختيارية. قدّم نص البناء فقط. تبقى الأدلة المشوّهة أو المؤهَّلة أو غير ASCII أو المتعارضة أو المخصصة البناء أو غير المشمولة مجهولة.
قدّم ملاحظات صريحة كأعلام CLI بقيم true أو false أو unknown، أو قيم JSON المنطقية/null، أو قيم CSV الموثقة. تبقى منفصلة عن حالة الإصدار ولا تثبت إمكانية الوصول. لا تُجمع أي بيانات تكوين أو عمليات محلية.
| ملاحظة CLI | المعنى | شرط التعرض يتوقع |
|---|---|---|
--eligible-deployment | الجهاز عبارة عن نشر LB/CS أو CGNAT-LSN/NAT64 | true |
--non-http-l7-enabled | ميزة بروتوكول L7 غير HTTP مفعّلة | true |
التنسيقات هي JSON، وCSV آمن للصيغ، وHTML مكتفٍ ذاتياً وخالٍ من النصوص البرمجية. إدخال المثال الاصطناعي والتقرير المُولَّد لا يصفان أي أنظمة حقيقية.
| الرمز | المعنى |
|---|---|
0 | تمت كتابة التقرير. لا يغيّر unknown رمز الخروج بحد ذاته وليس نتيجة نظيفة |
1 | تم تمرير --fail-on-finding ولدى النتيجة برنامج ثابت متأثر أو تغيير إعداد مطلوب. لا تحدد القواعد الحالية لهذا التنبيه أي تغيير في الإعداد، لذا يعني هذا عمليًا برنامجًا ثابتًا متأثرًا |
2 | خطأ في الاستخدام أو الإدخال أو الإخراج؛ الأعطال التشغيلية ليست نتائج تقييم |
130 | تمت المقاطعة |






