 completetech-security/netscaler-cve-2026-88773-check
مدقّق أدلة دون اتصال لـ NetScaler ADC / Gateway خاص بـ CVE-2026-88773. أدلة البرنامج الثابت (firmware) والتهيئة المُبلّغ عنها. Python مستقل؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.





فرز دون اتصال لأدلة إصدار NetScaler وإعداداته المبلَّغ عنها من المشغّلين بخصوص CVE-2026-88773، وهي ثغرة تهريب طلبات HTTP في Citrix NetScaler ADC وGateway.
أداة الفحص عبارة عن سكربت Python مستقل يعتمد على المكتبة القياسية فقط. يقارن الإصدارات المبلَّغ عنها بالإصدارات المُصلحة من المورّد ويسجّل ملاحظات إعداد صريحة. لا يملك أي وصول إلى الأجهزة، ولا تنفيذ تطبيقات، ولا حمولة استغلال، ولا وضع شبكي، ويتبع اصطلاحات الإبلاغ الخاصة بـ node2shell-check وphp2shell-check.
potentially_affected لا يعني قابلية استغلال مؤكدة.fixed_version_reported هو إصدار مبلَّغ عنه، وليس تصحيحًا منشورًا موثّقًا ولا ضمانًا للسلامة.unknown ليست آمنة أبدًا.exploitability: not_tested.Python 3.10 أو أحدث. لا حاجة إلى تثبيت ولا إلى أي تبعيات خارجية. استخدم python3 حيث لا يتوفر python.
python netscaler_cve_2026_88773_check.py --version 14.1-73.36 --variant standard
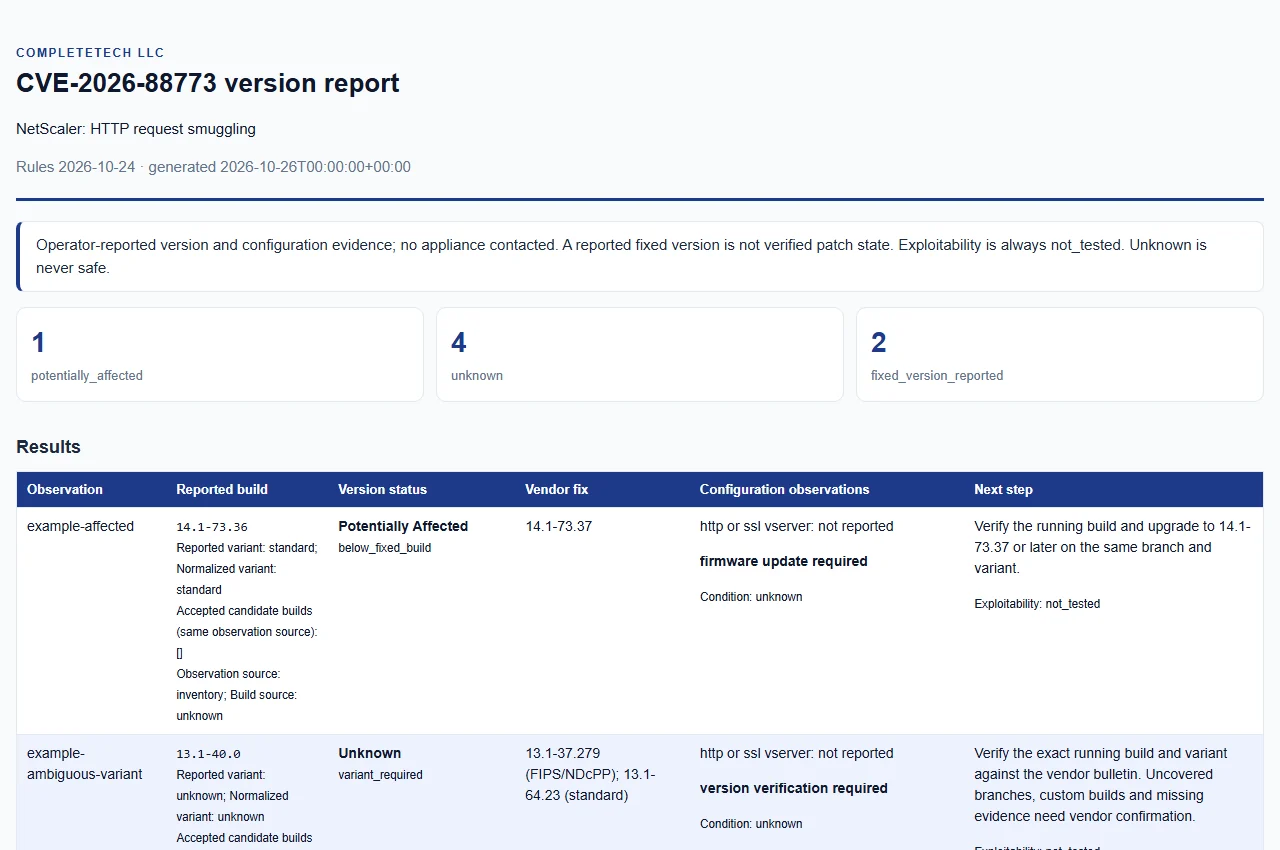
python netscaler_cve_2026_88773_check.py --inventory docs/example-inventory.json --format html --output report.html
python netscaler_cve_2026_88773_check.py --csv-list inventory.csv --format json --fail-on-finding
شغّل مع --help لسرد كل خيار، أو --tool-version لطباعة إصدار المدقق. يستخدم مثال الإدخال الاصطناعي تسميات مُختلقة فقط.
يمكن دمج المدخلات في تشغيل واحد. الحدود الكاملة وقواعد الحقول والمخططات موجودة في المرجع.
| الخيار | الغرض |
|---|---|
--version BUILD | إصدار NetScaler المُبلَّغ عنه؛ قابل للتكرار |
--variant standard|fips|ndcpp | المتغير لجميع إصدارات --version؛ المتغير الغامض غير المحدد يبقى مجهولاً |
--build-source SOURCE | مصدر الإصدار لجميع إصدارات --version. فقط unknown (الافتراضي) وofficial وcitrix تسمح بالمقارنة؛ المصادر الأخرى تبقى مجهولة |
--inventory FILE | جرد JSON صارم بترميز UTF-8 (schema_version: 1)؛ قابل للتكرار |
--csv-list FILE | ملف CSV صارم بترميز UTF-8 مع ترويسة version؛ قابل للتكرار |
--http-or-ssl-vserver true|false|unknown | ملاحظة إعدادات، انظر أدناه |
--format json|csv|html | تنسيق التقرير؛ الافتراضي json |
--output FILE | ملف التقرير؛ الافتراضي stdout. يجب أن يكون الدليل موجوداً |
--force | استبدال تقرير موجود؛ وإلا تُرفض التقارير الموجودة |
--fail-on-finding | الخروج بالرمز 1 عند وجود اكتشاف، انظر رموز الخروج |
قيم الإصدار والمتغير والمصدر هي ادعاءات من المشغّل. لا يمكن للمخرجات أن تحل أو تربط ارتباطاً صلباً بأي مدخل، حتى مع --force. تُكتب التقارير بصلاحية المالك فقط (0600 على POSIX؛ ACLs الموروثة على Windows) وتُنشر ذرياً.
تعني "متأثر" بشكل صارم قبل الإصدار المُصلَح لنفس الفرع والمتغير. لا يُختلق أي حد أدنى أو استنتاج دورة حياة. تبقى الفروع الأخرى و14.1 NDcPP مجهولة. يبقى متغير 13.1 غير المحدد مجهولاً حيث تختلف مقارنات standard وFIPS/NDcPP.
| الفرع والمتغير | الإصدار المُصلَح من المورّد |
|---|---|
| 14.1 standard | 14.1-73.37 |
| 13.1 standard | 13.1-64.23 |
| 14.1 FIPS | 14.1-73.37 |
| 13.1 FIPS/NDcPP | 13.1-37.279 |
تشمل صيغ الإصدار المقبولة 14.1-73.37 و14.1.73.37 وNS14.1: Build 73.37.nc، مع علامة FIPS/NDcPP اختيارية قبل علامة nc اختيارية. قدّم نص الإصدار فقط. تبقى الأدلة المشوّهة أو المؤهَّلة أو غير ASCII أو المتعارضة أو المخصصة أو غير المشمولة مجهولة.
قدّم ملاحظات صريحة كأعلام CLI بالقيم true أو false أو unknown، أو قيم JSON المنطقية/null، أو قيم CSV الموثقة. تبقى منفصلة عن حالة الإصدار ولا تثبت إمكانية الوصول. لا تُجمع أي بيانات إعدادات أو عمليات محلية.
| ملاحظة CLI | المعنى | شرط التعرض يتوقع |
|---|---|---|
--http-or-ssl-vserver | خادم افتراضي من نوع LB أو CS أو VPN أو مصادقة من نوع HTTP أو SSL مُهيأ | true |
يحمل كل صف نتيجة هذه الحالات المستقلة:
| الحقل | القيم |
|---|---|
version_status | potentially_affected، fixed_version_reported، unknown |
precondition_status | conditions_observed، condition_not_observed، unknown (يلخّص ملاحظات المشغّل فقط؛ ليس أبداً تعرضاً مُتحققاً منه أو نتيجة نظيفة) |
remediation_status | firmware_update_required، version_verification_required، version_requirement_reported (مستقل عن قابلية الاستغلال) |
exploitability | دائماً not_tested |
| رمز الخروج | المعنى |
|---|---|
0 | تم كتابة التقرير. لا يغيّر unknown رمز الخروج وليس أبداً شهادة نظيفة |
1 | --fail-on-finding مع إصدار متأثر أو تغيير مطلوب في إعدادات enhanced-ISN |
2 | خطأ في الاستخدام أو الإدخال أو الإخراج (فشل تشغيلي، وليس نتيجة تقييم) |
130 | تمت المقاطعة |
يحافظ التشغيل المُقاطَع على الملاحظات المكتملة حيثما أمكن، مع بيانات وصفية صريحة عن الاكتمال. فحص enhanced-ISN المشترك غير مُفعَّل لقواعد هذا CVE. انظر المرجع لدلالات النشر والمقاطعة.
JSON، وCSV آمن للصيغ، وHTML مكتفٍ ذاتياً خالٍ من النصوص البرمجية. تقرير المثال المُولَّد لا يصف أي أنظمة حقيقية.