مدقّق أدلة NetScaler ADC / Gateway دون اتصال لـ CVE-2026-19490. أدلة البرنامج الثابت والإعدادات المُبلّغ عنها. Python مستقل؛ تقارير JSON/CSV/HTML؛ لا حمولات استغلال.





فرز إصدارات NetScaler ADC / Gateway بحثًا عن CVE-2026-19490
تجاوز المصادقة عبر المسار البديل في Gateway / AAA · دون اتصال، قائم على الإصدار، ملف واحد، بلا اعتماديات
يقارن netscaler-cve-2026-19490-check إصدار NetScaler الذي تُبلّغ عنه مع الإصدارات المُصلحة الواردة في نشرة Citrix CTX696939، ويسجّل بشكل منفصل ما إذا كانت الشروط المسبقة للإعداد المذكورة في النشرة قد لوحظت.
unknown، وليس "آمنًا" أبدًا.potentially_affected لا يعني قابلية استغلال مؤكدة، وfixed_version_reported ليس دليلًا على نشر تصحيح فعلي.تُدرج CISA الثغرة CVE-2026-19490 في كتالوج الثغرات المعروفة الاستغلال (KEV) (أُضيفت في 2026-09-09). ولا يمكن لنتيجة الإصدار أن تُظهر ما إذا كان أي جهاز قد استُهدف أو اختُرِق.
المحتويات: البدء السريع · المدخلات · تفسير النتائج · الشروط المسبقة · المخرجات ورموز الخروج · القيود · المصادر · التوثيق · المساهمة · الترخيص
يتطلب Python 3.10+ على Windows أو macOS أو Linux، باستخدام المكتبة القياسية فقط. لا شيء لتثبيته؛ استخدم python3 حيث لا يكون python هو Python 3.
git clone https://github.com/CompleTetech-Security/netscaler-cve-2026-19490-check.git
cd netscaler-cve-2026-19490-check

python netscaler_cve_2026_19490_check.py --version 14.1-66.68 --variant standard
python netscaler_cve_2026_19490_check.py --version 13.1-37.277-FIPS --config ns.conf --format html --output report.html
python netscaler_cve_2026_19490_check.py --inventory docs/example-inventory.json --format csv --output results.csv
JSON هو التنسيق الافتراضي؛ CSV وHTML متاحان أيضًا.
تُدمج المدخلات في تشغيل واحد، وكل منها يمثل ملاحظة منفصلة.
--version BUILD مع --variant standard|fips|ndcpp الاختياري، و--build-source، و--label، و--gateway-aaa-vserver و--saml-action.--config FILE يفحص إعداد NetScaler محليًا (انظر الشروط المسبقة).--inventory FILE (JSON) و--csv-list FILE للدفعات؛ كلاهما قابل للتكرار.تعريفات الحقول والحدود وجدول الخيارات الكامل وقواعد التحليل الصارمة موجودة في المرجع.
14.1-73.32، 14.1.73.32، NS14.1: Build 73.32.nc (صيغة show version)، مع علامة FIPS أو NDcPP اختيارية (مرة واحدة على الأكثر، قبل nc الاختياري)، مثل 13.1-37.277-FIPS. أي شيء آخر، بما في ذلك العلامات المتكررة أو المعاد ترتيبها، ومحارف التحكم أو المحارف غير ASCII والنص اللاحق، يُعد unknown ولا يُخمَّن أبدًا. الصق نص البناء فقط، وليس سطر show version كاملًا مع , Date: ....
version_status وملاحظات الشروط المسبقة وexploitability حقول منفصلة. قابلية الاستغلال دائمًا not_tested.
version_status | المعنى |
|---|---|
potentially_affected | البناء المُبلَّغ عنه أقل من بناء الإصلاح لدى المورّد لفرعه ومتغيّره. ليس تأكيدًا لقابلية الاستغلال. |
fixed_version_reported | البناء المُبلَّغ عنه يساوي أو يتجاوز بناء الإصلاح. ليس ضمانًا: تحقّق من البناء قيد التشغيل. |
unknown | مفقود، أو مشوّه، أو إصدار أولي، أو مخصص، أو متعارض، أو متغيّر غامض، أو غير مشمول بالنشرة (بما في ذلك الفروع الأخرى). |
لا توجد نتيجة unsupported_runtime: يسرد CTX696939 البناءات المتأثرة فقط للفروع أدناه ولا يقدّم بيانًا حول دورة الحياة، لذا تبقى الفروع الأخرى مثل 12.1 أو 13.0 على unknown لمراجعة المورّد.
القواعد اعتبارًا من 2026-10-24، من CTX696939:
| الفرع / المتغيّر | المتأثر | تم الإصلاح في |
|---|---|---|
| 14.1 standard | قبل 14.1-73.32 | 14.1-73.32 |
| 14.1 FIPS | قبل 14.1-73.32 | 14.1-73.32 |
| 13.1 standard | قبل 13.1-63.21 | 13.1-63.21 |
| 13.1 FIPS وNDcPP | قبل 13.1-37.277 | 13.1-37.277 |
كلمة "قبل" صارمة: بناء الإصلاح نفسه هو fixed_version_reported. لا تقدّم النشرة حدًّا أدنى ضمن فرع مُدرَج. عندما لا يُذكر المتغيّر وتختلف إصلاحات standard وFIPS/NDcPP (بناءات 13.1 من 13.1-37.277 حتى 13.1-63.20)، تكون النتيجة unknown مع السبب variant_required.
الشروط المسبقة ملاحظات تُبقى منفصلة عن حكم الإصدار. تشترط النشرة Gateway (SSL VPN، ICA Proxy، CVPN، RDP Proxy) أو خادمًا افتراضيًا AAA، وعلى البناءات الأحدث أيضًا إجراء SAML.
قدّم --gateway-aaa-vserver و--saml-action (present، not_observed، unknown)، أو افحص إعدادًا محليًا باستخدام --config. يسجّل الفحص فقط ما إذا كانت أسطر add vpn vserver وadd authentication vserver وadd authentication samlAction موجودة، ولا يحتفظ بأي محتوى آخر، ويتجاوز العَلمَين. تحتوي الإعدادات الحقيقية على أسرار؛ أبقِها خارج نظام التحكم بالإصدارات.
SAML مطلوب اعتبارًا من 14.1-43.56 (standard)، و14.1-66.68 (FIPS) و13.1-61.28 (standard). لا يوجد شرط SAML في 13.1 FIPS؛ تذكر النشرة 13.1 FIPS فقط، لذا فإن معاملة NDcPP بالمثل هي تفسير هذا الفاحص. بناءات 14.1 FIPS بين 14.1-43.56 و14.1-66.67 غامضة في النشرة وتُبلَّغ عنها كـ unclear.
precondition_status هو conditions_observed أو condition_not_observed أو unknown أو not_applicable (بناءات الإصلاح). الشرط المسبق المفقود ليس دليلًا على السلامة ولا يغيّر version_status أبدًا.
JSON هو الافتراضي؛ --format csv و--format html متاحان أيضًا. تُرفض الملفات الموجودة ما لم يُستخدم --force، ولا يمكن أن يكون المخرج ملف إدخال.
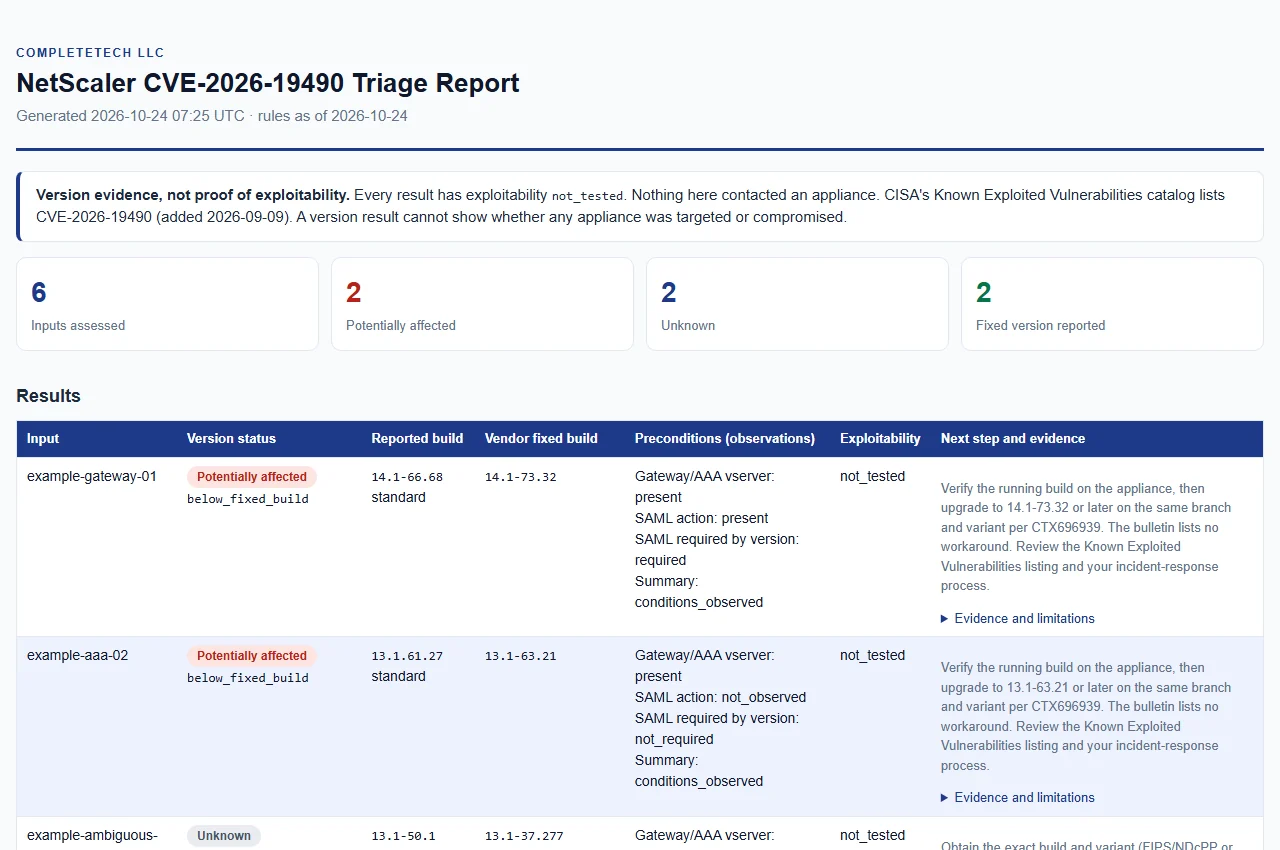
--format html يُنتج ملفًا واحدًا يعمل دون اتصال ودون سكربتات، يتضمن بطاقات ملخّص، وكل نتيجة مع أدلّتها والخطوة التالية، وجدول إصلاحات المورّد. يتبع سمة القارئ الفاتحة أو الداكنة ويُطبع بشكل نظيف. تحتفظ تفاصيل أدلة كل نتيجة بوقت التقييم الأصلي بتوقيت UTC، ومصدر الملاحظة، وأصل البناء المُبلَّغ عنه والمتغيّر، ونوع الدليل ودرجة الثقة. وقت إنشاء التقرير منفصل؛ وتبقى ادعاءات المشغّل غير مُتحقَّق منها.