

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/christopher-pace/cve-2023-51073
أمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالأمن الشبكاتأمان الأجهزة وإنترنت الأشياءتحليل البرامج الثابتة
GitHubchristopher-pace/cve-2023-51073

CVE-2023-51073

ثغرة التحقق من خادم تحديث البرنامج الثابت في Buffalo LS210D الإصدار 1.78-0.03

عرض المستودع
36منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2023-51073 - ثغرة التحقق من خادم تحديث البرنامج الثابت في Buffalo LS210D الإصدار 1.78-0.03

كريستوفر جيه بيس وريان ميلر

إن Buffalo LS210D هو خادم تخزين متصل بالشبكة (NAS) مصمم ومسوّق للشركات الصغيرة والأفراد. داخل LS210D توجد إمكانية تنزيل وتثبيت تحديث البرنامج الثابت عن بُعد. إن LS210D عرضة لهجوم "الخصم في المنتصف"، أو AitM، ضمن هذه الميزة. سيتمكن المهاجم الذي يتحكم في الاتصال الصاعد للضحية من إما تقديم اسم DNS غير صحيح لخادم التحديث، أو إعادة توجيه حركة المرور من خادم التحديث إلى خادم ضار. يمكن أن يؤدي هذا إلى تنفيذ أوامر كمستخدم جذر، أو تثبيت برامج ضارة مباشرة.

يتم استدعاء الملف /etc/init.d/update_notifications.sh من السكربت الخاص بتحديث البرنامج الثابت على جانب الخادم في /www/buffalo/www/dynamic/system/update/BufUpdate.pm. داخل update_notifications.sh يوجد السطر التالي:
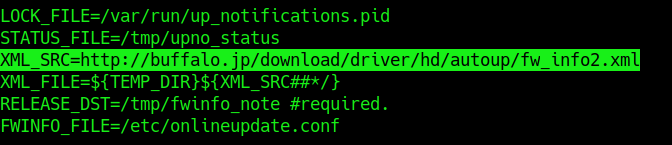
firmware-source

يكشف فتح ملف xml هذا أن ملف XML نفسه يشير أيضًا إلى اتصال HTTP فقط:
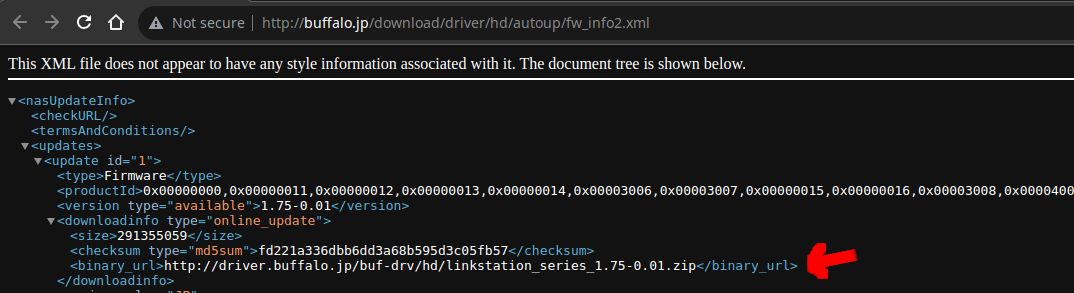
xml-file

علاوة على ذلك، فإن ملف zip هذا غير مشفر أيضًا. أشارت الأبحاث السابقة حول هذا الطراز إلى تنزيل أداة تحديث البرنامج الثابت اليدوية، والتي تضمنت ملف zip محميًا بكلمة مرور. لا يحتوي الملف linkstation_series_1.75-0.01.zip على هذه الحمايات. داخل الأرشيف يوجد الملف hddrootfs.buffalo.updated، الذي يحتوي على الأرشيف hddrootfs.buffalo، والذي يحتوي على نظام الملفات الجذر لجهاز LS120D. يمكن للمهاجم عرض وتعديل ملف zip هذا مباشرة لتضمين برامجه الضارة الخاصة أو قراءة الملفات الحساسة.
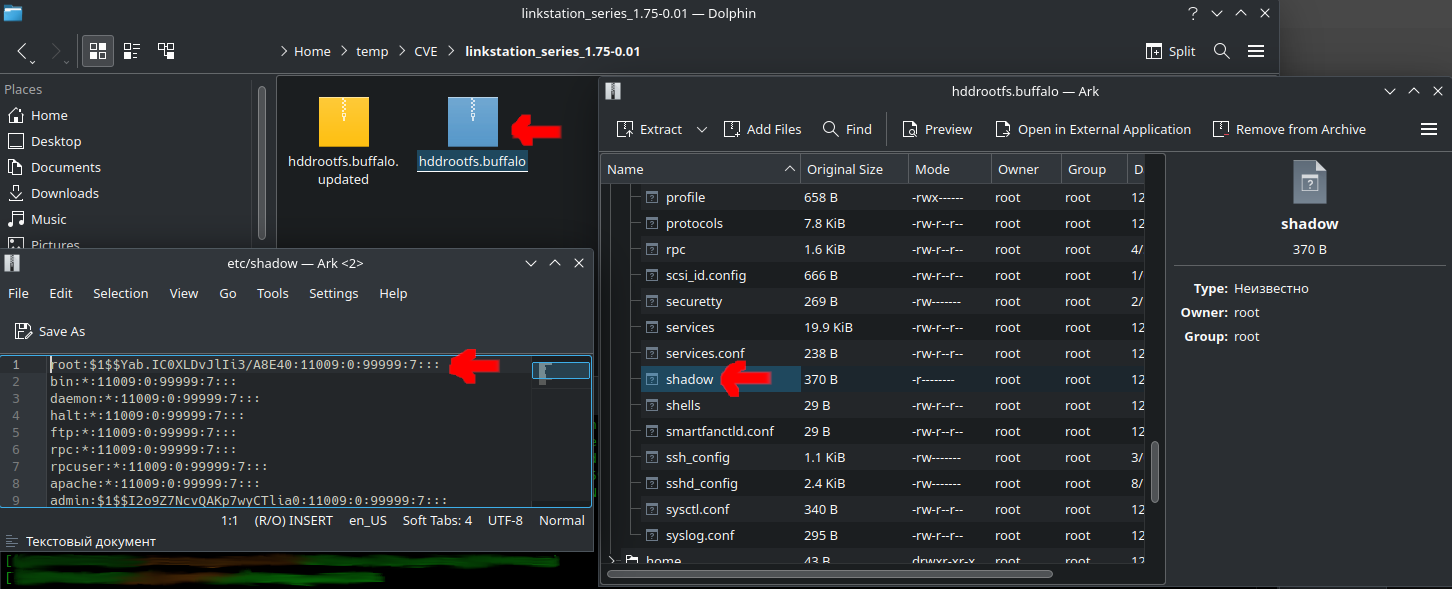
firnware-shadow

بمجرد أن ينفذ المهاجم هجوم AitM، سيعرض جهاز التوجيه عن طيب خاطر تثبيت البرنامج الثابت المحدث. إليك مثال على مثل هذا الهجوم، حيث تعرض الشاشة على اليمين التعديلات اللازمة على fw_info2.xml، وهي إضافة 0x0000001D إلى وسم productId، وزيادة وسم نوع الإصدار إلى إصدار أكبر من إصدار البرنامج الثابت للضحية (1.78-0.04 في هذه الحالة).
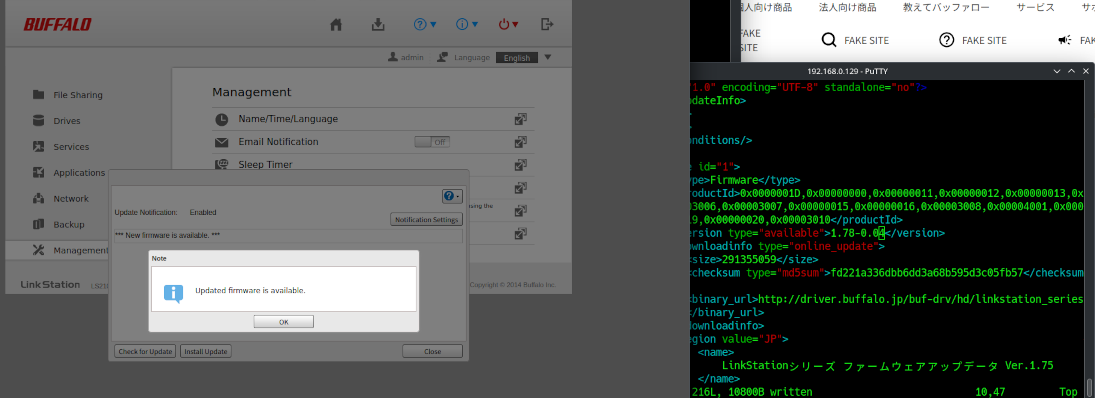
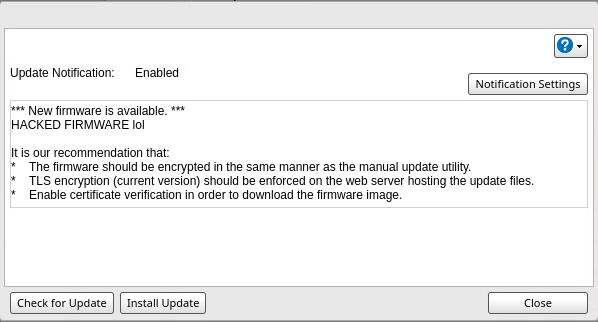
firmware-update-available

recommendations

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    347
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






