
Skip to content
KitploitKITPLOIT
أدواتالمدونة
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CopyFail-for-dummies — ملاحظات بحثية وإثبات مفهوم لثغرة CVE-2026-31431 في نواة لينكس، توثّق خلل تلف ذاكرة التخزين المؤقت للصفحات في دالة splice() الخاصة بـ AF_ALG مع القطع الأثرية للمصدر ومخطط توضيحي. | Kitploit
أدوات/GitHubGitHub/chernstepanov/copyfail-for-dummies
تحليل الثغرات الأمنيةالاستغلالتحليل الملفات الثنائيةالأوراق والأبحاثالتعلم والتعليم
GitHubchernstepanov/copyfail-for-dummies

CopyFail-for-dummies

ملاحظات بحثية وإثبات مفهوم لثغرة CVE-2026-31431 في نواة لينكس، توثّق خلل تلف ذاكرة التخزين المؤقت للصفحات في دالة splice() الخاصة بـ AF_ALG مع القطع الأثرية للمصدر ومخطط توضيحي.

عرض المستودع
14منذ 4 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Copy Fail / CVE-2026-31431 — ملاحظات بحثية

نظرة عامة

يحتوي هذا المستودع على مخطط تقني منقّح وملاحظات داعمة لثغرة نواة لينكس المعروفة باسم Copy Fail والمتتبعة برقم CVE-2026-31431.

الغرض من هذه المواد هو:

  • شرح آلية الثغرة على مستوى الأنظمة؛
  • توثيق العلاقة بين AF_ALG وalgif_aead وsplice() والصفحات المدعومة بالملفات وتلف ذاكرة التخزين المؤقت للصفحات؛
  • توفير مخطط جاهز للنشر للتقارير ودراسات الحالة والإحاطات الدفاعية.

هذا المستودع ليس دليلاً للاستغلال.

من الناحية العملية، يوسّع هذا المستودع ويوثّق إثبات المفهوم العام المصغّر المنشور copy.fail في صيغة غير مصغّرة وأكثر قابلية للفحص، بما في ذلك نسخة موجّهة نحو ثنائيات C++. المواد المضمنة مخصصة لأنظمة 64-بت فقط.


كيف تعمل

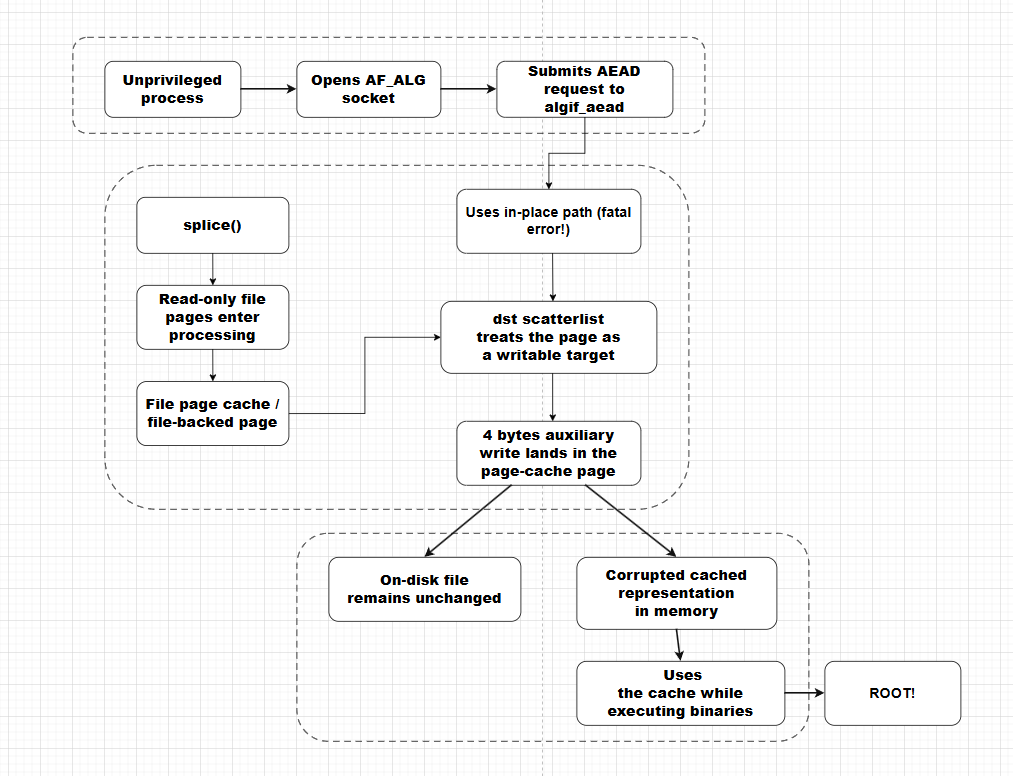
على مستوى عالٍ، ترتبط المشكلة بـالمعالجة الخاطئة في المكان في مسار algif_aead.

السلسلة المفاهيمية المهمة هي:

  1. تتفاعل عملية محلية غير مميزة مع واجهة برمجة تطبيقات التشفير في النواة عبر AF_ALG؛
  2. يتم إرسال طلب AEAD إلى algif_aead؛
  3. يمكن للصفحات المدعومة بالملفات الدخول إلى سلسلة المعالجة عبر مسار نسخ صفري يتضمن splice()؛
  4. يتم اختيار مسار خاطئ في المكان حيث يمكن معاملة صفحة كوجهة قابلة للكتابة؛
  5. تكتب كتابة مساعدة صغيرة في الصفحة المدعومة بذاكرة التخزين المؤقت للصفحات؛
  6. يبقى الملف على القرص دون تغيير، لكن التمثيل المخزّن مؤقتاً في الذاكرة يصبح تالفاً؛
  7. قد يستهلك التنفيذ اللاحق التمثيل المخزّن مؤقتاً التالف بدلاً من المحتويات النظيفة على القرص.

النقطة التحليلية الأساسية هي التباين بين:

  • الملف غير المتغير على القرص، و
  • التمثيل المخزّن مؤقتاً المعدّل في الذاكرة.

Copy Fail diagram


ما يحتويه هذا المستودع

  • copyfail.cpp — أثر مصدري بحثي بلغة C++
  • copyfail.py — أثر مصدري بحثي بلغة Python
  • copyfail — أثر ثنائي C++ مُجمَّع

بناء الثنائي

يتضمن المستودع أيضاً أثراً ثنائياً C++ مُجمَّعاً مبنيّاً من ملف المصدر C++. مثال على أمر البناء:

root@kitploit:~
g++ -Os -s copyfail.cpp -lz -o copyfail

إخلاء مسؤولية

هذا المستودع مقدم لأغراض البحث الدفاعي والتوثيق والتحليل التعليمي فقط.

لا تستخدمه لاستهداف أنظمة حقيقية، أو تعديل ملفات تنفيذية مميزة، أو الحصول على وصول غير مصرح به.

تنزيل الأداة