

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2026-122006-check — سكربت Bash للقراءة فقط يفحص مشاريع Rails بحثًا عن CVE-2026-122006، ويحدد إصدارات activestorage المعرّضة للخطر، ومعالجة المتغيرات في mini_magick، وسياسات برامج ترميز ImageMagick المتساهلة. | Kitploit
أدوات/GitHubGitHub/charlie-goldenowl
/cve-2026-122006-check
أدوات دفاعيةماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق التكوينDevSecOpsأمن سلسلة التوريد
GitHubcharlie-goldenowl/cve-2026-122006-check

cve-2026-122006-check

سكربت Bash للقراءة فقط يفحص مشاريع Rails بحثًا عن CVE-2026-122006، ويحدد إصدارات activestorage المعرّضة للخطر، ومعالجة المتغيرات في mini_magick، وسياسات برامج ترميز ImageMagick المتساهلة.

عرض المستودع
منذ 14 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    350
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

cve-2026-122006-check

سكربت كشف لـ CVE-2026-122006 — يسلّم Rails Active Storage عمليات الرفع إلى ImageMagick مع مُرمِّزات (coders) غير مقيّدة، لذا يمكن لملف SVG/MSL مُصمَّم بعناية أن يقرأ/يكتب ملفات عشوائية على الخادم (CVSS 9.8). تم إصلاحه في activestorage 8.0.5.2 و 8.1.4.1. السكربت يُبلّغ فقط — لا يغيّر شيئًا.

المصدر: Rails Active Storage CVE-2026-122006: Patching, Detection and Hunting
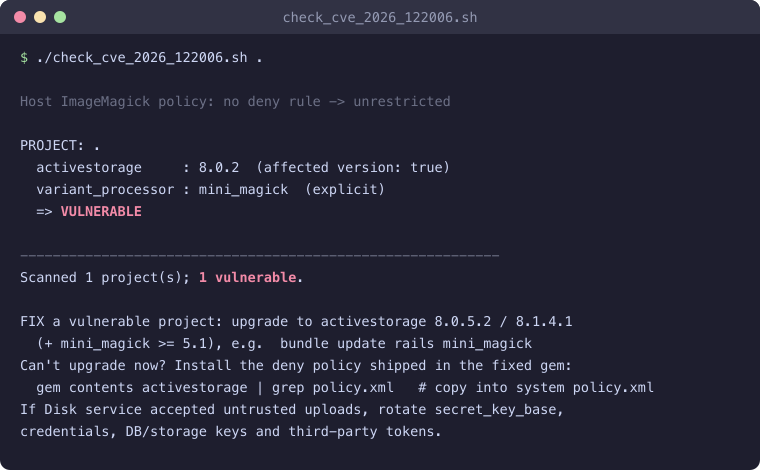
مثال على تشغيل يُشير إلى مشروع Rails مُعرَّض للخطر

تشغيل سريع (بدون تنزيل)

شغّله مباشرةً من GitHub في الدليل الحالي:

curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash

افحص مجلدًا محددًا (مرّر الجذر بعد --):

curl -fsSL https://raw.githubusercontent.com/charlie-goldenowl/cve-2026-122006-check/master/check_cve_2026_122006.sh | bash -s -- ~/projects

التشغيل من نسخة محلية

chmod +x check_cve_2026_122006.sh
./check_cve_2026_122006.sh [ROOT]      # ROOT defaults to the current directory
  • يتنقّل بشكل تكراري تحت ROOT ويفحص كل تطبيق Rails يجده (أي مجلد يحتوي على config/application.rb + ملف Gemfile.lock يثبّت activestorage)، ويطبع حكمًا لكل مشروع وملخصًا. وجّهه إلى مجلد أب لفحص العديد من المشاريع دفعةً واحدة: ./check_cve_2026_122006.sh ~/projects.
  • رمز الخروج: 0 = لا يوجد أي مشروع مُعرَّض للخطر، 2 = مشروع واحد على الأقل مُعرَّض للخطر (مناسب لـ CI).
  • NO_COLOR=1 ./check_cve_2026_122006.sh يعطّل الإخراج الملوّن.
  • يعمل على Linux وmacOS. يحتاج إلى bash + ruby؛ وmagick/convert اختياريان (يُستخدمان فقط لفحص سياسة ImageMagick على المضيف).

يُصنَّف المشروع كمُعرَّض للخطر (VULNERABLE) عند تحقق الشروط الثلاثة جميعًا

  1. activestorage أقدم من 8.0.5.2 (في سلسلة 8.1: أقدم من 8.1.4.1).
  2. variant_processor هو :mini_magick (القيمة الافتراضية في Rails 8 وهي :vips غير متأثرة). يُقرأ من إعداداتك، مع الرجوع إلى القيمة الافتراضية لـ load_defaults.
  3. لا توجد لدى ImageMagick على المضيف سياسة تمنع المُرمِّزات الخطرة (MSL/PS/PDF/...).

الإصلاح

bundle update rails mini_magick        # -> activestorage 8.0.5.2 / 8.1.4.1, mini_magick >= 5.1

لا يمكنك الترقية بعد؟ ثبّت سياسة المنع (deny policy) المرفقة داخل الحزمة (gem) المُصلَّحة على كل مضيف/صورة/حاوية:

gem contents activestorage | grep policy.xml   # copy into your system policy.xml

إذا كانت خدمة Disk قد قبلت عمليات رفع غير موثوقة، فافترض أن الأسرار ربما تمت قراءتها: قم بتدوير secret_key_base وبيانات الاعتماد (credentials) ومفاتيح قاعدة البيانات/التخزين ورموز الأطراف الثالثة.

ملاحظة

يقرأ السكربت الإصدارات من Gemfile.lock وملفات الإعدادات (دون تشغيل التطبيق)، لذا فهو سريع وآمن للتشغيل عبر العديد من المستودعات. لا يكتشف التطبيقات التي تُرقّع داخليات MiniMagick أو تستخدم GraphicsMagick؛ راجع تلك يدويًا.

تنزيل الأداة





