Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cervantes — منصة تعاونية مفتوحة المصدر لمختبرِي الاختراق والفرق الحمراء لإدارة المشاريع والعملاء والثغرات، وإنشاء تقارير متوافقة مع OWASP من مساحة عمل مركزية. | Kitploit
أدوات/GitHubGitHub/cervantessec/cervantes
أطر اختبار الاختراقتحليل الثغرات الأمنيةاختبار الاختراق
GitHubcervantessec/cervantes

cervantes

منصة تعاونية مفتوحة المصدر لمختبرِي الاختراق والفرق الحمراء لإدارة المشاريع والعملاء والثغرات، وإنشاء تقارير متوافقة مع OWASP من مساحة عمل مركزية.

عرض المستودعالموقع الإلكتروني
4467071منذ 26 أيامتمت المراجعة من قبل Kitploit
مشاركة

Cervantes logo

All Contributors

GITHUB TWITTER WEB DISCORD DOCS

سيرفانتس (Cervantes) هي منصة مفتوحة المصدر وتعاونية، صُممت خصيصًا لاختبار الاختراق والفرق الحمراء. تعمل كأداة إدارة شاملة، تُبسّط تنظيم المشاريع والعملاء والثغرات والتقارير في موقع مركزي واحد.

من خلال تسهيل إدارة البيانات بكفاءة وتوفير مساحة عمل موحدة، تهدف سيرفانتس إلى تقليل الوقت والجهد اللازمين لتنسيق وتنفيذ أنشطة اختبار الاختراق بشكل كبير.

مدعوم من

سيرفانتس هي مشروع تابع لمؤسسة OWASP

التقنيات

DOTNET CSHARP RIDER JS HTML CSS

الميزات

  • مفتوح المصدر
  • متعدد المنصات
  • متعدد اللغات
  • التعاون الجماعي
  • قوائم التحقق
  • تقارير الامتثال لـ OWASP
  • لوحات بيانات وتحليلات مدمجة
  • إدارة عملائك ومشاريع أمن الهجوم
  • إنشاء التقارير بنقرة واحدة
  • والمزيد

متطلبات التشغيل

  • Docker
  • Docker compose

كيفية تشغيله محليًا باستخدام Docker compose

  • أولاً، تحتاج إلى استنساخ هذا المستودع
git clone https://github.com/CervantesSec/docker.git
  • بعد ذلك، تحتاج إلى تشغيل حاويات Docker الخاصة بك:
docker-compose -p cervantes -f docker-compose.yml up -d
  • بعد ذلك، افتح متصفحك على http://localhost أو https://localhost وستظهر لك صفحة تسجيل الدخول الخاصة بـ سيرفانتس.

المستخدم وكلمة المرور الافتراضيان

عند تشغيل تطبيق سيرفانتس لأول مرة، يتم إنشاء مستخدم افتراضي لك. اسم المستخدم الافتراضي هو [email protected].

يتم إنشاء كلمة المرور لهذا المستخدم بشكل عشوائي أثناء إنشاء حاوية التطبيق وأول تشغيل للتطبيق. وهذا يعني أن كلمة المرور فريدة لكل نسخة من التطبيق وتوفر طبقة إضافية من الأمان.
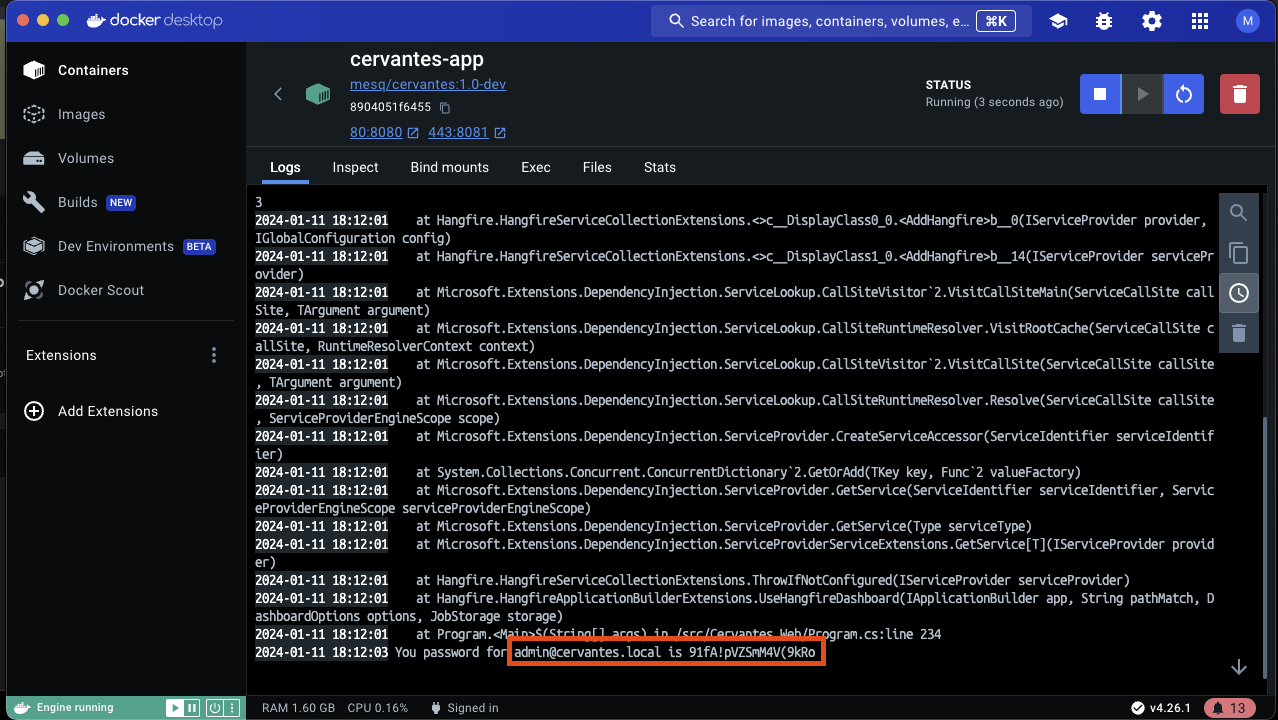
يرجى ملاحظة أنه من المهم تغيير كلمة المرور الافتراضية في أقرب وقت ممكن لضمان أمان تطبيقك. يمكنك القيام بذلك عن طريق تسجيل الدخول باستخدام المستخدم الافتراضي والانتقال إلى صفحة إعدادات المستخدم.

تذكر أن أمان تطبيقك هو الأهم. استخدم دائمًا كلمات مرور قوية وفريدة وقم بتغييرها بانتظام.

كيفية تشغيله محليًا من المصدر

المتطلبات

  • .NET 8
  • PostgresSQL
  • Atlassian Jira Server (اختياري فقط إذا كنت تريد استخدام تكامل Jira)

كيفية تشغيله محليًا

لتثبيت تطبيق سيرفانتس من الكود المصدري، يمكنك اتباع هذه الخطوات:

  • استنساخ المستودع: أولاً، تحتاج إلى استنساخ المستودع من GitHub. يمكنك القيام بذلك عن طريق تشغيل الأمر التالي في الطرفية:
git clone https://github.com/CervantesSec/cervantes.git
  • الانتقال إلى دليل المشروع: بعد استنساخ المستودع، انتقل إلى دليل المشروع:
cd Cervantes
  • تحرير appsettings.json: لاستخدام التطبيق، تحتاج إلى تحرير ملف appsettings.json داخل مجلد Cervantes.Web.

سلسلة اتصال قاعدة البيانات يتم استخدام سلسلة اتصال قاعدة البيانات لربط تطبيقك بقاعدة البيانات الخاصة بك. تتضمن عادةً اسم الخادم واسم قاعدة البيانات وتفاصيل المصادقة. إليك مثال على كيف قد تبدو في ملف appsettings.json:

{
  "ConnectionStrings": {
    "DefaultConnection": "Server=myServerAddress;Database=myDataBase;Username=myUsername;Password=myPassword"
  }
}

استبدل myServerAddress و myDataBase و myUsername و myPassword بتفاصيل قاعدة البيانات الفعلية الخاصة بك.

  • تثبيت التبعيات: يستخدم المشروع .NET 8.0، لذا يجب أن يكون مثبتًا على جهازك. إذا لم يكن لديك، يمكنك تنزيله من موقع .NET الرسمي. بعد تثبيت .NET، يمكنك تثبيت تبعيات المشروع عن طريق تشغيل:
dotnet restore
  • بناء المشروع: بعد تثبيت التبعيات، يمكنك بناء المشروع:
dotnet build
  • تشغيل المشروع: أخيرًا، يمكنك تشغيل المشروع:
dotnet run --project Cervantes.Web/Cervantes.Web.csproj

يجب أن يعمل التطبيق الآن على http://localhost:5235.

يرجى ملاحظة أن هذا دليل تثبيت أساسي، وقد تختلف العملية الفعلية اعتمادًا على التكوين والمتطلبات الخاصة بالمشروع. على سبيل المثال، إذا كان المشروع يستخدم قاعدة بيانات، فقد تحتاج إلى إعداد قاعدة البيانات وتحديث سلسلة الاتصال في ملف التكوين.

كيفية المساهمة

إليك بعض الأشياء التي يمكنك فعلها لتصبح مساهمًا:

  • ★ قم بتمييز هذا المشروع بنجمة على GitHub ★
  • اقترح ميزات أو أفكار جديدة
  • حسّن كود مكونات المنصة
  • أبلغ عن مشكلات أمنية

قبل أن تبدأ في إجراء أي تغييرات، تأكد من قراءة إرشادات المساهمة. هذا سيوفر علينا جميعًا الوقت. شكرًا!
paypal

الأمان

يرجى الإبلاغ عن المشكلات الأمنية عبر سياسة الإفصاح الخاصة بنا.

كيفية الإبلاغ عن الأخطاء

إذا كان لديك أخطاء للإبلاغ، فيرجى استخدام علامة التبويب المشكلات على GitHub لتقديم التفاصيل.

المساهمون

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    391
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    249

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →