 cerberusmrxi/jcezploit-cve-2026-48907
استغلال RCE آلي لـ Joomla JCE (CVE-2026-48907) مع صدفة تفاعلية، تنفيذ أوامر مجمّعة، تنزيل ملفات، ودعم بروكسي لاختبارات الاختراق المصرح بها.

أداة سطر أوامر احترافية لاختبار الاختراق المصرح به، والبحث المنضبط في الثغرات، والتحقق الدفاعي.



للاستخدام المصرح به فقط. شغّل هذا المشروع حصريًا ضد الأنظمة التي تملكها أو التي لديك إذن صريح باختبارها. استخدم بيئة مختبرية خاضعة للتحكم كلما أمكن.
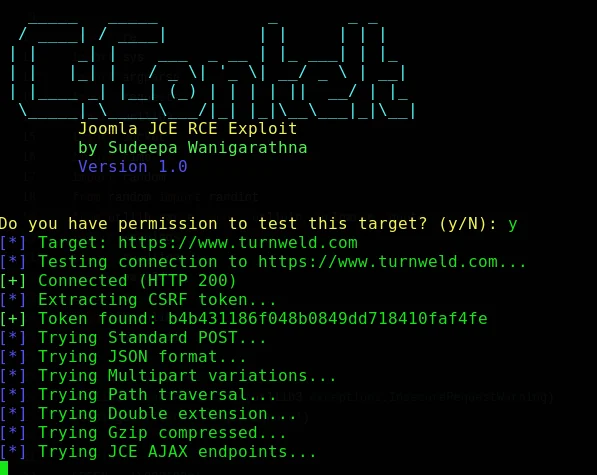
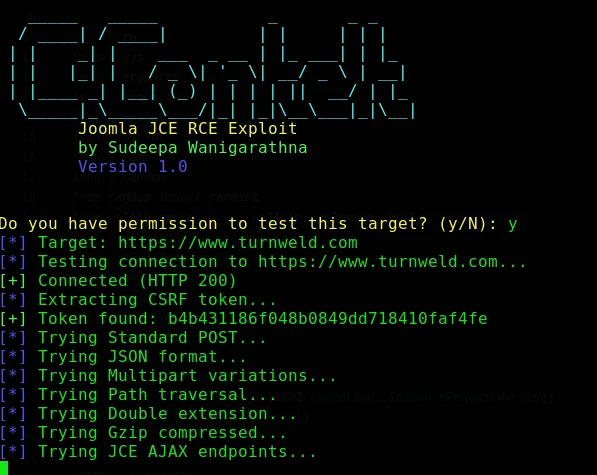
JCEzploit هي أداة بحث أمني تعمل عبر سطر الأوامر لتقييم وظيفة استيراد الملفات التعريفية (profile-import) لمكوّن Joomla Content Editor (JCE) في البيئات التي يمتلك فيها المختبر إذنًا صريحًا. صُممت لصالح مختصّي اختبار الاختراق المحترفين، وباحثي الأمن، والمدافعين الذين يحتاجون إلى إعادة إنتاج حالة تنفيذ تعليمات برمجية عن بُعد تم الإبلاغ عنها والتحقق منها في بيئة خاضعة للتحكم.
يوفر المشروع سير عمل منظمًا عبر سطر الأوامر، ودعمًا قابلًا للتهيئة للوسيط (proxy)، وأوضاع تنفيذ متعددة، ومخرجات تشخيصية، وواجهة جلسة تفاعلية. يجب استخدامه فقط ضد أهداف يملكها المشغّل أو تغطيها أذونات اختبار كتابية.
ملاحظة نشر: قبل نشر أو توزيع هذا الملف، تحقق من معرّف CVE الخاص بالمشروع، ونطاق الإصدارات المتأثرة، والإصدار المُصحَّح، وحالة الإفصاح، ومصفوفة الاختبارات مقابل سجل موثوق من البائع أو قاعدة بيانات ثغرات. البيانات الوصفية أدناه تعكس معلومات المشروع المقدَّمة ولا ينبغي التعامل معها كتأكيد مستقل للثغرة.
يمكن لهذا البرنامج أن يسبب وصولًا غير مصرح به، أو كشفًا للبيانات، أو انقطاعًا في الخدمة، أو اختراقًا للنظام عند استخدامه ضد هدف غير معتمد. لا يأذن القائمون على الصيانة باختبار أنظمة الأطراف الثالثة، أو البنية التحتية العامة، أو الأنظمة دون إذن موثق.
باستخدامك لهذا المشروع، فإنك توافق على:
اختبار الأنظمة التي لديك إذن كتابي صريح لاختبارها فقط.
تحديد واتباع نطاق معتمد، ونافذة زمنية، وحدود لمعدل الطلبات، وقواعد اشتباك.
تجنب الوصول إلى البيانات غير الضرورية أو تعديلها أو إخراجها أو الاحتفاظ بها.
إيقاف الاختبار فورًا إذا كان النشاط قد يعرّض الخدمة للانقطاع أو يؤثر على مستخدمين غير معنيين.
الامتثال لجميع القوانين واللوائح والعقود والسياسات التنظيمية المعمول بها.
تحمّل مسؤولية العواقب المترتبة على استخدامك للبرنامج.
يقدّم المؤلف والمساهمون هذا المشروع على أساس "كما هو" ولا يتحملون المسؤولية عن سوء الاستخدام، أو الأضرار، أو فقدان البيانات، أو المطالبات القانونية، أو غيرها من العواقب الناشئة عن استخدامه.
التفاصيل التالية سُلِّمت مع المشروع وتتطلب تحققًا مستقلًا قبل استخدامها في نشرة أمنية أو تقييم إنتاجي.
| الحقل | تفاصيل المشروع المقدَّمة |
|---|---|
| معرّف الثغرة | CVE-2026-48907 |
| المشكلة المُبلَّغة | تنفيذ تعليمات برمجية عن بُعد دون مصادقة |
| الإصدارات المتأثرة المُبلَّغة | JCE 1.0.0 حتى 2.9.99.4 |
| الإصدار المُصحَّح المُبلَّغ | JCE 2.9.99.5 |
| بيئة الاختبار المقدَّمة | Joomla 3.10.11، JCE 2.9.15، Apache 2.4، PHP 7.4 |
| الخطورة المُبلَّغة | حرجة؛ احتمال اختراق كامل للنظام |
للعمل الدفاعي، تأكد أولًا من إصدارات Joomla و JCE المنشورة، واحصل على التصريح، وأنشئ خطة تراجع، وفضّل طريقة تحقق غير مدمرة كلما أمكن.
تتضمن JCEzploit الإمكانيات التالية كما هو موصوف في مواد المشروع:
| المجال | الإمكانية |
|---|---|
| سير العمل | سير عمل آلي لإعداد الطلبات والتحقق من الثغرة |
| واجهة الجلسة | جلسة أوامر تفاعلية مع سجل، وإكمال تلقائي، ومخرجات ملونة |
| أوضاع التنفيذ | أوضاع تفاعلية، وأمر واحد، ودُفعات، وهادئة، ومفصّلة، وموجّهة للتصحيح |
| الاكتشاف | اكتشاف رمز CSRF مع أنماط احتياطية متعددة |
| التحكم في الشبكة | دعم وسيط HTTP/HTTPS لفحص الطلبات بشكل خاضع للتحكم |
| الموثوقية | تجميع الاتصالات، والمهلات، ومعالجة الأخطاء |
| عمليات الملفات | وظيفة استرجاع الملفات لسيناريوهات التقييم المصرح بها |
| دعم المنصات | بيئات Linux و macOS و Windows مع بايثون 3.6+ |
تدعم الواجهة التفاعلية أوامر مثل ما يلي. استخدم فقط الأوامر غير المدمرة في بيئات الاختبار المعتمدة.
$> whoami       # عرض هوية التنفيذ
$> id           # عرض معلومات المستخدم والمجموعة
$> pwd          # عرض مجلد العمل الحالي
$> exit         # إغلاق الجلسة
| المتطلب | الحد الأدنى أو القيمة المدعومة |
|---|---|
| بايثون | 3.6 أو أحدث |
| مدير الحزم | pip |
| أنظمة التشغيل | Linux أو macOS أو Windows |
| الوصول إلى الشبكة | مطلوب فقط لتثبيت التبعيات والوصول إلى هدف اختبار مصرح به |
مجموعة التبعيات الدقيقة محددة في requirements.txt. استخدم بيئة افتراضية لعزل تبعيات المشروع عن النظام المضيف.
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
cd JCEzploit-CVE-2026-48907

python3 -m venv .venv
source .venv/bin/activate
python -m pip install --upgrade pip
pip install -r requirements.txt

chmod +x jcezploit.py
git clone https://github.com/CerberusMrXi/JCEzploit-CVE-2026-48907.git
Set-Location JCEzploit-CVE-2026-48907

python -m venv .venv
.\.venv\Scripts\Activate.ps1
python -m pip install --upgrade pip
pip install -r requirements.txt
إذا حالت سياسات تنفيذ PowerShell دون التفعيل، فاستشر سياسة إدارة نقاط النهاية في مؤسستك بدلًا من إضعاف الضوابط الأمنية على مستوى النظام. يمكن أيضًا استدعاء البرنامج النصي مباشرةً عبر مترجم البيئة الافتراضية.
pip install pipenv
pipenv install requests rich
pipenv shell
python jcezploit.py --help
إذا كان المستودع يحتوي على Dockerfile مُحدَّث، فابنِه وشغّله في بيئة مختبرية معزولة ومصرح بها:
docker build -t jcezploit .
docker run --rm -it jcezploit --help
لا تقم بتركيب أدلة حساسة من النظام المضيف، أو بيانات اعتماد الإنتاج، أو شبكات المضيف غير المقيدة داخل الحاوية.
ابدأ دائمًا بمراجعة نطاق الهدف وعرض التعليمات المدمجة:
python jcezploit.py --help
واجهة سطر الأوامر المقدَّمة موضحة أدناه.
usage: jcezploit.py [-h] -u URL [--proxy PROXY] [-v] [-q]
                    [--cmd CMD] [--interactive] [--batch FILE]
                    [--no-confirm]

JCEzploit - Joomla JCE security testing utility

options:
  -h, --help            Show this help message and exit
  -u, --url URL         Authorized target base URL (required )
  --proxy PROXY         HTTP proxy, for example http://127.0.0.1:8080
  -v, --verbose         Enable diagnostic output
  -q, --quiet           Suppress non-essential output
  --cmd CMD             Execute one approved test command and exit
  --interactive         Start an interactive test session
  --batch FILE          Read approved test commands from a file
  --no-confirm          Skip the confirmation prompt; use only in automation
توضح الأمثلة التالية أنماط الاستدعاء. استبدل الهدف بنقطة اختبار مختبرية أو تقييمية مصرح بها صراحةً.
# بدء جلسة تقييم تفاعلية.
python jcezploit.py --url http://authorized-lab.example --interactive
