
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-67246 — CVE-2025-67246 | Kitploit
أدوات/GitHubGitHub/cdipper/cve-2025-67246
تحليل الذاكرة الجنائيتحليل الثغرات الأمنيةالاستغلالأمن الأجهزةتحليل الملفات الثنائية
GitHubcdipper/cve-2025-67246

CVE-2025-67246

CVE-2025-67246

عرض المستودع
49منذ 10 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-67246

عنوان الثغرة:LuDaShi التحكم غير الصحيح في الوصول

الإصدارات المتأثرة:أقل من 6.1026.4505.112

وقت الاكتشاف:2 ديسمبر 2025

المكتشف:ZhouRui

تقرير التحليل:

LuDaShi هو برنامج أدوات نظام مجاني معروف يوفر توثيقًا مجانيًا للأجهزة، وضمان استقرار الحاسوب (الهاتف المحمول)، وتحسين أداء النظام. يحتوي برنامج التشغيل ComputerZ_x64.sys في LuDaShi ومنتجات نظامه التابعة (تحسين أداء الحاسوب، مراقبة أداء النظام) على بيانات يمكنها قراءة عنوان النواة السفلي 4 جيجابايت.
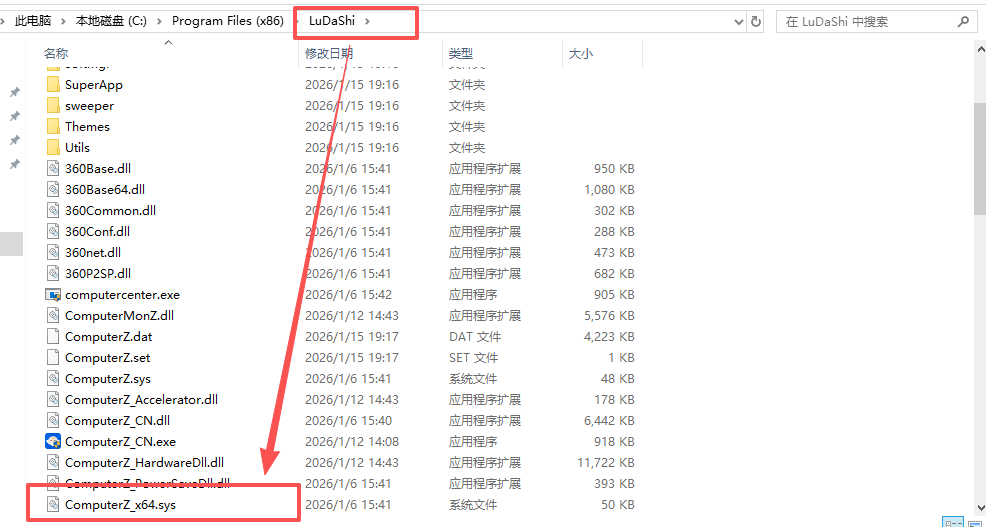
image-20260115191727859

يكشف برنامج التشغيل هذا عن واجهة IOCTL (0xF1002508) لمساحة المستخدم. لا تقوم هذه الواجهة بالتحقق بشكل كافٍ من عنوان الذاكرة الممرر عند معالجة معلمات الإدخال المقدمة من المستخدم. يمكن لعمليات مساحة المستخدم تمرير قيمة عنوان عشوائية من النطاق السفلي 4 جيجابايت إلى برنامج التشغيل عبر هذه الواجهة. ثم يستخدم برنامج التشغيل هذا العنوان لقراءة محتوى الذاكرة الفعلية ويعيد النتيجة إلى المستدعي في مساحة المستخدم. نظرًا لعدم وجود فحوصات فعالة للتحكم في الوصول لهذه المعلمة العنوان، يمكن للمهاجمين استخدامها لقراءة مناطق ذاكرة النظام التي لا يمكن الوصول إليها عادةً عبر مساحة العنوان الافتراضية للنواة، مما يؤدي إلى تسرب معلومات حساسة. تسمح هذه المشكلة للمسؤولين المحليين بالحصول على بيانات ذاكرة النظام دون امتيازات إضافية من خلال الاستفادة من برنامج التشغيل الضعيف المحمل، مما يضر بآلية عزل الوصول إلى الذاكرة لنظام التشغيل.

يوفر برنامج التشغيل هذا لطبقة التطبيق رابطًا رمزيًا قابلًا للاستخدام لكائن الجهاز (ComputerZ). في العمق، في دالة المعالجة الفرعية sub_11008 للتعامل مع IOCTL.
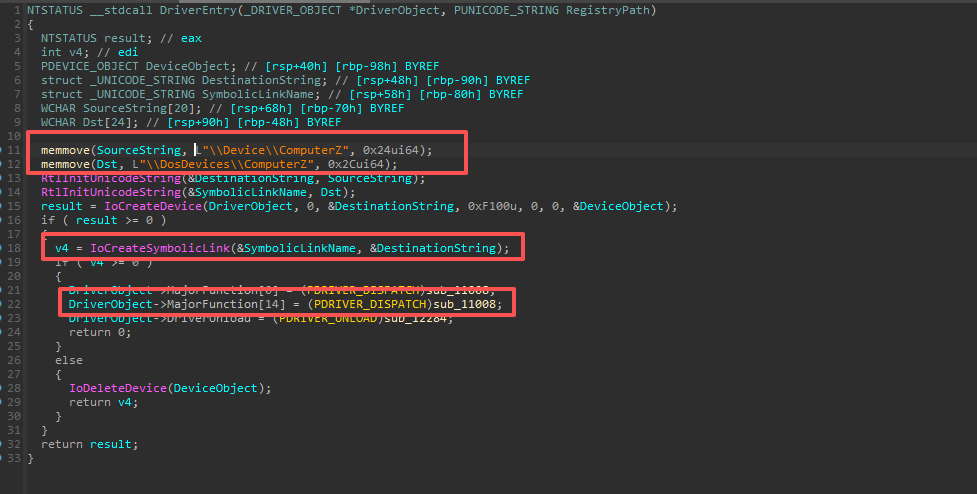
image-20260115185458609

عندما يكون IoControlCode هو 0xF1002508، سيتم تنفيذ الكود التالي. يقوم بتعيين بيانات عنوان النواة العشوائية في النطاق السفلي 4 جيجابايت إلى طبقة التطبيق عبر MmMapIoSpace. يمكن للمهاجم بناء إثبات المفهوم (POC) لقراءة بيانات بحجم عشوائي من أي عنوان فعلي في النطاق السفلي 4 جيجابايت وإعادتها إلى طبقة التطبيق.

image-20260115185840971

قم بتحميل برنامج التشغيل هذا، تشغيل كود POC في هذا المستودع، ويكون تأثير الهجوم كما يلي. في هذا المثال، حاولت قراءة 8 بايت من البيانات من العنوان الفعلي 0xF0000، لكن حجم البيانات المقروءة عشوائي.
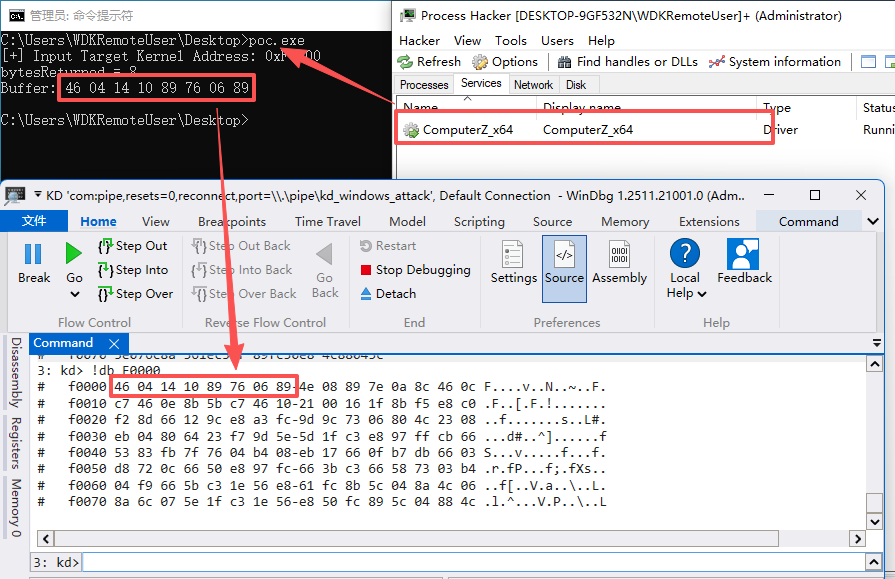

image-20260115191446704

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






