Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ransomwatch — مراقبة مواقع تسريب برامج الفدية | Kitploit
أدوات/GitHubGitHub/captaingeech42/ransomwatch
الاستخبارات مفتوحة المصدر (OSINT)تحليل الثغرات الأمنيةجمع المعلوماتاستخبارات التهديداتالاستجابة للحوادثزاحف الويبArchived
GitHubcaptaingeech42/ransomwatch

ransomwatch

مراقبة مواقع تسريب برامج الفدية

عرض المستودع
3126053منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

RansomWatch

Build Image Docker Hub Publish Docker Hub Image

RansomWatch هي أداة مراقبة مواقع تسريب الفدية. تقوم بجمع جميع الإدخالات من مواقع تسريب الفدية المختلفة، وتخزين البيانات في قاعدة بيانات SQLite، وإرسال الإشعارات عبر Slack أو Discord عند ظهور ضحية جديدة أو عند إزالة ضحية.

ملاحظة: لا يتم تحديث RansomWatch بنشاط لأحدث المواقع، ويعتمد بشكل كبير على مساهمات الطرف الثالث. يُرجى فتح طلب سحب (pull request) و/أو إرسال رسالة خاصة لي على Twitter.

الإعداد

في المجلد config_vol/، يُرجى نسخ config.sample.yaml إلى config.yaml، وإضافة ما يلي:

  • عناوين URL لمواقع التسريب. قررت عدم جعل هذه القائمة عامة لمنعها من اكتساب المزيد من الشهرة السيئة، لذا إذا كانت لديك، أضفها. وإلا، فهذه الأداة ليست لك.
    • للحصول على عنوان Hive API onion، قم بتحميل موقعهم الرئيسي واضغط على F12 لاستخدام أدوات المطور. ابحث عن طلبات XHR، يجب أن ترى بعضها إلى نطاق onion مثل hiveapi....
  • وجهات الإشعارات. يدعم RansomWatch حالياً الإشعار عبر ما يلي:
    • Slack: اتبع هذه التعليمات لإضافة تطبيق جديد إلى مساحة عمل Slack الخاصة بك وأضف رابط webhook إلى الإعدادات.
    • Discord: اتبع هذه التعليمات لإضافة تطبيق جديد إلى خادم Discord الخاص بك وأضف رابط webhook إلى الإعدادات.
    • Teams: اتبع هذه التعليمات لإضافة تطبيق جديد إلى قناة Teams الخاصة بك وأضف رابط webhook إلى الإعدادات.

بالإضافة إلى ذلك، هناك بعض متغيرات البيئة التي قد تحتاج إلى تعيينها:

  • RW_DB_PATH: المسار لقاعدة بيانات SQLite المستخدمة
  • RW_CONFIG_PATH: المسار إلى ملف config.yaml

كلا هذين المتغيرين مضبوطان في ملف docker-compose.yml المقدم.

الاستخدام

تم تصميم هذه الأداة لتشغيلها في Docker عبر وظيفة cronjob على الفاصل الزمني الذي تختاره.

أولاً، قم ببناء الحاوية: docker-compose build app

ثم، أضفها إلى crontab الخاص بك. مثال على إدخال crontab (يعمل كل 8 ساعات):

0 */8 * * * cd /path/to/ransomwatch && docker-compose up --abort-on-container-exit

إذا كنت تفضل، يمكنك استخدام الصورة المنشورة على Docker Hub (captaingeech/ransomwatch) بدلاً من ذلك، مع ملف docker-compose.yml يشبه هذا:

version: "3"

services:
  app:
    image: captaingeech/ransomwatch:latest
    depends_on:
      - proxy
    volumes:
      - ./db_vol:/db
      - ./config_vol:/config
    environment:
      PYTHONUNBUFFERED: 1
      RW_DB_PATH: /db/ransomwatch.db
      RW_CONFIG_PATH: /config/config.yaml

  proxy:
    image: captaingeech/tor-proxy:latest

يمكن تشغيل هذا أيضاً عبر سطر الأوامر، لكن ذلك يتطلب منك تشغيل وكيل Tor الخاص بك (مع خدمة التحكم). مثال على التنفيذ:

$ RW_DB_PATH=./db_vol/ransomwatch.db RW_CONFIG_PATH=./config_vol/config.yaml python3 src/ransomwatch.py
أمثلة على رسائل Slack

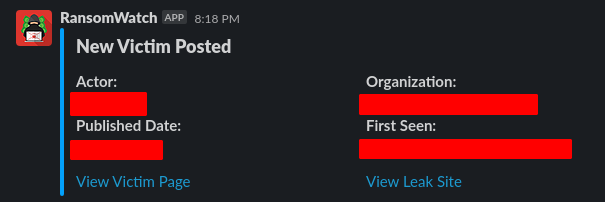
إشعار Slack لضحية جديدة

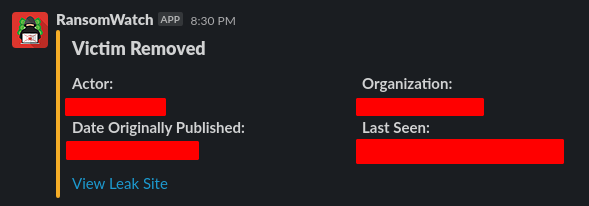
إشعار Slack لضحية تمت إزالتها

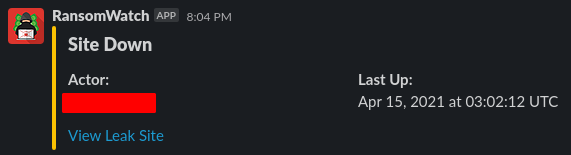
إشعار Slack لموقع معطل

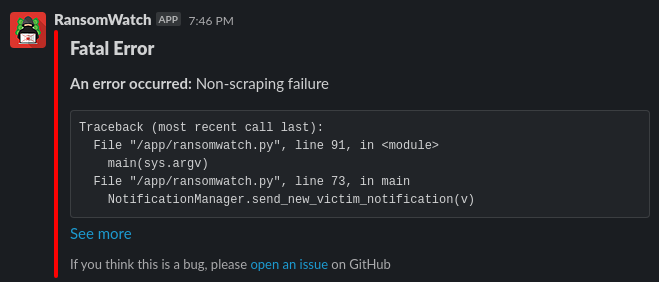
إشعار Slack لخطأ

الرسائل المرسلة إلى Discord و Teams متشابهة جداً في الأسلوب، ومتطابقة في المحتوى.

تنفيذات مواقع التسريب

المواقع التالية مدعومة:

  • Conti
  • Sodinokibi/REvil
  • Pysa
  • Avaddon
  • DarkSide
  • CL0P
  • Nefilim
  • Mount Locker
  • Suncrypt
  • Everest
  • Ragnarok
  • Ragnar_Locker
  • BABUK LOCKER
  • Pay2Key
  • Cuba
  • RansomEXX
  • Pay2Key
  • Ranzy Locker
  • Astro Team
  • BlackMatter
  • Arvin
  • El_Cometa
  • Lorenz
  • Xing
  • Lockbit
  • AvosLocker
  • LV
  • Marketo
  • Lockdata
  • Rook

إذا كانت هناك مواقع تسريب أخرى تريد تنفيذها، فلا تتردد في فتح طلب سحب (PR) أو إرسال رسالة خاصة لي على Twitter، @captainGeech42.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →