
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cappricio-securities/cve-2021-42063
ماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبأمن الويباختبار الاختراق
GitHubcappricio-securities/cve-2021-42063

CVE-2021-42063

SAP Knowledge Warehouse <=7.5.0 - البرمجة النصية عبر المواقع

عرض المستودع
الموقع الإلكتروني
33منذ 2 سنواتلم تتم المراجعة بعد
مشاركة
شعار

الشارات

MIT License PyPI - Version PyPI - Downloads GitHub all releases Profile_view Follow Twitter

الترخيص

MIT

التثبيت

  1. قم بتثبيت Python3 و pip التعليمات هنا (إذا لم تستطع فهم هذا، فعليك ألا تستخدم هذه الأداة حقًا)

    • التثبيت عبر pip
      •    pip install CVE-2021-42063 
        
    • قم بتشغيل الأمر التالي للتحقق
      • CVE-2021-42063 -h

الإعدادات

  1. قمنا بالتكامل مع واجهة برمجة تطبيقات تيليجرام لتلقي إشعارات فورية عند اكتشاف الثغرات.

    • إشعار تيليجرام
      •    CVE-2021-42063 --chatid <YourTelegramChatID>
        
    • افتح تيليجرام وابحث عن @CappricioSecuritiesTools_bot ثم اضغط على "ابدأ"

الاستخدام

  1. لهذه الأداة حالات استخدام متعددة.

    • لفحص رابط واحد
      •    CVE-2021-42063 -u http://example.com 
        
    • لفحص قائمة من الروابط
      •   CVE-2021-42063 -i urls.txt 
        
    • حفظ النتائج في ملف نصي
      •   CVE-2021-42063 -i urls.txt -o out.txt
        
    • هل تريد التعرف على CVE-2021-42063؟ اكتب الأمر أدناه
      •   CVE-2021-42063 -b
        

🚨 إخلاء مسؤولية

تم إنشاء هذه الأداة لتحديد ثغرات الأمان والمساعدة؛ شركة Cappricio Securities ليست مسؤولة عن أي استخدام غير قانوني. استخدمها بمسؤولية ضمن الحدود القانونية والأخلاقية. 🔐🛡️
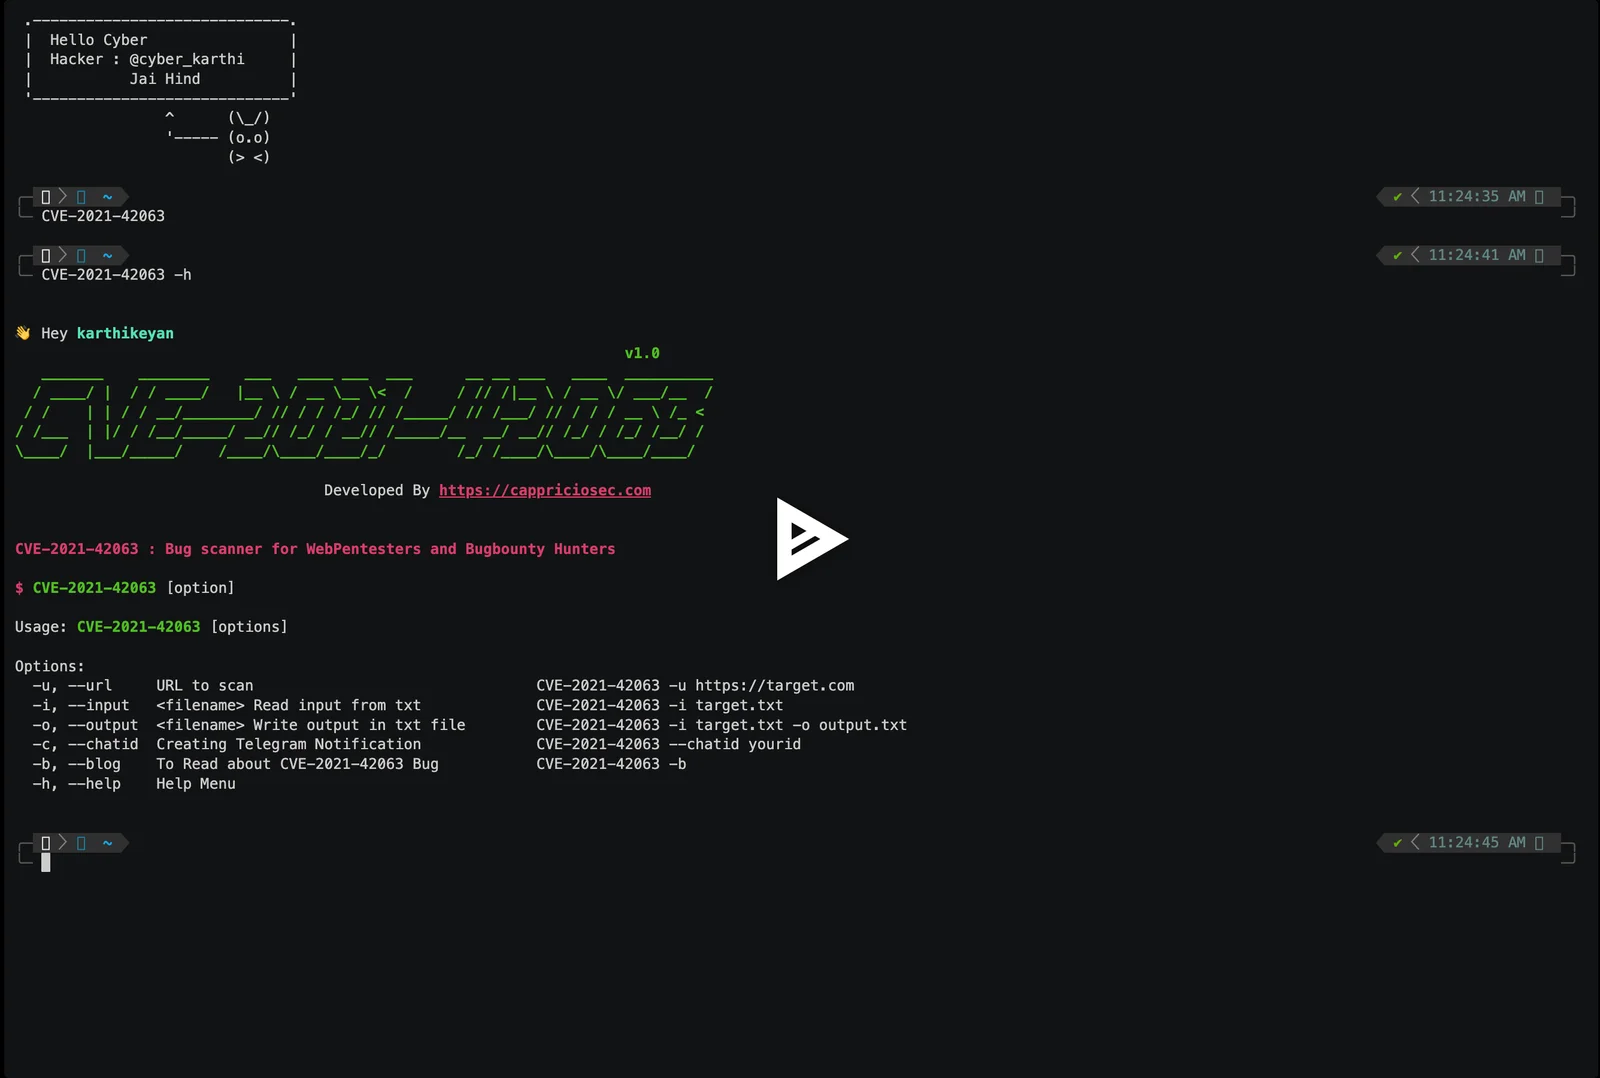
فيديو توضيحي للاستغلال

asciicast

قائمة المساعدة

الحصول على جميع العناصر

👋 Hey Hacker
                                                                     v1.0
   _______    ________    ___   ____ ___  ___      __ __ ___   ____  __________
  / ____/ |  / / ____/   |__ \ / __ \__ \<  /     / // /|__ \ / __ \/ ___/__  /
 / /    | | / / __/________/ // / / /_/ // /_____/ // /___/ // / / / __ \ /_ <
/ /___  | |/ / /__/_____/ __// /_/ / __// /_____/__  __/ __// /_/ / /_/ /__/ /
\____/  |___/_____/    /____/\____/____/_/        /_/ /____/\____/\____/____/
                                  
                                   Developed By https://cappriciosec.com


CVE-2021-42063 : Bug scanner for WebPentesters and Bugbounty Hunters 

$ CVE-2021-42063 [option]

Usage: CVE-2021-42063 [options]
الوسيطةالنوعالوصفالأمثلة
-u--urlالرابط المراد فحصهCVE-2021-42063 -u https://target.com
-i--inputاسم الملف لقراءة المدخلات من txtCVE-2021-42063 -i target.txt
-o--outputاسم الملف لكتابة المخرجات في ملف txtCVE-2021-42063 -i target.txt -o output.txt
-c--chatidإنشاء إشعار تيليجرامCVE-2021-42063 --chatid yourid
-b--blogلقراءة حول ثغرة CVE-2021-42063CVE-2021-42063 -b
-h--helpقائمة المساعدةCVE-2021-42063 -h

🔗 الروابط

Website linkedin twitter

المؤلف

  • @karthithehacker

الملاحظات

إذا كانت لديك أي ملاحظات، يرجى التواصل معنا على البريد الإلكتروني [email protected]

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →