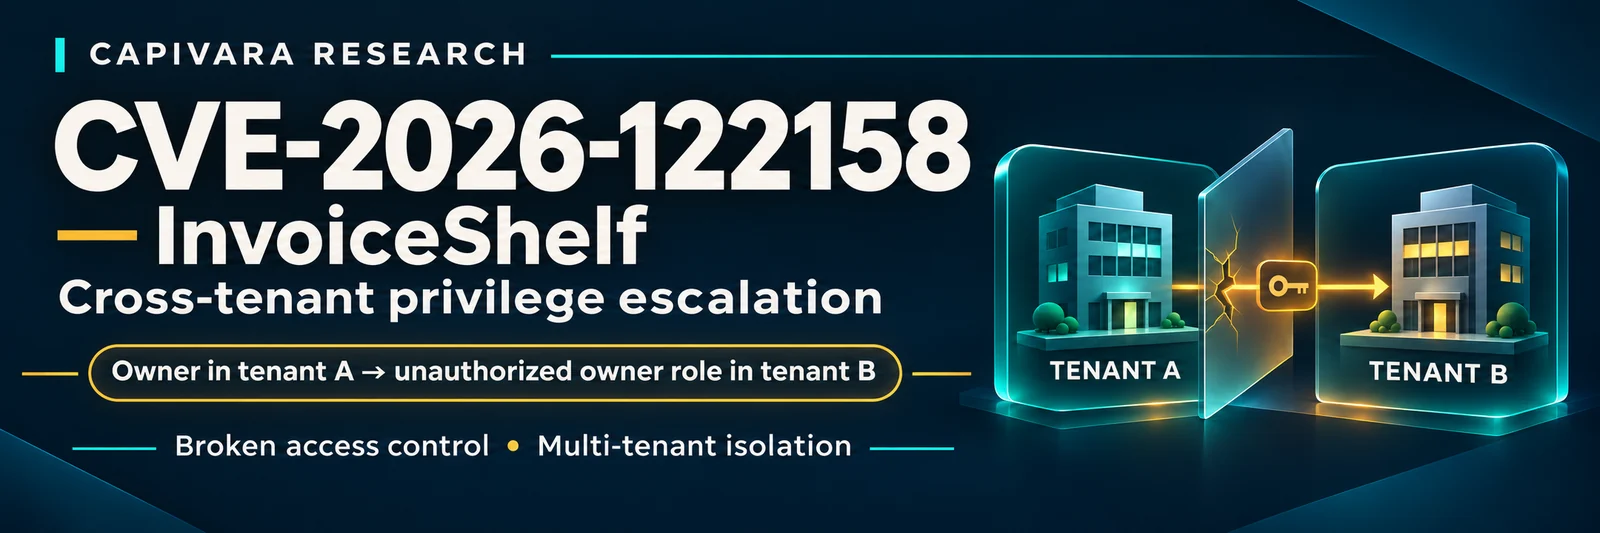
تحليل وإثبات مفهوم (PoC) مقيّد بالاسترجاع المحلي (loopback) للثغرة CVE-2026-122158، وهي تصعيد امتيازات عبر المستأجرين في InvoiceShelf يسمح للمالك بتعيين أدوار عشوائية في مستأجر آخر.

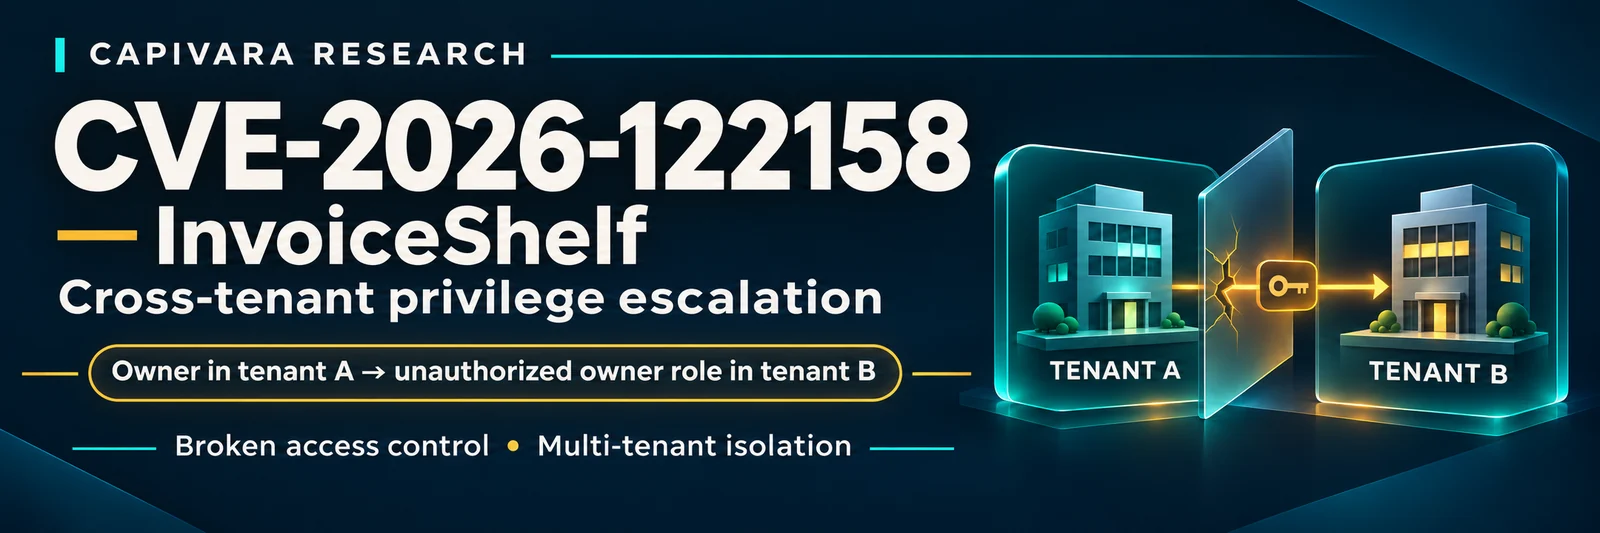
يمكن لمالك شركة وضع حساب يتحكم فيه المهاجم داخل مستأجر آخر بدور اعتباطي، بما في ذلك
owner.
البرتغالية البرازيلية · الإشعار الرسمي · إصلاح لـ 2.x · إصلاح لـ 3.x
قبلت VulDB الطلب #1028117، وأنشأت VDB-431158، وخصصت CVE-2026-122158. نُشر سجل CVE الرسمي في 5 نوفمبر 2026.
| العنصر | القيمة |
|---|---|
| المنتج | InvoiceShelf |
| المتأثر | <= 2.4.3؛ 3.0.0-alpha.1 حتى 3.0.0-alpha.3 |
| المُصلَح | 2.4.4؛ 3.0.0-alpha.4 |
| خطورة GHSA | حرجة |
| الضعف | CWE-284، CWE-863 (GHSA)؛ CWE-284، CWE-266 (CVE) |
| VulDB CVSS v3.1 | 4.7 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:L/I:L/A:L/E:P/RL:O/RC:C |
| CVSS v3.1 لدى الباحث | 9.1 — CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:C/C:H/I:H/A:H |
| الاستشارة | GHSA-c9cx-7r7m-264v |
| CVE | CVE-2026-122158 |
| VulDB | VDB-431158 |
يتحقق MemberRequest فقط من بنية مصفوفة companies التي يتحكم فيها العميل. ولا يثبت أن المتصل يملك الشركة المشار إليها أو أنه يجوز له تعيين الدور المطلوب:
'companies' => ['required'],
'companies.*.id' => ['required'],
'companies.*.role' => ['required'],
ثم تتعامل MemberService::create() وupdate() مع تلك القائمة على أنها مرجعية. فهي تزامن العضويات باستخدام المعرّفات المقدَّمة، وتُبدّل نطاق التفويض في Bouncer إلى كل شركة مقدَّمة قبل تعيين الدور المقدَّم:
$member->companies()->sync($memberships->pluck('id'));

foreach ($memberships as $membership) {
    BouncerFacade::scope()->to($membership['id']);
    BouncerFacade::sync($member)->roles([$membership['role']]);
}
يتحقق المتحكم من أن المستدعي يملك الشركة النشطة. لكنه لا يربط قرار التفويض هذا بـ companies[].id في جسم الطلب. وهذا يُنشئ حدًا ملتبسًا للتفويض:
owner of Company A
        │ authorized to create a member in A
        ▼
POST /api/v1/members
companies[0].id = Company B
companies[0].role = owner
        │ values trusted by the service
        ▼
attacker-controlled account becomes an owner of Company B
يوفّر المستودع عمدًا أداة إعادة إنتاج مخصّصة للمختبر فقط. فهي ترفض الأهداف غير المحلية (non-loopback) ولا تفعل شيئًا ما لم يتم تمرير --execute. لم نُشغّلها أثناء إعداد هذا الإفصاح.
المتطلبات المسبقة:
2.4.3 أو 3.0.0-alpha.3.معاينة الطلب دون إرساله:
python3 poc/poc.py \
  --base-url http://127.0.0.1:8080 \
  --token LAB_TOKEN \
  --active-company-id 1 \
  --victim-company-id 2 \
  --email [email protected]
بعد مراجعة الطلب المُولَّد، يمكن لاختبار مُصرَّح له إضافة --execute. في الإصدار المُعرَّض للثغرة، تكون النتيجة المتوقعة للثغرة هي HTTP 200/201 وعضواً جديداً مرتبطاً بالشركة B بصفة owner. يجب أن يرفض الإصدار المُصلَّح العضوية العابرة للشركات، عادةً باستجابة HTTP 403 أو 422، ويجب ألا يُنشئ العلاقة غير المُصرَّح بها.
انظر poc/poc.py وpoc/request.http.
يمكن لمالك مستأجر شرعي واحد الحصول على تحكّم إداري بمستأجر آخر على نفس التثبيت. يستطيع الحساب الناتج الوصول إلى الفواتير والعملاء والمدفوعات والسجلات المالية الأخرى أو تعديلها، ودعوة مستخدمين إضافيين، وممارسة أي قدرة تمنحها الدور المحدد. تمتد السرية والسلامة والتوافر عبر حدود المستأجر المقصودة.
يقيّم VulDB المشكلة بدرجة Medium (4.7) مع نطاق غير متغيّر وتأثير منخفض على السرية والسلامة والتوافر. يصنّفها GHSA العام بدرجة Critical، بينما يُنمذج متجه الباحث الحدود الإدارية العابرة للمستأجرين كنطاق متغيّر مع تأثير مرتفع. هذه نماذج مخاطر مختلفة لنفس السبب الجذري؛ وينبغي للمستخدمين تطبيق المتجه الذي يتوافق مع بيئة النشر وسياسة إدارة الثغرات لديهم.
قم بالترقية إلى 2.4.4 أو 3.0.0-alpha.4 أو إصدار أحدث. يقيّد الإصلاح معرّفات الشركات المُرسَلة بالشركات المملوكة للمُتصل، ويتحقق من الأدوار ضمن نطاق شركتها، ويحافظ على العضويات خارج صلاحية المُتصل، ويمنع التغييرات الحساسة على الحساب عندما ينتمي العضو أيضاً إلى شركة لا يملكها المُتصل.
0076ab9c5b1840d53690e721a1a4e7a91a068795| التاريخ | الحدث |
|---|---|
| 2026-09-16 | تدقيق الالتزام 0076ab9c5b1840d53690e721a1a4e7a91a068795 في InvoiceShelf |
| 2026-09-23 | نشر المورّد GHSA-c9cx-7r7m-264v ونسب الإبلاغ إلى capivara-research |
| 2026-11-04 | قبِل VulDB الإرسال #1028117، وأنشأ VDB-431158، وحجز CVE-2026-122158 |
| 2026-11-05 | نُشر سجل CVE الرسمي |
شكر وتقدير البحث والإفصاح:
تسرد استشارة GHSA العامة حالياً capivara-research بصفة Reporter وgdarko بصفة Coordinator.
استخدم هذه المواد فقط على الأنظمة التي تملكها أو لديك إذن صريح باختبارها. يقتصر مُعيد الإنتاج على أهداف مختبرية عبر loopback. لا تختبر عمليات تثبيت InvoiceShelf العامة أو التابعة لأطراف ثالثة.