 caniphish/phishious
أداة تقييم مفتوحة المصدر لبوابة البريد الإلكتروني الآمنة (SEG) مصممة لفرق الاختراق (Red Team).


Phishious هي أداة مفتوحة المصدر لتقييم بوابات البريد الإلكتروني الآمنة (SEG) مصممة لفرق الاختراق الأخلاقي (Red Teams) وطورها فريق CanIPhish. توفر Phishious القدرة على معرفة كيف تتصرف تقنيات بوابات البريد الإلكتروني الآمنة المختلفة عند عرض مواد تصيد عليها.
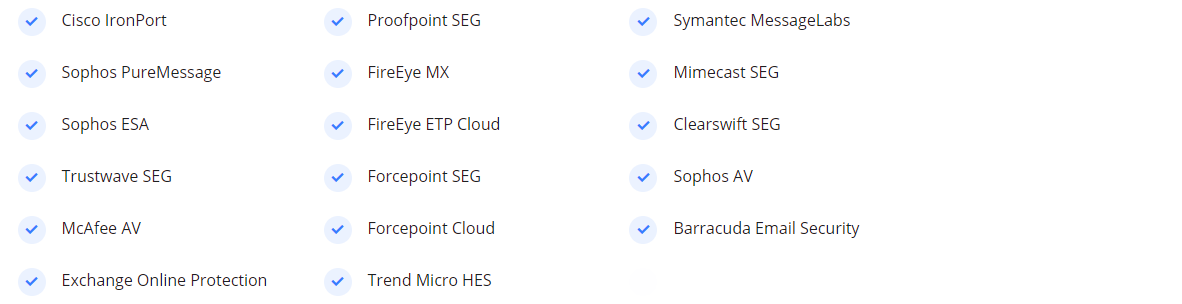
نحن لا نمزح عندما نقول إن Phishious هي الأولى من نوعها عالمياً في تقييم بوابات البريد الإلكتروني الآمنة. لا توجد حالياً أي أداة أخرى متاحة (مجانية أو مدفوعة) تمنحك القدرة على فحص رسالة التصيد الخاصة بك مقابل مجموعة من بوابات البريد الإلكتروني الآمنة. الأداة الأقرب هي VirusTotal، لكنها تركز تحديداً على اكتشاف البرامج الضارة وليس اكتشاف البريد العشوائي/التصيد.
من خلال استخدام Phishious، ستتمكن من اختبار مواد التصيد الخاصة بك بحرية مقابل أشهر بوابات البريد الإلكتروني الآمنة في العالم. هذه قدرة لا تقدر بثمن لأنها تعطيك مؤشراً على مدى نجاح حملة التصيد الخاصة بك.
يستغل Phishious خطأً شائعاً في التكوين حيث تبث العديد من المؤسسات معلومات حساسة بشكل مفرط في ردود ارتداد البريد الإلكتروني وتقارير عدم التسليم. عادةً ما تأتي المعلومات الحساسة على شكل رؤوس رسائل واردة أصلية غير معدلة.
من خلال تغذية هذه المعلومات في Phishious، يمكنه استخراج المعلومات ذات الصلة واكتشاف متى يحتمل أن ينتهي البريد الإلكتروني في مجلد البريد العشوائي للهدف أو يتم حظره بالكامل بواسطة SEG. عندما نقوم بتوسيع نطاق ذلك عبر العديد من الأهداف، نتمكن من تجميع هذه المعلومات لتوفير رؤية شاملة حول كيفية تصرف SEGs المختلفة عند تسليم مواد تصيد معينة.
لفهم هجمات ارتداد البريد الإلكتروني والمشكلات الناتجة عنها بشكل أفضل، يرجى قراءة منشور المدونة التالي، أو مشاهدة عرض BSides Canberra، أو مشاهدة فيديو المقدمة أدناه على يوتيوب.
نقطة نهاية تعمل بنظام Windows 10، Windows Server 2012+ أو أي نظام Linux قادر على تشغيل .NET Core 5.0 (راجع https://dotnet.microsoft.com/download/dotnet/5.0)
Phishious هو تطبيق ويب MVC يعمل على .NET Core 5.0. وبناءً عليه، يمكن تشغيله على Windows باستخدام IIS أو على Linux باستخدام Apache كخادم ويب. ومع ذلك، فإن أبسط طريقة لاستخدام Phishious هي استنساخ المشروع ثم تصحيح أخطائه باستخدام بيئة التطوير المتكاملة المفضلة لديك (مثل Visual Studio, Visual Studio Code, Rider، إلخ).
يضيف الفحص التلقائي طبقة تنسيق حيث يقوم Phishious تلقائياً بإرسال رسائل البريد الإلكتروني، واستيعاب ردود الارتداد، وتحليل رؤوس البريد الإلكتروني ببضع نقرات فقط. المهمة الرئيسية عليك كمستخدم هي تحديد مستلمي البريد الإلكتروني المعرضين للخطر.
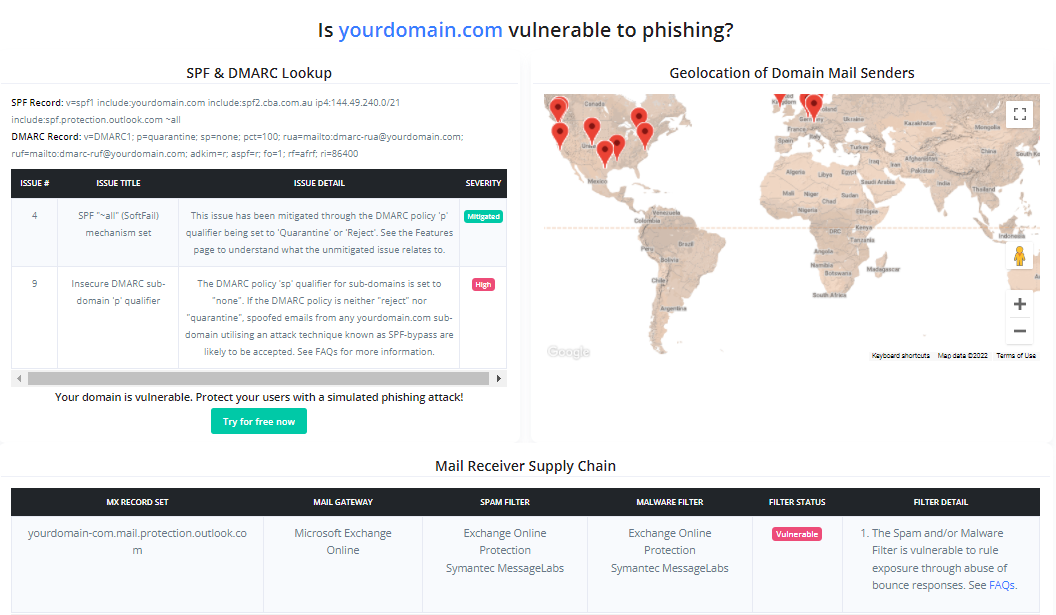
نظراً لأن Phishious مصمم لاستغلال البنية التحتية العامة، فأنت بحاجة إلى تحديد مجموعة متنوعة من الأهداف الذين يستخدمون تقنيات أمان بريد إلكتروني مختلفة (مثل الهدف 1 يستخدم Sophos PureMessage، الهدف 2 يستخدم Cisco IronPort، إلخ). يمكن إيجاد مستلمي البريد الإلكتروني المعرضين للخطر من خلال التحليل اليدوي (مثل تحليل سلسلة التوريد من CanIPhish) أو الوسائل البرمجية (مثل واجهة برمجة تطبيقات سلسلة التوريد من CanIPhish).
مرجع: الصورة المرفقة هي لمسح سلسلة التوريد من CanIPhish والتي تظهر 'سلسلة توريد مستقبل البريد الإلكتروني' معرضة للخطر.
إعدادات الهدف. أدخل نطاقات الهدف مفصولة بمسافة أو سطر أو فاصلة. ثم قم بإدخال عنوان غير موجود في جزء العنوان المحلي.
إعدادات SMTP. أدخل إعدادات خادم SMTP التي تخطط لاستخدامها.
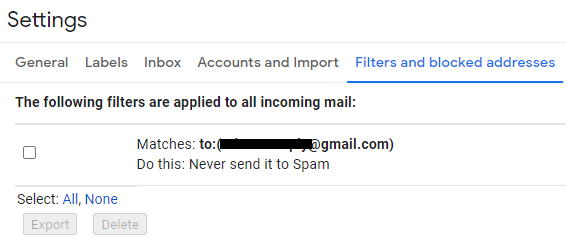
ملاحظة: إذا كنت تستخدم Gmail فاستخدم عنوان Gmail مؤقت مع تفعيل "الوصول إلى التطبيقات الأقل أماناً". يمكن تبديل هذا الإعداد بالنقر هنا - https://myaccount.google.com/lesssecureapps. قم بإعداد مرشح بحيث لا يتم إرسال أي بريد إلكتروني وارد إلى البريد العشوائي (تم التكوين تحت ترس الإعدادات > رؤية كل الإعدادات > المرشحات والعناوين المحظورة > إنشاء مرشح جديد). أخيراً بالنسبة لـ Gmail، اسم المستخدم وكلمة المرور هما عنوان بريدك الإلكتروني في Gmail وكلمة المرور.
إعدادات فحص التخزين. أدخل الموقع الذي ستهبط فيه ردود ارتداد البريد الإلكتروني. حالياً، كل من Gmail و Amazon S3 مدعومان كوجهات تخزين.
ملاحظة: لاستخدام Amazon S3، ستحتاج على الأرجح إلى إعداد شكل من أشكال قدرة إعادة التوجيه لإعادة توجيه ردود الارتداد إلى هذا الموقع (مثل مستقبل بريد Amazon SES مع S3 كوجهة).
إعدادات تهيئة البريد الإلكتروني. أدخل عنوان بريدك الإلكتروني المرسل واسم العرض وموضوعاً ونص بريد إلكتروني غير ضار. يتم استخدام تهيئة البريد الإلكتروني لتحديد السلوك الطبيعي لتقنيات بوابة البريد الإلكتروني الآمنة المعنية، حتى نتمكن من تحليل الفرق عن هذا عندما نقوم بتسليم بريدنا الضار.
بمجرد توفير جميع الإعدادات، انقر فوق 'حفظ الإعدادات' ثم 'تهيئة المرشحات'. انتظر لمدة تصل إلى دقيقة حتى يكتمل التهيئة.
حان الوقت لإرسال محتوى ضار بالبريد الإلكتروني إلى نفس الأهداف التي تم إرسال البريد الإلكتروني إليها أثناء التهيئة.

